
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
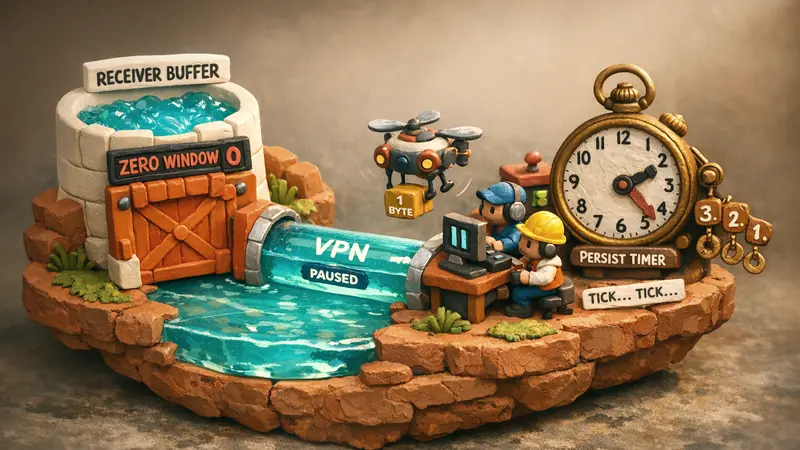
Dans les architectures distribuées à haut débit et les tunnels VPN chiffrés, le contrôle de flux garantit qu'un émetteur rapide ne submerge pas un récepteur plus lent. Alors que le contrôle de congestion (comme BBR ou CUBIC) gère la bande passante globale sur les routeurs de transit, le contrôle de flux TCP opère de bout en bout via le champ de fenêtre de réception (rcv_wnd) présent dans l'en-tête TCP de 20 octets. Lorsqu'un hôte récepteur subit une surcharge du processeur, des ralentissements d'entrées-sorties disque ou une saturation de sa mémoire tampon de socket, son noyau annonce une fenêtre nulle (rcv_wnd = 0), ordonnant à l'émetteur d'interrompre immédiatement la transmission.
Cependant, l'annonce d'une fenêtre nulle introduit une vulnérabilité majeure : le blocage mutuel silencieux (silent deadlock). Si le paquet ultérieur de mise à jour annonçant la réouverture de la mémoire tampon est perdu en cours de route, les deux extrémités se retrouvent figées dans une attente interminable. Pour éliminer ce risque, TCP intègre le minuteur de persistance (Persist Timer) et les sondes de fenêtre nulle (Zero Window Probes ou ZWP), standardisés par les RFC 793 et RFC 1122. Sur les passerelles VPN à haute densité gérant des dizaines de milliers de tunnels simultanés, la maîtrise de ces états est essentielle pour prévenir l'épuisement des ressources du noyau et déjouer les attaques par déni de service asymétriques.
Le blocage mutuel Zero Window et le minuteur Persist
Les paquets d'acquittement TCP (ACK) ne transportant aucune charge utile présentent une particularité fondamentale : ils ne sont jamais acquittés par d'autres paquets ACK. Ce choix d'ingénierie évite une récursion infinie sur le réseau. En conséquence, une situation de compétition survient dès lors qu'un récepteur cherche à relancer un flux suspendu.
Émetteur (Client)                              Récepteur (Serveur VPN)
      |                                                |
      | -------- Segment de données [Seq: 1000] -----> | (Tampon saturé)
      | <------- Réponse ACK [Ack: 1000, Win: 0] ----- | (Fenêtre nulle annoncée)
      | [Transmission suspendue]                       |
      |                                                | (L'application lit le tampon)
      | < - - - - [ACK: 1000, Win: 65535] (PERDU) - - - | (Mise à jour égarée)
      |                                                |
      v [Blocage : en attente de réouverture]          v [Blocage : en attente de données]
Si le paquet d'actualisation de fenêtre est abandonné en raison de pertes de paquets ou d'anomalies d'encapsulation, l'émetteur reste bloqué en attendant un ACK positif. Simultanément, le récepteur estime que l'émetteur a reçu l'information et attend de nouveaux paquets en vain.
Pour briser ce verrouillage, la pile TCP active son minuteur de persistance dès la réception d'un ACK annonçant une fenêtre nulle. Dans le noyau Linux, ce mécanisme est orchestré dans net/ipv4/tcp_timer.c sous l'indicateur ICSK_TIME_PROBE0.
À l'expiration du minuteur de persistance, l'émetteur génère une sonde de fenêtre nulle (ZWP). La section 4.2.2.17 de la RFC 1122 stipule qu'une sonde ZWP contient 0 ou 1 octet de données, ciblant le numéro de séquence snd_una - 1 ou snd_nxt. Recevant un octet conforme à la séquence, le récepteur est tenu par le standard de renvoyer un ACK immédiat indiquant la taille effective de sa fenêtre rcv_wnd.
Temporisation exponentielle et dynamique du noyau Linux
Le minuteur Persist utilise un schéma de temporisation exponentielle similaire au délai d'attente de retransmission (RTO). L'intervalle de départ dérive du temps d'aller-retour mesuré (RTT), encadré par TCP_RTO_MIN (généralement 200 millisecondes) et TCP_RTO_MAX (120 secondes sous Linux) :
- Intervalle initial de sonde : Calculé selon
min(max(RTO, TCP_RTO_MIN), TCP_RTO_MAX). - Facteur d'attente : À chaque nouvelle tentative infructueuse, le délai double jusqu'à atteindre le plafond de 120 secondes.
- Persistance des sondes : Contrairement aux retransmissions classiques de données qui abandonnent la connexion au-delà de
tcp_retries2, le minuteur de persistance standard sonde sans interruption tant que la machine distante acquitte avecWin: 0.
Cette propriété exige une vigilance accrue de la part des ingénieurs réseau. Un client distant défaillant ou figé peut monopoliser la mémoire d'un socket serveur indéfiniment s'il continue de répondre aux sondes par des acquittements de fenêtre nulle.
Le syndrome de la fenêtre ridicule (SWS) : L'évitement selon David Clark
Une autre anomalie critique liée à la gestion des fenêtres est le syndrome de la fenêtre ridicule (Silly Window Syndrome ou SWS, RFC 813). Le SWS survient lorsque l'émetteur transmet des fragments infimes de données ou lorsque le récepteur annonce de minuscules augmentations de fenêtre dès qu'un octet est extrait de sa mémoire tampon.
Imaginons une application réceptrice lente qui lit les données octet par octet. Si la pile TCP annonce instantanément Win: 1, l'émetteur envoie aussitôt un segment d'un seul octet. Cet octet, enveloppé dans 20 octets d'en-tête IPv4 et 20 octets d'en-tête TCP, donne un paquet de 41 octets. Le surcoût protocolaire atteint 97.5 %, gaspillant la bande passante et surchargeant les moteurs cryptographiques de la passerelle VPN.
Pour éliminer définitivement ce syndrome, David Clark a formulé des heuristiques d'évitement complémentaires, standardisées dans les RFC 813 et RFC 1122 :
| Composant | Comportement standard (Heuristique de Clark) | Seuil de déclenchement |
|---|---|---|
| Récepteur anti-SWS | Retarder l'annonce d'une réouverture de fenêtre | min(MSS, Espace_Tampon / 2) |
| Émetteur anti-SWS | Regrouper les données avant émission | MSS complet ou Fenêtre Win >= MSS / 2 |
| Secours Persist | Émettre une sonde de 1 octet si le minuteur expire | Expiration du minuteur sous Win: 0 |
Sous Linux, la fonction tcp_select_initial_window() empêche les incréments partiels de fenêtre tant qu'un espace équivalent à au moins un segment maximal (MSS) ou à la moitié de la mémoire tampon de réception (sk_rcvbuf / 2) n'est pas disponible.
Réglages du noyau Linux : Clamping de fenêtre et protection des tampons
Sur les passerelles VPN concentrant des dizaines de milliers de tunnels, les états de fenêtre nulle non régulés exposent le système à l'épuisement de ses ressources. La vulnérabilité Sockstress a démontré qu'un attaquant peut établir une multitude de sessions TCP, déclarer une fenêtre nulle et contraindre le noyau du serveur à consacrer une part massive de mémoire aux minuteurs de persistance et aux tampons de socket.
Le noyau Linux fournit des paramètres précis pour encadrer l'annonce des fenêtres de réception et sécuriser la mémoire vive.
Encadrement de la fenêtre annoncée avec le Window Clamping
L'option de socket tcp_window_clamping et les paramètres sysctl permettent de plafonner fermement la fenêtre maximale communiquée aux pairs :
# Définir les limites globales de mémoire TCP (pages : min, default, max)
sudo sysctl -w net.ipv4.tcp_rmem="4096 87380 6291456"
sudo sysctl -w net.ipv4.tcp_wmem="4096 65536 4194304"

# Accélérer le recyclage des sockets orphelins sous pression mémoire
sudo sysctl -w net.ipv4.tcp_orphan_retries=2
sudo sysctl -w net.ipv4.tcp_max_orphans=32768
Au niveau applicatif, les services réseau hautement sollicités exploitent l'option TCP_WINDOW_CLAMP via setsockopt(). Cette mesure bride la fenêtre communiquée, empêchant les clients distants de gonfler excessivement leur facteur d'échelle au détriment de la mémoire de la passerelle.
Atténuation de Sockstress et purge des connexions orphelines
Le minuteur Persist pouvant opérer très longtemps en présence de réponses Win: 0, les passerelles modernes configurent un délai maximal via l'option TCP_USER_TIMEOUT (RFC 5482). Grâce à ce paramètre, le noyau surveille le temps passé en blocage de fenêtre nulle. Si le client ne rétablit pas une réception normale avant l'échéance fixée, le système interrompt immédiatement le socket et libère les tampons alloués.
Intégration architecturale dans RiceGuard et les tunnels Core L3 VPN
Le contrôle de flux gagne en complexité lorsque les flux applicatifs sont encapsulés au sein de tunnels UDP chiffrés. Si le flux TCP interne est paralysé par une fenêtre nulle, continuer d'expédier des paquets UDP externes gaspille la bande passante et monopolise inutilement le processeur pour des calculs cryptographiques.
Les architectures réseau modernes appliquent un découplage rigoureux :
- Surveillance du flux interne : Le plan de données de RiceGuard examine en continu les en-têtes TCP encapsulés. Dès qu'un client annonce une fenêtre nulle, la passerelle adapte le débit de la file virtuelle associée, évitant ainsi l'engorgement des mémoires annulaires en espace utilisateur.
- Contre-pression proactive : Le moteur Core L3 VPN s'appuie sur des anneaux de paquets en zéro copie. Plutôt que de subir une saturation brutale de ses tampons, la pile applique un clamping anticipé, générant une régulation progressive avant toute perte de paquets.
- Synthèse de sondes adaptatives : Lorsque le réseau externe égare un paquet d'ouverture de fenêtre, le contrôleur de tunnel synthétise une sonde de fenêtre nulle sans attendre l'achèvement des longs cycles de temporisation du noyau.
Bilan : Un contrôle de flux déterministe pour les passerelles modernes
Comprendre les sondes TCP Zero Window et les mécanismes d'évitement du Silly Window Syndrome permet aux architectes réseau de préserver la réactivité sans compromettre la sécurité de la mémoire. Le contrôle de flux ne se résume pas à un simple freinage ; il constitue une machine à états active, indispensable pour prévenir les blocages et garantir la stabilité des échanges.
En associant les algorithmes de Clark, le clamping de fenêtre sous Linux et une gestion stricte de TCP_USER_TIMEOUT, les exploitants de réseaux protègent efficacement leur infrastructure contre l'asphyxie des tampons. Protégez votre architecture réseau et stabilisez vos liaisons chiffrées avec Télécharger VPNRice.


