
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
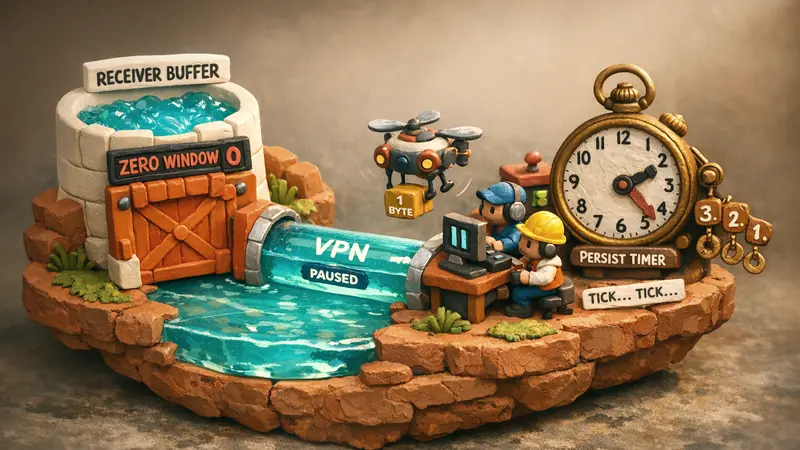
في البنى التحتية الموزعة عالية الأداء وأنفاق VPN المشفرة، يضمن نظام التحكم في التدفق (Flow Control) عدم إغراق المرسل السريع للمستقبل الأبطأ. وفي حين تتولى خوارزميات التحكم في الازدحام (مثل BBR أو CUBIC) إدارة النطاق الترددي الكلي عبر أجهزة التوجيه، يعمل التحكم في تدفق TCP من طرف إلى طرف عبر حقل نافذة الاستقبال (rcv_wnd) الموجود في ترويسة TCP المكونة من 20 بايت. وعندما يواجه المستقبل ضغطا في المعالج أو تأخيرا في عمليات القرص أو امتلاء الذاكرة المؤقتة للمقبس، تعلن النواة نافذة صفرية (rcv_wnd = 0) لإلزام المرسل بإيقاف نقل البيانات فورا.
إلا أن الإعلان عن نافذة صفرية يفتح الباب أمام خطر جسيم: الجمود الصامت (silent deadlock). فإذا ضاعت حزمة التحديث اللاحقة التي تعلن عن استعادة المساحة في الذاكرة المؤقتة أثناء عبورها للشبكة، يعلق الطرفان في حالة انتظار دائم. ولمنع هذا الشلل التام، يعتمد TCP على مؤقت الاستمرار (Persist Timer) وحزم فحص النافذة الصفرية (Zero Window Probes - ZWP) المحددة في معايير RFC 793 وRFC 1122. وفي بوابات VPN الضخمة التي تخدم عشرات الآلاف من الأنفاق المتزامنة، تعد الإدارة الدقيقة لحالات النافذة الصفرية صمام أمان لحماية موارد النواة ومواجهة هجمات حجب الخدمة غير المتماثلة.
معضلة الجمود عند النافذة الصفرية وآلية مؤقت الاستمرار
تتميز حزم إشعار الاستلام في TCP (المعروفة باسم ACK) والتي لا تحمل بيانات فعلية بأنها غير مضمونة الوصول بالمعايير التكرارية؛ حيث يتجنب البروتوكول إرسال ACK لتأكيد وصول ACK سابق لمنع حدوث حلقات تأكيد دائرية. ويترتب على ذلك ظهور حالة تسابق حرجة عندما يحاول المستقبل إعادة فتح تدفق البيانات المعلق.
المرسل (العميل)                               المستقبل (خادم VPN)
      |                                                |
      | -------- إرسال حزمة بيانات [Seq: 1000] ------> | (امتلاء الذاكرة المؤقتة)
      | <------- إشعار استلام [Ack: 1000, Win: 0] ---- | (إعلان نافذة صفرية)
      | [تعليق نقل البيانات]                           |
      |                                                | (التطبيق يقرأ ويفرغ الذاكرة)
      | < - - - - [ACK: 1000, Win: 65535] (فُقدت) - - -| (ضياع حزمة فتح النافذة)
      |                                                |
      v [جمود: انتظار إشعار يفتح النافذة]              v [جمود: انتظار وصول البيانات]
إذا سقطت حزمة تحديث النافذة بسبب فقدان فيزيائي أو خطأ في تغليف النفق، يظل المرسل معلقا في انتظار إشعار يعيد فتح التدفق. وفي المقابل، يفترض المستقبل أن الطرف الآخر قد علم بالفعل بالسعة المتوفرة ويجلس في انتظار البيانات.
لكسر هذا الجمود، تقوم حزمة TCP بتشغيل مؤقت الاستمرار فور تسجيل إشعار بنافذة صفرية. وفي نواة لينكس، تخضع إدارة هذا المؤقت لملف net/ipv4/tcp_timer.c تحت الراية البرمجية ICSK_TIME_PROBE0.
وعند انتهاء وقت المؤقت، يرسل الطرف الباث حزمة فحص النافذة الصفرية (ZWP). وينص البند 4.2.2.17 من المعيار RFC 1122 على أن الحزمة الاستقصائية تحتوي على بايت واحد أو صفر بايت برقم تسلسلي snd_una - 1 أو snd_nxt. ونظرا لأن المستقبل يتسلم بايت ضمن التسلسل المألوف، يلزمه المعيار بالرد الفوري بإشعار ACK يحمل قيمة rcv_wnd الحقيقية في تلك اللحظة.
التراجع الأسي والآليات البرمجية داخل النواة
يعتمد مؤقت الاستمرار جدول تراجع أسي (exponential backoff) شبيها بمهلة إعادة الإرسال (RTO). وتُحسب الفترة المبدئية استنادا إلى زمن الذهاب والإياب (RTT)، محصورة بين الحدين TCP_RTO_MIN (عادة 200 مللي ثانية) وTCP_RTO_MAX (120 ثانية في لينكس):
- الفاصل الزمني للفحص الأول: يُحسب عبر المعادلة
min(max(RTO, TCP_RTO_MIN), TCP_RTO_MAX). - معامل التضاعف: مع تكرار الإخفاق، يتضاعف زمن الانتظار حتى يصل إلى السقف الأعلى البالغ 120 ثانية.
- ديمومة الفحص: على خلاف مهلات البيانات العادية التي تغلق الاتصال بعد تجاوز
tcp_retries2، يستمر مؤقت الاستمرار في إرسال الفحوصات ما دام الطرف الآخر يرد بحزمWin: 0.
هذه الخصيصة تفرض انتباها خاصا من مديري شبكات VPN؛ إذ يمكن لعميل متوقف أن يعلق موارد الذاكرة المخصصة للمقبس على الخادم لفترات طويلة بمجرد الاستمرار في الرد على الفحوصات بإشعار الصفر.
متلازمة النافذة السخيفة (SWS): خوارزمية ديفيد كلارك للوقاية
تعد متلازمة النافذة السخيفة (SWS - RFC 813) من الإشكالات البارزة في إدارة تدفق البيانات. وتحدث هذه المتلازمة عندما يرسل الطرف الباث البيانات في أجزاء مجهرية، أو عندما يبادر المستقبل بالإعلان عن مساحات ضئيلة فور تفريغ بايتات معدودة من ذاكرته.
تخيل تطبيقا بطيئا يسحب البيانات من المقبس بمعدل بايت واحد في كل دورة. إذا أرسلت حزمة TCP فورا إشعارا بقيمة Win: 1، سيبادر المرسل بإرسال بايت واحد فقط. وتغليف بايت واحد مع 20 بايت لترويسة IPv4 و20 بايت لترويسة TCP يولد حزمة بحجم 41 بايت. وتصل نسبة الحِمل الزائد للبروتوكول إلى 97.5%، مما يرهق مسارات النقل ويعطل محركات التشفير في بوابات VPN.
وللقضاء التام على متلازمة SWS، وضع ديفيد كلارك خوارزميات وقائية متكاملة للطرفين، وثقتها معايير RFC 813 وRFC 1122:
| العنصر | السلوك القياسي (خوارزمية كلارك) | عتبة التنشيط |
|---|---|---|
| المستقبل المقاوم لـ SWS | تأخير الإعلان حتى توفر مساحة معتبرة | min(MSS, مساحة_الذاكرة / 2) |
| المرسل المقاوم لـ SWS | تجميع البيانات وتجنب الحزم الصغيرة | الوصول لحجم MSS أو نافذة Win >= MSS / 2 |
| آلية طوارئ Persist | إرسال فحص بحجم بايت واحد عند انتهاء المؤقت | انتهاء المؤقت تحت حالة Win: 0 |
وفي نواة لينكس، تقوم الدالة tcp_select_initial_window() بحجب إعلانات النوافذ الجزئية حتى تتوفر مساحة تعادل حجم مقطع الإرسال الأقصى (MSS) أو نصف الذاكرة المؤقتة الإجمالية للاستقبال (sk_rcvbuf / 2).
ضبط نواة لينكس: تقييد النوافذ وحماية موارد المقابس
في مراكز VPN التجميعية التي تستضيف عشرات الآلاف من الاتصالات النشطة، يمكن لحالات النافذة الصفرية غير المضبوطة أن تستنزف ذاكرة النظام. وقد أظهرت ثغرة Sockstress الشهيرة قدرة المهاجمين على فتح اتصالات متعددة وإعلان نافذة صفرية لإجبار النواة على حبس مساحات هائلة من الذاكرة العشوائية لحساب مؤقتات الاستمرار ومقابس TCP.
وتوفر نواة لينكس معلمات متقدمة للتحكم في سقوف النوافذ المعلنة وحماية الذاكرة.
تقييد سقف النافذة المعلنة عبر Window Clamping
يتيح خيار المقبس tcp_window_clamping والمعلمات المقترنة به فرض حد أقصى للنافذة المعلنة للأطراف البعيدة:
# تحديد النطاقات العامة لذاكرة TCP (الصفحات: أدنى، افتراضي، أقصى)
sudo sysctl -w net.ipv4.tcp_rmem="4096 87380 6291456"
sudo sysctl -w net.ipv4.tcp_wmem="4096 65536 4194304"

# تسريع تحرير المقابس المهجورة عند تصاعد الضغط على الذاكرة
sudo sysctl -w net.ipv4.tcp_orphan_retries=2
sudo sysctl -w net.ipv4.tcp_max_orphans=32768
وعلى صعيد البرمجيات الخدمية عالية الكثافة، تعتمد الأنظمة خيار TCP_WINDOW_CLAMP عبر استدعاء setsockopt(). ويعمل هذا الإجراء على تقييد سقف النافذة، مانعا العملاء من تضخيم معاملات التوسيع بما يجاوز طاقة البوابة.
معالجة هجمات Sockstress وتصفية الاتصالات الراكدة
نظرا لأن مؤقت الاستمرار الافتراضي قد يعمل لفترات طويلة مع استمرار وصول إشعارات الصفر، تُفعل منصات VPN الحديثة خيار TCP_USER_TIMEOUT (RFC 5482). وعبر هذا الخيار، تفرض النواة سقفا زمنيا حاسما لبقاء الاتصال في حالة النافذة الصفرية، فإذا عجز الطرف الآخر عن استئناف الاستقبال الطبيعي ضمن المهلة، تُغلق النواة المقبس فورا وتحرر ذواكر الإرسال والاستقبال.
التكامل المعماري في حلول RiceGuard وCore L3 VPN
تتعقد حسابات التحكم في التدفق عند تغليف حركة مرور المستخدمين داخل أنفاق UDP مشفرة. وإذا تعرض تدفق TCP الداخلي للجمود بسبب نافذة صفرية، فإن الاستمرار في ضخ حزم UDP الخارجية يهدر النطاق الترددي ويستهلك قدرات المعالجة في عمليات تشفير لا طائل منها.
وتتعامل المنظومات الشبكية الحديثة مع هذا التحدي بفصل مسارات التحكم:
- مراقبة التدفق الداخلي: يحلل مسار البيانات في RiceGuard ترويسات TCP الداخلية باستمرار، وعند التقاط إشعار بنافذة صفرية، تُكبح الطوابير الافتراضية المرتبطة فورا لتفادي تضخم الذاكرة في فضاء المستخدم.
- الضغط العكسي الاستباقي: يستخدم محرك Core L3 VPN حلقات معالجة بلا نسخ للبيانات (zero-copy). وبدلا من انتظار نفاد الذاكرة الفجائي، تطبق المنظومة تقييد النوافذ مبكرا لتهدئة التدفق بنعومة قبل حدوث فقد في الحزم.
- توليد الفحوصات التكيفية: عند ضياع حزمة فتح النافذة في المسار الخارجي، يولد مدير النفق فحصا فوريا للنافذة الصفرية دون الحاجة لانتظار دورات التراجع الطويلة في النواة.
الخلاصة: تحكم محكم في التدفق لشبكات وأنفاق المستقبل
يتيح استيعاب آليات فحص النافذة الصفرية وتفادي متلازمة SWS لمهندسي الشبكات تحقيق توازن نموذجي بين سرعة الاستجابة وأمان الذاكرة. فالتحكم في التدفق ليس مجرد كبح للسرعة، بل هو آلة حالات بروتوكولية فاعلة لصيانة استقرار الاتصالات.
ومن خلال الجمع بين خوارزميات كلارك وتقييد النوافذ في لينكس وتفعيل سياسات TCP_USER_TIMEOUT الصارمة، تتخلص البنية التحتية من مخاطر الجمود الصامت وتأمن من استنزاف الذاكرة. لحماية البنية الشبكية وضمان اتصال سلس ومستقر عبر الأنفاق المشفرة، تفضل بزيارة تحميل VPNRice.


