
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Sujet : RiceGuard
Articles VPNRice sur le sujet « RiceGuard ».

Linux eBPF XDP : Encapsulation VPN au débit de ligne via bpf_xdp_adjust_head

Linux IP_BIND_ADDRESS_NO_PORT : Éliminer la saturation des ports dans les VPN

Linux Conntrack Helpers: Bloquer le NAT Slipstreaming sur les VPN

Linux eBPF sock_ops: Optimisation TCP dynamique pour passerelles VPN
Linux eBPF Connect-Time Redirection: Split Tunneling sans latence
Linux eBPF sk_lookup: Routage programmable de sockets pour les VPN
Linux Conntrack Zones: Isoler les sous-réseaux IP des passerelles VPN

Linux FIB Trie : Évolutivité du routage et architecture LPM pour passerelles VPN
Linux nftables SYNPROXY : Défense TCP SYN Flood sans état pour passerelles VPN
Linux SO_BUSY_POLL : Élimination du jitter pour les passerelles VPN

Linux cgroups v2 : Isolation des ressources et QoS pour passerelles VPN multi-tenants

Linux epoll (EPOLLET, EPOLLONESHOT) : I/O multi-thread pour passerelles VPN

Linux SR-IOV et Macvtap : Virtualisation I/O matérielle pour passerelles VPN

Linux TC Flower (cls_flower) : Déchargement matériel pour passerelles VPN

Linux TUN Multiqueue (IFF_MULTI_QUEUE) : Traitement I/O multi-cœur pour passerelles VPN
DiffServ RFC 2983 et fuite de métadonnées DSCP dans les VPN
Linux BQL et dql : éliminer le bufferbloat matériel des passerelles VPN

Linux eBPF XDP_REDIRECT : devmap et cpumap pour passerelles VPN 100GbE

Linux Foo-over-UDP et GUE RFC 8150 : Encapsulation UDP pour réseaux VPN

Linux kTLS et crypto matériel : architecture zero-copy pour passerelles VPN
Linux Netfilter Flowtable : accélération matérielle et logicielle pour VPN

Linux Page Pool : recyclage mémoire au niveau pilote pour passerelles VPN
Linux RPS et RFS : distribution multi-cœur des paquets pour passerelles VPN
Linux RTNetlink : surveillance des routes et basculement sans fuite pour VPN
Linux SO_BINDTODEVICE et SO_BINDTOIFINDEX : sockets et étanchéité VPN
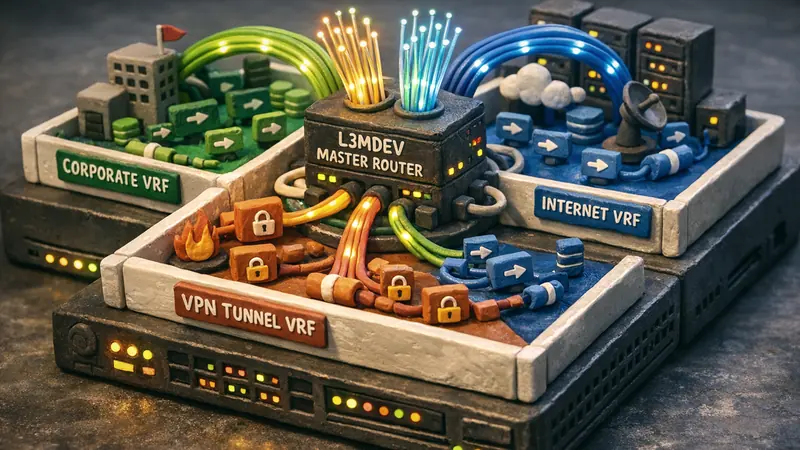
Linux VRF et l3mdev : isolation des tables de routage et passerelles VPN
Linux XFRM : Interfaces routées et délestage matériel crypto pour passerelles VPN

Oblivious HTTP RFC 9458 : dissocier identité et requêtes sensibles avec HPKE

Privacy Pass RFC 9505 : signatures aveugles et PAT contre les CAPTCHA sur VPN

RFC 9462 DDR et RFC 9463 DNR : chiffrement DNS automatique sur passerelle VPN

Sécurité Linux BPF LSM : contrôle d'accès obligatoire pour les démons VPN

Linux eBPF Sockmap et sk_msg : Redirection de sockets pour proxy VPN
Linux Kernel Keyring : Isolation des clés cryptographiques pour VPN

Linux MGLRU et PSI : Réduire la latence mémoire sur les passerelles VPN

Linux Socket MSG_ZEROCOPY : Suppression de copies mémoire pour VPN
Linux splice et vmsplice : Relais VPN zéro-copie haute performance

Optimisation UDP GSO et GRO sous Linux : agrégation de super-paquets pour passerelles VPN

Linux AF_XDP et UMEM : chemin de données zero-copy en espace utilisateur pour VPN

Délestage Netfilter Conntrack : suivi de flux eBPF sans verrou pour passerelles VPN
Architecture Linux io_uring : E/S paquets asynchrone zero-syscall pour passerelles VPN

Generic Netlink dans WireGuard : IPC noyau sans verrou et pairs sans coupure

Cookies sans état WireGuard : défense MAC à deux niveaux en noyau

Limitation de débit WireGuard : Token Bucket et défense contre le flood

Tables de hachage WireGuard : routage sans verrou O(1) et anti Hash-DoS

Architecture silencieuse de WireGuard : défense Zero-Response contre le DPI
Linux eBPF SO_REUSEPORT : aiguillage multi-cœur et affinité NUMA en VPN
Linux eBPF TC : contrôle programmable et mise en forme egress en VPN
Espaces de noms réseau WireGuard : tunnels cross-namespace étanches
Sockets noyau UDP dans WireGuard : dual-stack et traitement sans copie
Clés pré-partagées WireGuard : Défense post-quantique en Noise_IKpsk2

Priorisation HTTP/3: Ordonnancement d'urgence RFC 9218 et performance VPN
Itinérance WireGuard: Endpoint dynamique et stabilité mobile des tunnels

QUIC ACK Frequency: optimisation des bandes asymétriques et débit VPN

HTTP/3 Extended CONNECT RFC 9220: tunnels multiplexés et camouflage VPN

Minuteurs et renouvellement WireGuard: architecture sans état et traversée CGNAT

HTTP/3 QPACK RFC 9204 : compression sans blocage de tête de ligne en VPN

QUIC GREASE Bit RFC 9287 : contrer le profilage DPI et l'ossification en VPN

QUIC Version Negotiation RFC 9368 : défense contre le déclassement en VPN

QUIC Spin Bit RFC 9000 : mesure passive du RTT et protection de la vie privée en VPN
QUIC Header Protection RFC 9001 : masquage des numéros de paquet et défense DPI en VPN

DPLPMTUD RFC 8899 : découverte du MTU sans ICMP dans les tunnels VPN

QUIC Key Update RFC 9001 : Rotation de clés et limites AEAD dans les VPN

Multipath QUIC : Éliminer la latence d'itinérance dans les VPN

QUIC Flow Control RFC 9000 : Contrôle de flux à deux niveaux en VPN
Validation d'adresse QUIC et limite anti-amplification dans les VPN UDP
TCP Buffer Autotuning et BDP : Éliminer les goulets d'étranglement en VPN Linux
TCP Congestion Window Validation RFC 7661 : Maîtriser la latence VPN
TCP Delayed ACK vs Nagle : Éliminer le Blocage de 40ms et Configurer TCP_QUICKACK
TCP Small Queues (TSQ) : Prévention du Bufferbloat Linux et Latence VPN
TCP User Timeout (RFC 5482) : Détection de Connexions Mortes et Résilience VPN
TCP Zero Window Probing et Persist Timer : Éviter la saturation mémoire en VPN
IKEv2 Session Resumption RFC 5723 : Reconnexion 1-RTT et tickets sans état
IKEv2 Redirect RFC 5685 : Équilibrage de charge VPN et migration sans coupure
BGP Large Communities RFC 8195 : Marquage 12 octets et ingénierie Anycast

DNS Cookies RFC 7873 et RFC 9018 : authentification sans état et défense Anycast
Happy Eyeballs v2 RFC 8305 : Course aux Connexions Dual-Stack et VPN
Fragmentation IKEv2 RFC 7383 : Résoudre les blocages IPsec et trous noirs MTU
IKEv2 MOBIKE RFC 4555 : Mobilité des tunnels et vérification de routabilité
IKEv2 Seamless Rekeying RFC 7296 : Make-Before-Break et transition de SA
IPsec Dead Peer Detection RFC 3706 : détection de panne et bascule de tunnel
IPsec NAT-T RFC 3948 : encapsulation UDP 4500, marqueur Non-ESP et traversée CGNAT

Confidentialité du flux IPsec RFC 4303 : Remplissage TFC et paquets leurres
QUIC Datagram RFC 9221 : Livraison non fiable et contrôle de congestion pour VPN
Détection des pertes QUIC RFC 9002 : Numérotation, PTO et congestion
TCP CUBIC RFC 9438 : Modélisation mathématique, indépendance RTT et haut BDP
TLS Extended Master Secret RFC 7627 : hachage de session et parade au Triple Handshake
TCP Thin Streams RFC 7414 : Réduire la latence et les gels dans les VPN
HPKE RFC 9180 : Architecture KEM-DEM et sécurité des protocoles réseau
TCP PRR RFC 6937 : reprise sur perte, régulation du FlightSize et latence VPN
TCP-AO RFC 5925 : sécurité des sessions BGP, rotation MKT et authentification
MACsec IEEE 802.1AE : chiffrement matériel L2, XPN-256 et sécurité WAN
Migration de connexion QUIC RFC 9000 : validation de chemin et VPN mobile
Tunneling ECN RFC 6040 et L4S RFC 9330 : DualQ AQM et VPN basse latence
TCP Window Scale RFC 7323 : saturation du BDP, PAWS et débit VPN
BGP ADD-PATH RFC 7911 : élimination du Path Hiding et routage rapide Anycast
BGP L3VPN RFC 4364 : isolation VRF, Route Distinguishers et multi-tenance
Anti-rejeu IPsec : RFC 4303, ESN 64 bits et passage à l'échelle multicœur
BFD RFC 5880 : Détection Sous la Seconde, Mode Echo et BGP Fast Reroute
BGP EVPN All-Active Multi-Homing RFC 7432 : ESI, Élection DF et Anycast Gateway
Programmation Réseau SRv6 RFC 8986 : Re-routage Rapide TI-LFA et VPN Anycast
DTLS 1.3 RFC 9147 : Sécurité des enregistrements, CID et VPN datagramme
Routage par clé WireGuard : AllowedIPs, radix trie et filtrage anti-usurpation
GRE-in-UDP RFC 8086 et GENEVE : Polarisation de Hachage ECMP et VPN Multipath
Zone Walking DNSSEC : Failles NSEC, Craquage GPU NSEC3 et Défense NSEC5
BGP Graceful Restart : RFC 4724, LLGR RFC 9478 et résilience Anycast VPN
État TCP TIME_WAIT : pièges RFC 1337 et résilience des passerelles VPN
BGP Route Flap Damping : pièges de la RFC 2439 et résilience Anycast VPN
DNS Cache Snooping : sondage de cache, analyse temporelle et résolveurs isolés
BGP Flowspec vs RTBH : atténuation DDoS au débit de ligne et résilience du cœur VPN
HTTP/2 Rapid Reset : attaques par annulation de flux et défense VPN couche 3
Failles Wi-Fi FragAttacks : agrégation de trames et défense VPN de couche 3
Annonces RA malveillantes en IPv6 : attaques NDP et défense VPN de couche 3
Sécurité RAG : Contrer l'inversion vectorielle et l'empoisonnement via VPN
IA confidentielle : Sécuriser requêtes et poids LLM via enclaves et VPN
Résistance au DPI par IA : Camouflage statistique face aux classificateurs ML
Autoscaling VPN par IA : Peering prédictif et optimisation dynamique des routes
Sécurité réseau des agents IA : Bloquer le SSRF et l'injection via VPN
Fuite de tokens IA en streaming via canal auxiliaire et défense VPN
TCP SACK Panic (CVE-2019-11477) : Épuisement mémoire du noyau et défense
TCP Fast Open (RFC 7413) : latence 0-RTT, fuites de cookie et protection VPN
Canal auxiliaire IP ID : exploitation par Idle Scan et défenses RFC 6864
Single Packet Authorization (SPA) : Pare-feu furtif sans port ouvert pour VPN
RPKI ASPA : défense cryptographique contre les fuites de routes BGP
Attaque VORACLE : fuites par compression VPN et raisons de son abandon
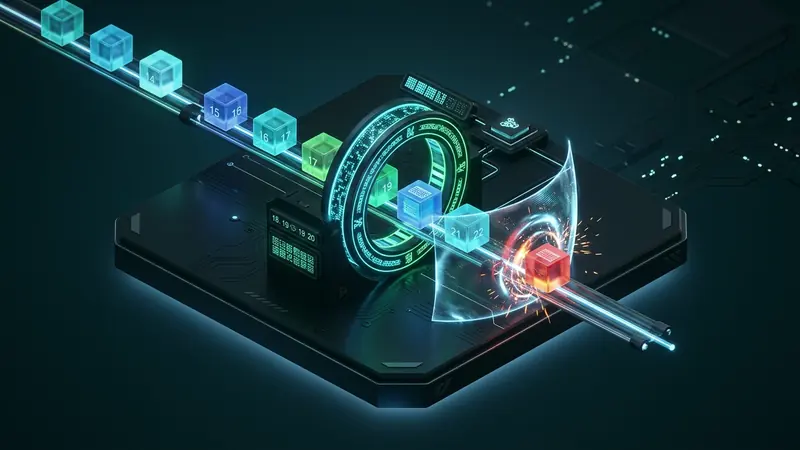
Anti-rejeu WireGuard : fenêtres glissantes et paquets désordonnés
Protocole Noise dans WireGuard : handshake IKpsk2 et masquage d'identité
TCP BBR vs CUBIC : optimiser le débit VPN et éliminer le bufferbloat
Accès sécurisé au réseau Wi-Fi d'école ou d'université
Éliminer les saccades du streaming sportif en direct