
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
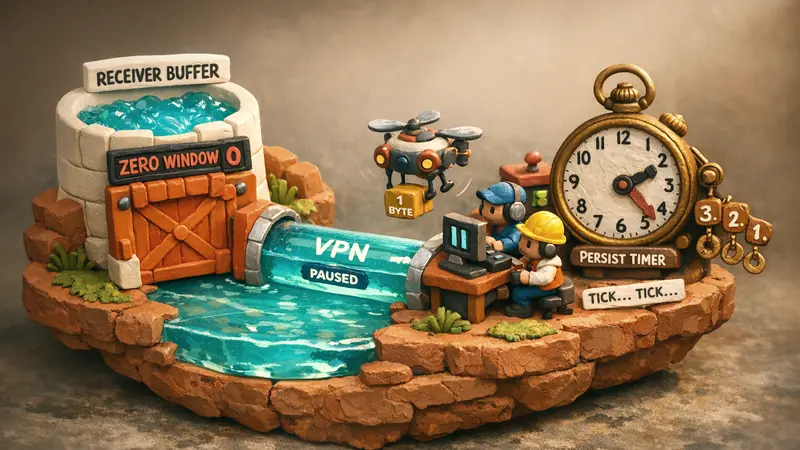
Trong các hệ thống phân tán thông lượng cao và đường hầm VPN mã hóa, cơ chế điều khiển luồng (flow control) đóng vai trò then chốt nhằm ngăn chặn tình trạng bên gửi áp đảo khả năng xử lý của bên nhận. Nếu như cơ chế kiểm soát tắc nghẽn (như BBR hoặc CUBIC) quản lý băng thông trên toàn bộ mạng lưới truyền dẫn, thì điều khiển luồng TCP hoạt động điểm-cuối đến điểm-cuối thông qua trường Cửa sổ Nhận (rcv_wnd) nằm trong tiêu đề gói tin TCP 20 byte. Khi máy chủ nhận gặp hiện tượng nghẽn xung nhịp CPU, độ trễ đĩa I/O hoặc cạn kiệt bộ đệm socket, hạt nhân hệ điều hành sẽ công bố cửa sổ bằng không (rcv_wnd = 0), yêu cầu bên gửi ngừng truyền dữ liệu ngay lập tức.
Tuy nhiên, việc công bố cửa sổ bằng không tiềm ẩn một nguy cơ nghiêm trọng: trạng thái bế tắc im lặng (silent deadlock). Nếu gói tin thông báo mở lại cửa sổ nhận bị thất lạc trên đường truyền mạng lớp dưới, cả hai đầu kết nối sẽ rơi vào trạng thái chờ đợi kéo dài. Để giải quyết triệt để rủi ro này, TCP đã thiết kế bộ đếm thời gian kiên trì (Persist Timer) và các gói tin thăm dò cửa sổ (Zero Window Probes - ZWP) được chuẩn hóa trong RFC 793 và RFC 1122. Đối với các cổng VPN xử lý hàng chục nghìn luồng đồng thời, việc quản trị chính xác trạng thái zero window là yếu tố sống còn để bảo vệ bộ nhớ hạt nhân và ngăn chặn các đòn tấn công từ chối dịch vụ bất đối xứng.
Trạng thái bế tắc Zero Window và bộ đếm Persist Timer
Các gói tin xác nhận TCP (ACK) thuần túy không mang tải dữ liệu có một đặc tính cốt lõi: chúng không được giao thức TCP gửi gói tin ACK phản hồi lại để xác nhận. Thiết kế này nhằm tránh vòng lặp đệ quy không hồi kết trong truyền thông mạng. Do đó, một tình trạng tranh chấp tài nguyên (race condition) sẽ xuất hiện khi bên nhận cố gắng khôi phục lại luồng truyền dữ liệu đã tạm dừng.
Bên gửi (Client)                              Bên nhận (VPN Server)
      |                                                |
      | -------- Gói tin dữ liệu [Seq: 1000] --------> | (Bộ đệm đã đầy)
      | <------- Phản hồi ACK [Ack: 1000, Win: 0] ---- | (Công bố Zero Window)
      | [Tạm dừng truyền dữ liệu]                      |
      |                                                | (Ứng dụng đọc giải phóng đệm)
      | < - - - - [ACK: 1000, Win: 65535] (MẤT GÓI) - - | (Cập nhật cửa sổ thất lạc)
      |                                                |
      v [Bế tắc: Chờ cập nhật cửa sổ mới]              v [Bế tắc: Đợi dữ liệu đến]
Nếu gói tin cập nhật cửa sổ bị rớt do mất gói vật lý hoặc lỗi đóng gói đường hầm, bên gửi vẫn giữ trạng thái tạm dừng, chờ đợi gói ACK mở cửa sổ. Cùng lúc đó, bên nhận lại cho rằng bên gửi đã nắm được dung lượng bộ đệm mới và tiếp tục chờ đợi dữ liệu trong vô vọng.
Để phá vỡ bế tắc này, ngăn xếp TCP lập tức kích hoạt Persist Timer ngay khi nhận được gói tin ACK thông báo kích thước cửa sổ bằng không. Trong nhân Linux, bộ đếm này được quản lý tại mã nguồn net/ipv4/tcp_timer.c dưới cờ điều khiển ICSK_TIME_PROBE0.
Khi Persist Timer đếm hết thời gian, bên gửi sẽ chủ động phát đi một gói thăm dò Zero Window Probe (ZWP). Điều 4.2.2.17 trong RFC 1122 quy định rõ gói ZWP chứa 0 hoặc 1 byte dữ liệu thăm dò, trỏ vào số thứ tự snd_una - 1 hoặc snd_nxt. Khi nhận được gói tin này, bên nhận bắt buộc phải phản hồi ngay lập tức một gói tin ACK chứa kích thước cửa sổ rcv_wnd thực tế tại thời điểm hiện tại.
Cơ chế lùi lũy thừa và xử lý bên trong nhân Linux
Bộ đếm Persist Timer áp dụng cơ chế lùi thời gian lũy thừa (exponential backoff) tương tự như thời gian chờ phát lại (RTO). Khoảng thời gian ban đầu được tính toán dựa trên độ trễ truyền hồi tiếp (RTT), nằm trong giới hạn giữa TCP_RTO_MIN (thường là 200 mili giây) và TCP_RTO_MAX (120 giây trên Linux):
- Khoảng thăm dò ban đầu: Xác định bằng công thức
min(max(RTO, TCP_RTO_MIN), TCP_RTO_MAX). - Hệ số tăng trưởng: Sau mỗi lần gửi gói thăm dò mà cửa sổ vẫn đóng, thời gian chờ sẽ nhân đôi cho đến khi chạm mốc trần 120 giây.
- Tính bền vững của thăm dò: Khác với bộ đếm phát lại dữ liệu thông thường sẽ đóng kết nối sau khi vượt ngưỡng
tcp_retries2, bộ đếm Persist Timer theo tiêu chuẩn sẽ tiếp tục thăm dò không ngừng chừng nào bên nhận vẫn phản hồi các gói tin ACK chứaWin: 0.
Đặc điểm này đòi hỏi các quản trị viên hạ tầng VPN phải hết sức lưu tâm. Một máy khách gặp sự cố hoặc bị treo có thể giữ chiếm dụng tài nguyên bộ nhớ socket trên máy chủ trong thời gian dài nếu liên tục phản hồi gói thăm dò bằng ACK báo cửa sổ bằng không.
Hội chứng cửa sổ tí hon (SWS): Giải thuật né tránh của David Clark
Một hiện tượng suy giảm hiệu năng nghiêm trọng khác liên quan đến quản lý cửa sổ là Hội chứng cửa sổ tí hon (Silly Window Syndrome - SWS, RFC 813). SWS xảy ra khi bên gửi chia nhỏ dữ liệu thành các mảnh siêu nhỏ hoặc bên nhận vừa giải phóng được vài byte trong bộ đệm đã vội vã thông báo mở rộng cửa sổ.
Hãy hình dung một ứng dụng tiêu thụ dữ liệu rất chậm từ bộ đệm socket, mỗi lần chỉ đọc 1 byte. Nếu ngăn xếp TCP lập tức phát đi thông báo Win: 1, bên gửi sẽ truyền ngay 1 byte dữ liệu. Gói tin chứa 1 byte dữ liệu này khi đóng gói với 20 byte tiêu đề IPv4 và 20 byte tiêu đề TCP sẽ tạo thành một khung dữ liệu 41 byte. Tỷ lệ tiêu hao giao thức lên tới 97.5%, gây lãng phí băng thông đường truyền và gây quá tải bộ gia tốc mã hóa của cổng VPN.
Để loại bỏ hoàn toàn SWS, nhà khoa học David Clark đã phát triển giải thuật né tránh đồng bộ cả hai đầu kết nối, được chuẩn hóa trong RFC 813 và RFC 1122:
| Thành phần | Hành vi tiêu chuẩn (Thuật toán Clark) | Ngưỡng kích hoạt |
|---|---|---|
| Bên nhận né SWS | Trì hoãn thông báo cho tới khi có khoảng trống lớn | min(MSS, Dung_Lượng_Đệm / 2) |
| Bên gửi né SWS | Giữ lại các gói tin nhỏ cho đến khi đủ phân đoạn | Đủ kích thước MSS hoặc Cửa sổ Win >= MSS / 2 |
| Phục hồi Persist | Phát gói thăm dò 1 byte nếu bộ đếm hết giờ | Hết thời gian Persist khi Win: 0 |
Trong nhân Linux, bên nhận tính toán hàm tcp_select_initial_window() và triệt tiêu mọi thông báo gia tăng cửa sổ lẻ tẻ cho đến khi giải phóng được ít nhất một đơn vị phân đoạn tối đa (MSS) hoặc một nửa tổng dung lượng bộ đệm nhận (sk_rcvbuf / 2).
Tinh chỉnh nhân Linux: Giới hạn cửa sổ và bảo vệ bộ đệm Socket
Tại các cụm máy chủ cổng VPN tập trung chịu tải hàng chục nghìn phiên kết nối, tình trạng zero window không kiểm soát có thể dẫn tới sự cạn kiệt tài nguyên hệ thống. Lỗ hổng kinh điển Sockstress từng chứng minh kẻ tấn công có thể mở hàng loạt kết nối TCP, chủ động công bố cửa sổ bằng không và buộc hạt nhân máy chủ phải duy trì bộ nhớ đệm cho hàng vạn bộ đếm Persist Timer.
Hạt nhân Linux cung cấp các thông số chuyên dụng để siết chặt việc công bố cửa sổ và bảo vệ bộ nhớ hệ thống.
Giới hạn trần cửa sổ nhận với Window Clamping
Tùy chọn socket tcp_window_clamping và các tham số sysctl liên quan cho phép cố định mức trần cửa sổ tối đa được phép thông báo cho đối tác:
# Thiết lập ngưỡng phân bổ bộ nhớ TCP toàn cục (trang bộ nhớ: min, default, max)
sudo sysctl -w net.ipv4.tcp_rmem="4096 87380 6291456"
sudo sysctl -w net.ipv4.tcp_wmem="4096 65536 4194304"

# Thu hồi kịp thời các socket mồ côi khi bộ nhớ chịu áp lực
sudo sysctl -w net.ipv4.tcp_orphan_retries=2
sudo sysctl -w net.ipv4.tcp_max_orphans=32768
Ở tầng ứng dụng dịch vụ mạng, máy chủ hiệu năng cao kích hoạt tùy chọn TCP_WINDOW_CLAMP thông qua hàm setsockopt(). Kỹ thuật này ép trần kích thước cửa sổ thông báo, ngăn chặn các máy khách đẩy hệ số co giãn cửa sổ (window scale) lên quá cao so với ngưỡng chịu tải an toàn của cổng kết nối.
Giảm thiểu tác động Sockstress và giải phóng socket treo
Do bộ đếm Persist Timer mặc định có thể duy trì kéo dài liên tục nếu máy khách liên tục phản hồi gói thăm dò bằng cờ Win: 0, các dịch vụ VPN hiện đại triển khai tùy chọn thời gian chờ người dùng thông qua TCP_USER_TIMEOUT (RFC 5482). Khi cấu hình tham số này, hạt nhân áp đặt một mốc thời gian tối đa cho các kết nối bị đình trệ trong trạng thái zero window. Nếu đối tác duy trì cửa sổ đóng vượt quá ngưỡng cho phép, hệ điều hành sẽ chủ động hủy socket và thu hồi toàn bộ bộ đệm truyền nhận.
Tích hợp kiến trúc trong bộ giao thức RiceGuard và Core L3 VPN
Bài toán điều khiển luồng trở nên phức tạp hơn khi lưu lượng dữ liệu máy khách được đóng gói bên trong các đường hầm UDP mã hóa. Nếu luồng TCP bên trong bị nghẽn do cạn bộ đệm, việc tiếp tục truyền tải các gói tin UDP đường hầm bên ngoài sẽ gây lãng phí băng thông và tiêu tốn năng lực xử lý mã hóa không cần thiết.
Kiến trúc đường truyền hiện đại thực hiện bóc tách việc quản trị luồng ở hai tầng riêng biệt:
- Giám sát luồng nội bộ: Mặt phẳng dữ liệu của RiceGuard phân tích liên tục các trường thông báo cửa sổ trong tiêu đề TCP gốc. Khi phát hiện máy khách công bố cửa sổ bằng không, hệ thống sẽ tự động điều tiết hàng đợi ảo tương ứng, ngăn chặn phình bộ đệm tại vùng nhớ người dùng.
- Cơ chế phản áp đón đầu: Động cơ mạng Core L3 VPN ứng dụng cơ chế hàng đợi zero-copy. Thay vì để socket TCP nội bộ rơi vào tình trạng cạn kiệt bộ đệm đột ngột, ngăn xếp áp dụng kỹ thuật kẹp cửa sổ từ sớm, kích hoạt phản áp nhịp nhàng trước khi xảy ra hiện tượng rớt gói.
- Tổng hợp gói thăm dò thích ứng: Trong trường hợp hạ tầng mạng ngoài làm thất lạc gói tin cập nhật mở lại cửa sổ, bộ điều khiển đường hầm sẽ chủ động tổng hợp và tái phát gói tin thăm dò zero window ngay tức thì, tái lập đồng bộ mà không cần chờ hết chu kỳ lùi giờ của hạt nhân.
Tổng kết: Điều khiển luồng xác định trong hạ tầng mạng hiện đại
Nắm vững cơ chế thăm dò TCP Zero Window và các thuật toán chống hội chứng Silly Window giúp các kỹ sư mạng duy trì sự cân bằng giữa tốc độ phản hồi và an toàn bộ nhớ. Điều khiển luồng không chỉ đơn thuần là hãm tốc độ bên gửi, mà là một cỗ máy trạng thái chủ động nhằm ngăn ngừa bế tắc truyền thông và bảo toàn tính toàn vẹn của dữ liệu.
Bằng cách phối hợp giải thuật Clark, kỹ thuật giới hạn cửa sổ trong nhân Linux và chính sách TCP_USER_TIMEOUT chặt chẽ, các hệ thống mạng loại bỏ hoàn toàn bế tắc im lặng và bảo vệ hạ tầng trước nguy cơ cạn kiệt bộ đệm. Bảo vệ hệ thống mạng phân tán và tối ưu hóa hạ tầng đường hầm với Tải VPNRice.


