
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
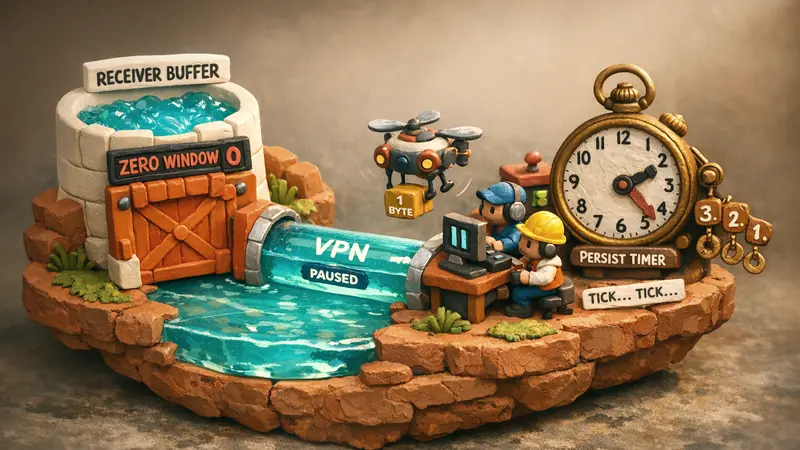
У високонавантажених розподілених системах та шифрованих VPN-тунелях механізм керування потоком (flow control) гарантує, що швидкий відправник не перевантажить повільного одержувача. Тоді як алгоритми контролю перевантажень (такі як BBR або CUBIC) оптимізують сукупну пропускну здатність на транзитних маршрутизаторах, керування потоком TCP діє наскрізно (end-to-end) через поле вікна прийому (rcv_wnd) у 20-байтовому заголовку TCP. Коли приймаючий хост стикається із затримками процесора, повільним дисковим введенням-виведенням або вичерпанням буфера сокета, ядро оголошує нульове вікно (rcv_wnd = 0), вимагаючи від відправника негайно призупинити передачу даних.
Проте оголошення нульового вікна створює критичну вразливість: тихе взаємне блокування (silent deadlock). Якщо наступний пакет оновлення вікна, що сповіщає про звільнення буфера, губиться в дорозі, обидві сторони зависають у тривалому очікуванні. Щоб запобігти таким зависанням, TCP використовує постійний таймер (Persist Timer) і зондування нульового вікна (Zero Window Probes — ZWP), стандартизовані в RFC 793 та RFC 1122. Для високопродуктивних шлюзів VPN із десятками тисяч одночасних тунелів належне опрацювання станів нульового вікна життєво необхідне для захисту пам'яті ядра та протидії асиметричним атакам типу "відмова в обслуговуванні".
Взаємне блокування за нульового вікна та таймер Persist
Пакети підтвердження TCP (ACK), що не несуть корисного навантаження, не мають гарантії доставлення на рівні протоколу: специфікація TCP не підтверджує отримання самих пакетів ACK, щоб уникнути нескінченних рекурсивних підтверджень у мережі. Через це виникає стан гонитви, коли одержувач намагається відновити призупинений потік даних.
Відправник (Клієнт)                            Одержувач (VPN-сервер)
      |                                                |
      | -------- Сегмент даних [Seq: 1000] ----------> | (Буфер заповнено)
      | <------- Пакет ACK [Ack: 1000, Win: 0] ------- | (Оголошено Zero Window)
      | [Передачу призупинено]                        |
      |                                                | (Програма зчитує буфер)
      | < - - - - [ACK: 1000, Win: 65535] (ВТРАЧЕНО) - | (Оновлення вікна втрачено)
      |                                                |
      v [Глухий кут: Очікування оновлення вікна]       v [Глухий кут: Очікування даних]
Якщо пакет оновлення вікна втрачається через мерехтіння каналу або помилки інкапсуляції, відправник продовжує очікувати на ACK із ненульовим вікном. Водночас одержувач упевнений, що партнер уже знає про звільнену пам'ять, і перебуває в очікуванні даних.
Щоб розірвати це замкнене коло, стек TCP запускає таймер Persist відразу після отримання пакета ACK із нульовим вікном. У ядрі Linux цей механізм адмініструється у файлі net/ipv4/tcp_timer.c за допомогою прапорця ICSK_TIME_PROBE0.
Після закінчення відліку таймера Persist відправник надсилає зондувальний сегмент Zero Window Probe (ZWP). Розділ 4.2.2.17 стандарту RFC 1122 визначає, що зонд ZWP містить 0 або 1 байт даних із порядковим номером snd_una - 1 або snd_nxt. Оскільки одержувач отримує байт у межах відомої послідовності, стандарт зобов'язує його негайно надіслати у відповідь ACK з актуальним розміром вікна rcv_wnd.
Експоненційне відтермінування та механіка ядра
Таймер Persist застосовує алгоритм експоненційного відтермінування (exponential backoff), подібний до таймауту повторного надсилання (RTO). Початковий інтервал розраховується на основі часу кругового обігу (RTT) та обмежується значеннями TCP_RTO_MIN (зазвичай 200 мілісекунд) і TCP_RTO_MAX (120 секунд у Linux):
- Початковий інтервал зондування: Обчислюється як
min(max(RTO, TCP_RTO_MIN), TCP_RTO_MAX). - Множник відтермінування: За кожної наступної невдалої спроби час очікування подвоюється аж до досягнення ліміту у 120 секунд.
- Безперервність зондування: На відміну від звичайних таймерів даних, які закривають з'єднання після перевищення порогу
tcp_retries2, таймер Persist продовжує зондувати вузол тривалий час, доки той відповідає пакетами з прапорцемWin: 0.
Ця обставина вимагає пильної уваги системних адміністраторів VPN. Завислий клієнт здатен утримувати пам'ять сокета на сервері протягом тривалого часу, просто відповідаючи на вхідні зонди нульовим вікном.
Синдром дурного вікна (SWS): Захисний алгоритм Девіда Кларка
Іншою критичною проблемою керування вікнами є синдром дурного вікна (Silly Window Syndrome — SWS, RFC 813). SWS виникає тоді, коли відправник подрібнює дані на мікроскопічні порції або одержувач оголошує крихітні вікна відразу після звільнення кількох байтів у буфері.
Уявімо повільну програму-одержувача, яка забирає дані із сокета по 1 байту за раз. Якщо стек TCP одразу надішле сповіщення Win: 1, відправник негайно передасть сегмент з 1 байтом навантаження. Сегмент з 1 байтом даних, загорнутий у 20 байтів заголовка IPv4 і 20 байтів заголовка TCP, утворює пакет розміром 41 байт. Частка службових даних сягає 97.5%, перевантажуючи канали зв'язку та виснажуючи криптографічні модулі VPN-шлюзу.
Для надійного усунення SWS Девід Кларк розробив взаємодоповнюючі алгоритми для обох кінців з'єднання, зафіксовані в RFC 813 та RFC 1122:
| Компонент | Стандартна поведінка (Алгоритм Кларка) | Поріг спрацьовування |
|---|---|---|
| Одержувач проти SWS | Затримувати оголошення до вивільнення простору | min(MSS, Буфер_Прийому / 2) |
| Відправник проти SWS | Накопичувати дані перед відправленням пакета | Повний розмір MSS або Вікно Win >= MSS / 2 |
| Захисний механізм Persist | Надсилати 1-байтний зонд після вичерпання таймера | Спливання часу за умов Win: 0 |
У ядрі Linux функція tcp_select_initial_window() пригнічує дрібні оновлення вікна, доки не звільниться простір щонайменше на один максимальний розмір сегмента (MSS) або половину загального обсягу буфера прийому (sk_rcvbuf / 2).
Налаштування ядра Linux: Обмеження вікна та захист сокетів
На магістральних серверах VPN, що обслуговують тисячі тунелів, неконтрольовані стани нульового вікна можуть викликати виснаження ресурсів. Відома атака Sockstress продемонструвала, що зловмисник може відкрити численні сесії TCP, оголосити нульове вікно і змусити ядро сервера заблокувати гігабайти пам'яті під таймери Persist та черги сокетів.
Ядро Linux містить низку параметрів для обмеження розмірів оголошуваних вікон та контролю споживання пам'яті.
Фіксація стелі вікна за допомогою Window Clamping
Параметр сокета tcp_window_clamping і системні змінні sysctl дозволяють жорстко обмежити максимальний розмір вікна прийому:
# Встановлення глобальних лімітів пам'яті TCP (сторінки: min, default, max)
sudo sysctl -w net.ipv4.tcp_rmem="4096 87380 6291456"
sudo sysctl -w net.ipv4.tcp_wmem="4096 65536 4194304"

# Прискорене очищення осиротілих сокетів під час дефіциту пам'яті
sudo sysctl -w net.ipv4.tcp_orphan_retries=2
sudo sysctl -w net.ipv4.tcp_max_orphans=32768
На рівні мережевих служб високонавантажені сервери застосовують опцію TCP_WINDOW_CLAMP через виклик setsockopt(). Це встановлює межу для оголошуваного розміру вікна, запобігаючи необґрунтованому зростанню коефіцієнтів масштабування з боку клієнтів.
Протидія Sockstress та закриття завислих з'єднань
Оскільки штатний таймер Persist може функціонувати дуже довго за умови постійних відповідей Win: 0, сучасні шлюзи задіюють користувацькі таймаути через TCP_USER_TIMEOUT (RFC 5482). Завдяки цьому ядро відстежує максимальну тривалість перебування з'єднання в стані нульового вікна. Якщо віддалений вузол не відновлює нормальний прийом у встановлений термін, сокет примусово закривається, а буфери вивільняються.
Архітектурна інтеграція в протоколах RiceGuard та Core L3 VPN
Керування потоком стає складнішим, коли трафік користувачів інкапсулюється всередині тунелів UDP. Якщо внутрішній потік TCP зупинився через нульове вікно, надсилання зовнішніх зашифрованих пакетів UDP марнує смугу пропускання та навантажує процесор непотрібними обчисленнями.
Сучасні архітектури розділяють контроль на двох рівнях:
- Моніторинг внутрішнього потоку: Модуль обробки даних RiceGuard аналізує заголовки внутрішнього TCP щодо оголошень вікна. При виявленні нульового вікна у клієнта шлюз зменшує пропускну здатність віртуальної черги, запобігаючи роздуванню буферів у просторі користувача.
- Превентивний зворотний тиск: Мережеве ядро Core L3 VPN застосовує кільцеві буфери з нульовим копіюванням. Замість того, щоб доводити внутрішній сокет до раптового вичерпання буфера, стек завчасно застосовує обмеження вікна, плавно врівноважуючи потік до виникнення втрат пакетів.
- Адаптивний синтез зондів: Якщо зовнішня мережа втрачає важливий пакет відновлення вікна, контролер тунелю миттєво генерує зонд нульового вікна, оперативно відновлюючи синхронізацію без тривалого очікування таймерів ядра.
Підсумки: Визначене керування потоком у сучасних шлюзах
Розуміння принципів зондування нульового вікна TCP та захисту від синдрому дурного вікна дає змогу мережевим інженерам утримувати рівновагу між швидкістю відгуку та збереженням ресурсів пам'яті. Керування потоком — це активний скінченний автомат протоколу, покликаний запобігати зависанням та забезпечувати надійність передачі.
Поєднуючи алгоритми Кларка, обмеження вікна в Linux та суворі правила TCP_USER_TIMEOUT, мережеві інженери повністю викорінюють приховані блокування та захищають інфраструктуру від перевантаження буферів. Захистіть корпоративну мережу та забезпечте надійну роботу тунелів разом із Завантажити VPNRice.


