
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
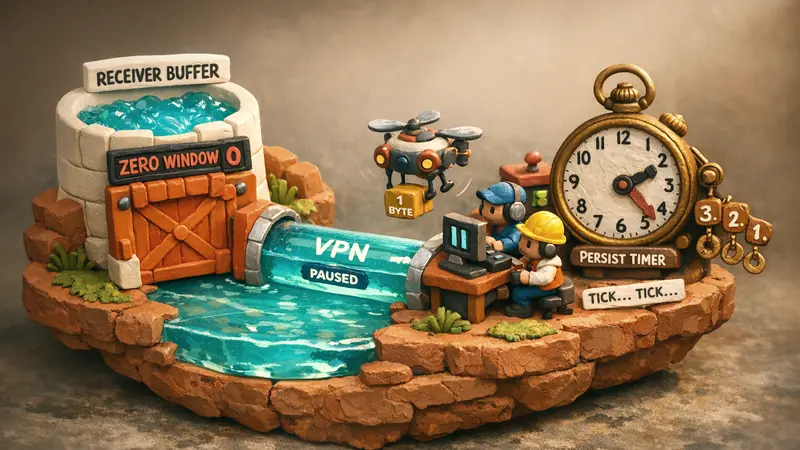
在高性能分布式架构和加密VPN隧道中,流量控制机制对于防止高速发送端冲垮低速接收端至关重要。拥塞控制算法(如BBR或CUBIC)负责调节骨干链路上的总体带宽利用率,而TCP流量控制则通过TCP报头中的20字节接收窗口字段(rcv_wnd)在端到端层面起效。当接收方遭遇处理器繁忙、磁盘I/O排队或套接字缓冲区满载时,其内核会主动宣告零窗口(rcv_wnd = 0),强制发送端立即暂停数据传输。
然而,宣告零窗口可能引发严重隐患:静默死锁。如果接收端在稍后读出数据并尝试通告可用缓冲区的确认报文在网络传输中丢失,连接的两端将陷入无尽的相互等待。为了打破这种潜在僵局,TCP引入了坚持定时器(Persist Timer)与零窗口探测(Zero Window Probe,ZWP)机制,并在RFC 793与RFC 1122中进行了严格标准化。在支撑数以万计并发隧道的VPN网关中,精准管理零窗口状态是避免套接字内存耗尽与抗击非对称拒绝服务攻击的关键防线。
零窗口死锁与坚持定时器工作机制
不携带载荷数据的纯TCP确认报文(ACK)在网络传输中是不受确认保护的:TCP协议规范规定不对单纯的ACK报文再次生成ACK,以防引发连锁确认循环。这种设计使得在接收端尝试恢复传输时必然存在竞争风险。
发送端(客户端)                                接收端(VPN服务端)
      |                                                |
      | -------- 数据分段 [Seq: 1000] ---------------> | (缓冲区满载)
      | <------- 确认报文 [Ack: 1000, Win: 0] -------- | (宣告零窗口)
      | [暂停发送数据]                                 |
      |                                                | (应用程序读取并释放内存)
      | < - - - - [ACK: 1000, Win: 65535] (丢失) - - - | (窗口更新报文丢失)
      |                                                |
      v [死锁:等待窗口开启更新]                       v [死锁:等待对端发送数据]
一旦该窗口更新报文因物理抖动、路由丢包或隧道封装异常而损毁,发送端就会一直处于停滞状态等待非零窗口通知。与此同时,接收端则误以为对端已收到窗口更新,从而陷入长久的等待。
为化解这一僵局,TCP协议栈在收到零窗口报文的瞬间便会激活坚持定时器。在Linux内核源码中,该定时器在 net/ipv4/tcp_timer.c 中通过控制标记 ICSK_TIME_PROBE0 进行统筹调度。
当坚持定时器计时归零时,发送端会主动发出零窗口探测报文(ZWP)。RFC 1122第4.2.2.17节指明,探测报文包含0或1字节数据,其序号指向 snd_una - 1 或 snd_nxt。由于接收端接收到属于已知序列范围内的分段,根据协议强制规范,必须立即响应一个携带当前实时 rcv_wnd 窗口大小的ACK报文。
指数退避算法与内核状态处理
坚持定时器采用与重传超时机制(RTO)类似的指数退避调度算法。探测间隔初始值根据往返时延(RTT)动态推导,并受限于 TCP_RTO_MIN(在Linux中通常为200毫秒)与 TCP_RTO_MAX(通常为120秒)之间的边界:
- 初始探测间隔:由
min(max(RTO, TCP_RTO_MIN), TCP_RTO_MAX)精确计算。 - 退避倍增规律:若对端持续返回零窗口,探测间隔随每次尝试按指数倍增,直至达到120秒的时间上限。
- 持续探测特性:与常规数据传输在超过
tcp_retries2后主动断开不同,标准的坚持定时器在远端持续回应Win: 0的情况下会一直尝试下去。
这一机制对VPN基础设施架构师提出了高要求。一个处于假死状态的客户端,只要对每个单字节探测报文持续回复零窗口,就可能长期占用服务端套接字内存。
糊涂窗口综合征(SWS):Clark规避算法
在窗口管理中,另一个极具杀伤力的性能隐患是糊涂窗口综合征(Silly Window Syndrome,RFC 813)。SWS发生在发送端拆分微小数据片,或者接收端刚从缓冲区中腾出数个字节就急迫宣告极小窗口时。
设想某慢速应用每次只从套接字缓冲区读取1个字节。如果TCP协议栈立刻发出 Win: 1 的通告,发送端将立即封包发送这1字节载荷。1字节的数据包裹在20字节IPv4头和20字节TCP头之中,形成41字节的网络报文。其协议头部开销比例攀升至97.5%,造成网络信道拥塞并严重损耗VPN加密芯片的处理性能。
为彻底解决糊涂窗口综合征,David Clark提出了端到端协同规避准则,并被纳入RFC 813与RFC 1122规范中:
| 协议组件 | 标准行为规范(Clark算法) | 触发阈值条件 |
|---|---|---|
| 接收端SWS规避 | 延迟宣告窗口,直至出现充裕连续空间 | min(MSS, 缓冲区空间 / 2) |
| 发送端SWS规避 | 聚合微小分段,避免低效小包冲击 | 达到MSS长度 或 接收窗口 Win >= MSS / 2 |
| 坚持兜底策略 | 在定时器超时后发送单字节探测报文 | 坚持定时器在 Win: 0 状态下超时 |
在Linux内核中,接收端通过 tcp_select_initial_window() 抑制零碎的微小窗口递增,直至可用空间达到至少一个最大报文段大小(MSS)或套接字总接收缓冲区的二分之一(sk_rcvbuf / 2)。
Linux内核调优:窗口限制与套接字防护
对于并发接入数万条活跃隧道的汇聚型VPN网关,不受控的零窗口状态容易诱发系统资源枯竭。知名的Sockstress安全漏洞已印证,攻击者能够发起大量TCP握手并迅速宣告零窗口,迫使服务器内核将海量内存锁定在坚持定时器与套接字队列中。
Linux内核提供了多重网络参数,用以限制窗口通告上限并防御内存资源耗尽。
采用Window Clamping强制约束通告窗口
套接字参数 tcp_window_clamping 与相关系统参数能够主动收缩通告给对端的最大接收窗口:
# 配置全局TCP内存调配阈值(内存页数:min, default, max)
sudo sysctl -w net.ipv4.tcp_rmem="4096 87380 6291456"
sudo sysctl -w net.ipv4.tcp_wmem="4096 65536 4194304"

# 遭遇内存压力时加速孤儿套接字回收
sudo sysctl -w net.ipv4.tcp_orphan_retries=2
sudo sysctl -w net.ipv4.tcp_max_orphans=32768
在系统开发层面,高并发网络网关服务通过 setsockopt() 调用 TCP_WINDOW_CLAMP 选项。该操作强制限制通告窗口上限,防止远端客户端通过窗口扩大因子(Window Scale)不合理占用网关过多内存资源。
抵御Sockstress与僵死连接清理
鉴于标准坚持定时器在客户端回应 Win: 0 时会长期存续,现代VPN守护进程通常启用 TCP_USER_TIMEOUT(RFC 5482)配置。配置该选项后,内核会对处于阻滞或零窗口状态的连接设定明确超时界限。一旦对端超出该窗口容忍时限,内核将强行关闭套接字,释放收发两端的系统缓存。
在RiceGuard与Core L3 VPN隧道架构中的集成
当客户端流量被封装进UDP隧道时,多层协议间的流量控制呈现出独特的复杂性。若内层TCP数据流因零窗口而停顿,外层网络继续发送未经限速的UDP加密报文不仅空耗带宽,还会造成不必要的密码运算负荷。
现代化网关架构在两个层面实施精细化协同:
- 内层报文监控:RiceGuard 数据平面实时解析内层TCP报头中的窗口宣告。一旦检测到客户端发出零窗口报文,网关即时限制关联虚拟队列的发包速率,阻断用户态环形缓冲区的缓冲区膨胀。
- 前瞻性背压机制:Core L3 VPN 引擎引入零拷贝数据环。协议栈并不坐视套接字彻底耗尽内存,而是在早期实施窗口钳制,在网络出现丢包前就触发优雅背压。
- 自适应探测合成:在外部网络意外丢失关键窗口恢复报文时,隧道调度器能够即时合成零窗口探测报文,无需被动等待内核完成冗长的指数退避过程。
总结:构建可预测的现代化网络流控体系
深入剖析TCP零窗口探测与糊涂窗口规避机制,有助于网络架构师在响应敏捷度与内存安全性之间达成科学平衡。流量控制不仅是一种限速手段,更是保障网络免于陷入死锁与资源枯竭的主动协议状态机。
借助Clark算法、Linux内核窗口钳制与严格的 TCP_USER_TIMEOUT 策略,运维团队能够有效根除隐蔽死锁,保护网络基础设施免受缓冲区过载冲击。保护网络通信架构并构建低抖动隧道体验,欢迎了解 获取 VPNRice。


