Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
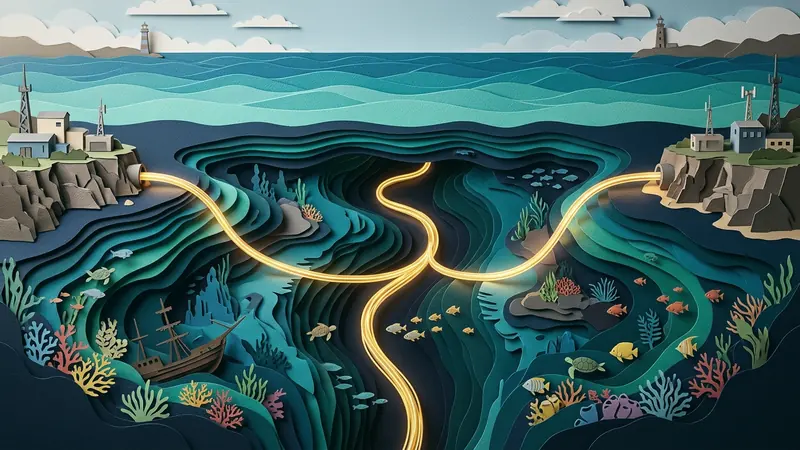
Les organisations contemporaines et les équipes d'ingénierie logicielle dépendent étroitement des infrastructures cloud mondiales et des plateformes logicielles en mode SaaS. Les flux de travail réguliers reposent sur la synchronisation de dépôts de code distants, les chaînes de déploiement continu sur AWS ou Google Cloud et les conférences audiovisuelles interactives. En période de fonctionnement nominal, les paquets franchissent les dorsales sous-marines en fibre optique avec des temps de propagation réduits.
Cependant, dans des corridors stratégiques comme l'Asie du Sud-Est, les connexions internationales transitent par un nombre restreint de câbles sous-marins (notamment AAG, APG, IA et AAE-1). Lorsque des avaries mécaniques, des séismes sous-marins ou des ancres de navires endommagent plusieurs faisceaux simultanément, la bande passante globale s'effondre. Les fournisseurs d'accès doivent alors basculer en urgence des volumes massifs de trafic vers des liaisons terrestres secondaires, provoquant des pertes de paquets sévères, une instabilité de la gigue (jitter) et la rupture répétée des sessions TCP.
Pour remédier durablement à ces ralentissements, il convient d'analyser la mécanique du protocole de routage BGP et les contraintes matérielles des réseaux publics.
Mécanismes des pannes sous-marines et instabilité du routage BGP
Les câbles de télécommunication sous-marins sont formés de brins de silice extrêmement fins, protégés par des armatures métalliques en acier, des conducteurs électriques en cuivre et des gaines étanches en polyéthylène. Malgré ces protections, les fonds marins demeurent un milieu soumis à de fortes contraintes physiques.
+-------------------------------------------------------------------------+
|                  Poste de travail / Équipe d'ingénierie                 |
+------------------------------------+------------------------------------+
                                     |
                                     v
+-------------------------------------------------------------------------+
|                 Réseau de l'opérateur local d'accès                     |
|   * Ruptures simultanées (branches AAG / APG / IA endommagées)          |
|   * Saturation immédiate des artères terrestres de secours              |
+-------------------+---------------------------------+-------------------+
                    |                                 |
     Voie de secours| Saturation (20 à 30% de perte)  | Liaison réservée
                    v                                 v
+-----------------------------------+   +---------------------------------+
| Transit public fortement encombré |   | Faisceau dédié DWDM             |
| * Flottement BGP et saturation    |   | * Passerelle réseau RiceGuard L3|
| * Rejet de paquets / Fin de session|  | * Acheminement déterministe     |
+-------------------+---------------+   +----------------+----------------+
                    |                                    |
                    +-----------------+------------------+
                                      |
                                      v
+-------------------------------------------------------------------------+
|             Infrastructures Cloud distantes (AWS, GCP, GitHub)          |
+-------------------------------------------------------------------------+
1. Ruptures physiques complètes et défauts d'isolement électrique
Les avaries sous-marines se répartissent principalement en deux types :
- Coupures mécaniques nettes : Généralement provoquées par des chaluts de pêche industrielle ou des ancres traînées par des porte-conteneurs lors de tempêtes. La section du câble interrompt instantanément la transmission optique sur toutes les paires de fibres.
- Défauts d'isolement (Shunt Faults) : L'eau salée s'infiltre à travers la gaine protectrice et entre en contact avec le conducteur alimentant les répéteurs optiques immergés. La baisse de tension perturbe l'amplification du signal, créant des erreurs de transmission continues qui entraînent l'arrêt des interfaces réseau réceptrices.
2. Flottement BGP et limites du changement de DNS
Une réaction fréquente chez les utilisateurs en cas de dégradation internationale consiste à modifier les serveurs DNS vers 8.8.8.8 ou 1.1.1.1. Toutefois, cette action n'a aucun effet sur l'engorgement physique des infrastructures.
Le DNS traduit uniquement les noms de domaine en adresses IP ; il ne détermine pas l'acheminement des paquets dans les liaisons physiques. En cas de rupture sous-marine :
- Les routeurs de frontière émettent des messages BGP
WITHDRAWvers les systèmes autonomes voisins pour annuler les préfixes habituels. - Les équipements réseau recalculent de nouvelles routes via des liaisons terrestres transfrontalières.
- Des centaines de gigabits de données sont brutalement injectés dans des conduits de capacité inférieure, saturant les mémoires tampons des routeurs intermédiaires.
- Cette saturation engendre un rejet des paquets en queue de file (tail drop), faisant bondir la latence de 30 ms à plus de 300 ms avec un taux de perte soutenu de 15 % à 30 %.
3. Effondrement du contrôle de congestion TCP
Les algorithmes régissant TCP (comme Cubic) interprètent chaque rejet de paquet comme le signe d'une congestion locale. Durant une coupure de câble :
- Les pertes de paquets forcent la source à réduire drastiquement sa fenêtre de congestion (
cwnd). - Le système interrompt l'envoi de nouvelles données dans l'attente d'acquittements sélectifs (SACK), faisant chuter le débit réel.
- Les sessions prolongées, telles que les connexions SSH, les flux de réplication de bases de données et les synchronisations Git, expirent par dépassement de délai (RTO) et se déconnectent.
Architecture de secours : Tunnels de couche 3 et transit dédié
Pour préserver la continuité des activités lors d'incidents maritimes, la démarche adaptée consiste à extraire les flux professionnels des voies publiques encombrées au profit de liaisons privées à débit réservé.
Poste client [Développeur / Services SaaS]
         |
         v
[Interface virtuelle TUN] ---> Tunnel chiffré ChaCha20-Poly1305
                                         |
                                         v
                         Liaison terrestre privée DWDM
                                         |
                                         v
                         Point de présence Anycast (Singapour / HK)
                                         |
                                         v
                         Centres de calcul cloud distants
1. Liaisons terrestres dédiées (Private IP Transit)
Tandis que les fournisseurs grand public doivent répartir des millions d'utilisateurs sur des lignes de secours saturées, les réseaux spécialisés maintiennent des capacités réservées sur des artères indépendantes en multiplexage DWDM.
L'intégration de RiceGuard permet de connecter directement les postes de travail à des points d'interconnexion professionnels. Au lieu de subir les files d'attente publiques, les paquets empruntent un tunnel de couche 3 reliant directement les centres d'échange de Singapour ou de Hong Kong.
2. Encapsulation UDP et correction anticipée des erreurs
L'usage d'un tunnel de couche réseau évite les blocages liés à l'imbrication de sessions TCP :
- RiceGuard encapsule les données applicatives dans des paquets UDP légers. Le protocole UDP ne bloque pas l'ensemble du flux lors de pertes localisées, autorisant une correction d'erreurs directe (FEC) et un réacheminement immédiat.
- Le routage multivoie évalue en continu la gigue réseau et oriente les données vers le lien physique le plus fluide.
3. Prévention des déviations de routage BGP
Pendant les opérations de maintenance maritime, les opérateurs procèdent à des ajustements d'urgence sur leurs filtres BGP. Des erreurs de configuration peuvent orienter le trafic vers des trajectoires disproportionnées traversant l'Europe ou l'Amérique avant d'atteindre l'Asie.
Grâce à une liaison sécurisée par VPNRice, l'ordinateur établit une relation de confiance chiffrée avec un routeur Anycast, protégeant les échanges des instabilités extérieures du réseau public.
Recommandations pratiques pour les équipes techniques
Dès l'annonce d'une maintenance ou d'une rupture sur un câble sous-marin, les ingénieurs peuvent appliquer les consignes suivantes :
- Activer un tunnel de couche 3 : Utilisez VPNRice pour acheminer les connexions professionnelles vers des dorsales terrestres réservées à destination de Singapour.
- Adapter les paramètres de session SSH : Définissez
ServerAliveInterval 15etServerAliveCountMax 3dans votre fichier~/.ssh/configpour éviter les fermetures intempestives pendant les convergences de route. - Contrôler les routes vers le Cloud : Réalisez des commandes
traceroutevers vos instances cloud afin de vérifier que l'acheminement s'effectue via des liens régionaux directs. - Favoriser les flux temps réel en UDP : Privilégiez les communications reposant sur le protocole WebRTC avec adaptation dynamique de débit pour maintenir la qualité des échanges audio et vidéo.
L'association de réseaux terrestres dédiés et d'une encapsulation moderne de couche réseau confère aux entreprises une résilience numérique indispensable face aux aléas des infrastructures maritimes.