
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
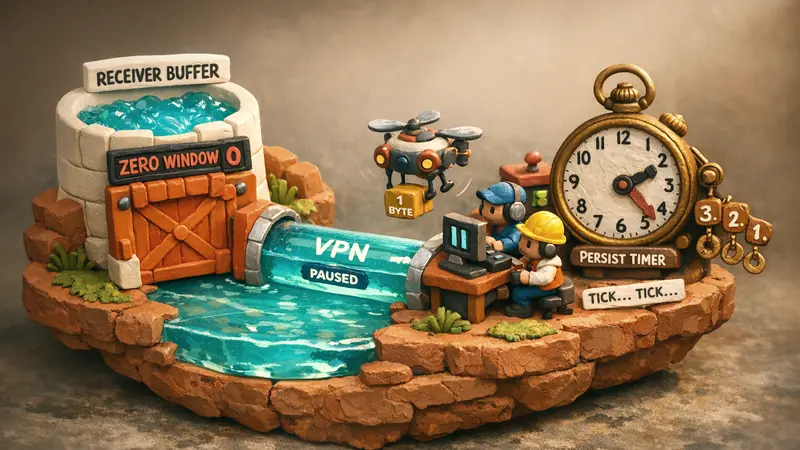
В высоконагруженных распределенных системах и зашифрованных VPN-туннелях механизм управления потоком (flow control) гарантирует, что быстрый отправитель не перегрузит медленного получателя. В то время как механизмы контроля перегрузок (такие как BBR или CUBIC) регулируют суммарную пропускную способность транзитных маршрутизаторов, управление потоком TCP действует сквозным образом (end-to-end) через поле окна приема (rcv_wnd) в 20-байтном заголовке TCP. Когда принимающий узел сталкивается с задержками процессора, медленным дисковым вводом-выводом или нехваткой буфера сокета, ядро объявляет нулевое окно (rcv_wnd = 0), требуя от отправителя немедленно приостановить передачу сегментов.
Однако анонсирование нулевого окна создает критическую уязвимость: тихую взаимную блокировку (silent deadlock). Если последующий пакет обновления окна, сообщающий об освобождении буфера, теряется при передаче, обе стороны зависают в бесконечном ожидании. Для предотвращения таких зависаний TCP использует постоянный таймер (Persist Timer) и зондирование нулевого окна (Zero Window Probes — ZWP), стандартизированные в RFC 793 и RFC 1122. Для высокопроизводительных VPN-шлюзов с десятками тысяч одновременных туннелей грамотная обработка нулевых окон жизненно важна для предотвращения истощения памяти ядра и асимметричных атак типа "отказ в обслуживании".
Взаимная блокировка при нулевом окне и таймер Persist
Пакеты подтверждения TCP (ACK), не содержащие полезной нагрузки, ненадежны по своей природе: протокол TCP не подтверждает получение чистых пакетов ACK. Это архитектурное решение исключает бесконечную рекурсию. Из-за этого возникает состояние гонки, когда получатель пытается возобновить приостановленный поток данных.
Отправитель (Клиент)                           Получатель (VPN-сервер)
      |                                                |
      | -------- Сегмент данных [Seq: 1000] ---------> | (Буфер заполнен)
      | <------- Ответ ACK [Ack: 1000, Win: 0] ------- | (Объявлено Zero Window)
      | [Передача приостановлена]                     |
      |                                                | (Приложение считывает буфер)
      | < - - - - [ACK: 1000, Win: 65535] (ПОТЕРЯН) - -| (Обновление окна потеряно)
      |                                                |
      v [Тупик: Ожидание обновления окна]             v [Тупик: Ожидание данных]
Если пакет обновления окна теряется из-за сетевых сбоев или ошибок инкапсуляции, отправитель продолжает ждать ACK с ненулевым окном. В то же время получатель уверен, что отправитель уже знает о доступной емкости буфера, и бездействует.
Для разрушения этого тупика стек TCP запускает таймер Persist, как только фиксирует пакет ACK с нулевым окном. В ядре Linux этот процесс контролируется в файле net/ipv4/tcp_timer.c с помощью флага ICSK_TIME_PROBE0.
По истечении таймера Persist отправитель передает зондирующий сегмент Zero Window Probe (ZWP). Раздел 4.2.2.17 стандарта RFC 1122 определяет, что зонд ZWP содержит 0 или 1 байт данных со значением последовательности snd_una - 1 или snd_nxt. Поскольку получатель получает байт в пределах последовательности, стандарт обязывает его немедленно ответить пакетом ACK с актуальным размером rcv_wnd.
Экспоненциальное откладывание и логика ядра
Таймер Persist использует алгоритм экспоненциального откладывания (exponential backoff), аналогичный таймауту повторной передачи (RTO). Начальный интервал вычисляется на основе времени кругового обращения (RTT) и ограничен пределами TCP_RTO_MIN (обычно 200 миллисекунд) и TCP_RTO_MAX (120 секунд в Linux):
- Начальный интервал зонда: Вычисляется как
min(max(RTO, TCP_RTO_MIN), TCP_RTO_MAX). - Множитель откладывания: При каждой следующей неудачной попытке время ожидания удваивается вплоть до достижения верхнего предела в 120 секунд.
- Непрерывность зондирования: В отличие от таймеров ретрансмиссии данных, которые закрывают соединение после превышения
tcp_retries2, таймер Persist продолжает зондировать удаленный хост длительное время, пока тот отвечает пакетами с флагомWin: 0.
Эта особенность требует особого внимания со стороны сетевых инженеров. Зависший клиент может удерживать память сокета на сервере сколь угодно долго, просто подтверждая входящие 1-байтные зонды ответами с нулевым окном.
Синдром глупого окна (SWS): Алгоритм Дэвида Кларка
Другой серьезной проблемой управления потоком является синдром глупого окна (Silly Window Syndrome — SWS, RFC 813). SWS возникает, когда отправитель фрагментирует данные на микроскопические части либо получатель анонсирует крошечные окна при освобождении единичных байтов в буфере.
Представим принимающий сокет, из которого медленное приложение забирает данные порциями по 1 байту. Если стек TCP немедленно отправит объявление Win: 1, отправитель тут же передаст 1 байт полезной нагрузки. Сегмент с 1 байтом данных, обернутый в 20 байт заголовка IPv4 и 20 байт заголовка TCP, превращается в 41-байтный пакет. Доля служебных данных достигает 97.5%, перегружая каналы связи и криптографические ускорители шлюза.
Для предотвращения SWS Дэвид Кларк разработал алгоритмы координации обеих сторон, закрепленные в RFC 813 и RFC 1122:
| Компонент | Стандартное поведение (Алгоритм Кларка) | Пороговое значение |
|---|---|---|
| Получатель против SWS | Задерживать анонсы до появления значительного объема | min(MSS, Буфер / 2) |
| Отправитель против SWS | Накапливать данные перед отправкой сегмента | Полный MSS или Окно Win >= MSS / 2 |
| Срабатывание Persist | Передавать 1-байтный зонд при истечении таймера | Истечение таймера при Win: 0 |
В ядре Linux функция tcp_select_initial_window() подавляет промежуточные анонсы до тех пор, пока не освободится пространство размером хотя бы в один максимальный размер сегмента (MSS) или половину общего буфера приема (sk_rcvbuf / 2).
Настройка ядра Linux: Зажим окна и защита сокетов
На высокопроизводительных узлах VPN, обрабатывающих десятки тысяч соединений, неконтролируемые состояния нулевого окна могут вызвать исчерпание системных ресурсов. Печально известная атака Sockstress показала, что злоумышленник может открыть огромное количество TCP-сессий, объявить нулевое окно и заставить ядро сервера удерживать гигабайты оперативной памяти под таймеры Persist и сокетные буферы.
Ядро Linux предоставляет специализированные параметры для регулирования объема анонсируемых окон и защиты системных ресурсов.
Ограничение анонсируемого окна через Window Clamping
Параметр сокета tcp_window_clamping и системные переменные sysctl позволяют жестко ограничить максимальный размер окна приема:
# Установка глобальных границ памяти TCP (страницы: min, default, max)
sudo sysctl -w net.ipv4.tcp_rmem="4096 87380 6291456"
sudo sysctl -w net.ipv4.tcp_wmem="4096 65536 4194304"

# Очистка потерянных сокетов при нехватке памяти
sudo sysctl -w net.ipv4.tcp_orphan_retries=2
sudo sysctl -w net.ipv4.tcp_max_orphans=32768
На уровне сетевых служб высоконагруженные серверы применяют опцию TCP_WINDOW_CLAMP через системный вызов setsockopt(). Это фиксирует анонсируемый размер окна, предотвращая необоснованное завышение масштабирования окон со стороны клиентов.
Защита от Sockstress и принудительное завершение зависших сессий
Поскольку стандартный таймер Persist может работать очень долго при постоянных ответах Win: 0, современные сервисы VPN задействуют таймауты пользователя через опцию TCP_USER_TIMEOUT (RFC 5482). При ее установке ядро отслеживает длительность пребывания сокета в состоянии нулевого окна. Если клиент не возобновляет нормальный прием данных дольше заданного времени, соединение принудительно разрывается, а буферы передачи и приема высвобождаются.
Архитектурная интеграция в RiceGuard и оверлеи Core L3 VPN
Управление потоком усложняется, когда трафик клиентских приложений инкапсулируется внутри туннелей UDP. Если внутренний поток TCP заблокирован из-за нулевого окна, отправка внешних зашифрованных пакетов UDP вхолостую расходует полосу пропускания и ресурсы процессора.
Современные архитектуры разделяют управление потоком на двух уровнях:
- Мониторинг внутреннего потока: Плоскость данных протокола RiceGuard проверяет заголовки внутреннего TCP на предмет объявлений нулевого окна. При обнаружении нулевого окна у клиента шлюз снижает скорость соответствующей виртуальной очереди, устраняя раздувание буферов в пространстве пользователя.
- Упреждающее противодавление: Сетевое ядро Core L3 VPN использует кольцевые буферы с нулевым копированием. Вместо ожидания полного исчерпания сокетного буфера стек заблаговременно применяет зажим окна, мягко замедляя передачу до возникновения потерь пакетов.
- Адаптивный синтез зондов: Если промежуточная сеть теряет критически важный пакет обновления окна, контроллер туннеля генерирует внеочередной зонд нулевого окна, оперативно восстанавливая синхронизацию без длительного ожидания таймеров ядра.
Итоги: Надежное управление потоком в современных шлюзах
Понимание принципов зондирования нулевого окна TCP и предотвращения синдрома глупого окна позволяет архитекторам сетей сохранять идеальный баланс между скоростью отклика и безопасностью памяти. Управление потоком — это не просто ограничение скорости, а активный конечный автомат протокола, предотвращающий взаимные блокировки.
Комбинируя алгоритмы Кларка, зажим окна в Linux и строгие политики TCP_USER_TIMEOUT, сетевые инженеры надежно защищают инфраструктуру от истощения буферов. Защитите сетевую инфраструктуру и обеспечьте стабильную работу туннелей вместе с Скачать VPNRice.


