Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Trong suốt nhiều thập kỷ qua, các giao thức bảo mật mạng Internet cốt lõi như TLS, SSH và IPsec hay WireGuard đều dựa vào các bài toán toán học kinh điển: bài toán phân tích thừa số nguyên lớn (nền tảng của RSA) và bài toán logarit rời rạc trên đường cong elip (ECDH với Curve25519 hay Secp256r1). Với các siêu máy tính truyền thống hiện nay, việc giải các bài toán này bằng phương pháp thử sai đòi hỏi hàng triệu năm tính toán liên tục.
Tuy nhiên, sự phát triển vượt bậc của điện toán lượng tử đang làm thay đổi hoàn toàn cục diện an ninh mạng toàn cầu. Khi một máy tính lượng tử quy mô lớn vận hành thuật toán Shor (Shor's Algorithm) ra đời, mọi hệ thống mật mã bất đối xứng truyền thống sẽ sụp đổ chỉ trong vài giờ.
Mối đe dọa "Thu thập hôm nay, Giải mã tương lai" (HNDL)
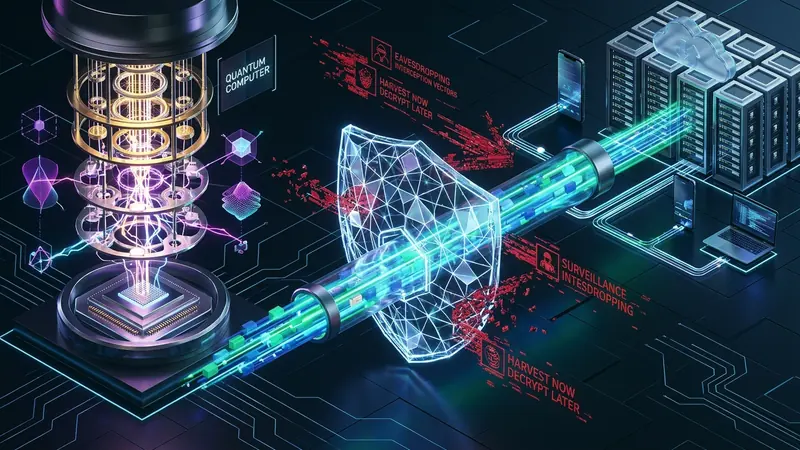
Nhiều người dùng thường cho rằng máy tính lượng tử chỉ là câu chuyện của nhiều năm tới, do đó các giao thức mã hóa hiện tại vẫn hoàn toàn an toàn. Thực tế kỹ thuật hoàn toàn trái ngược: các tổ chức tình báo và các nhóm tấn công có nguồn lực quốc gia đã và đang triển khai chiến dịch HNDL (Harvest Now, Decrypt Later - Thu thập hôm nay, Giải mã tương lai) trên quy mô toàn cầu.
Cơ chế vận hành của chiến dịch HNDL bao gồm hai giai đoạn:
- Thu thập thụ động diện rộng: Kẻ tấn công đặt các trạm nghe lén quang học tại các điểm trung chuyển cáp quang biển quốc tế và cổng kết nối nhà mạng viễn thông. Toàn bộ lưu lượng VPN, phiên trao đổi dữ liệu tài chính, bí mật công nghệ và giao tiếp cá nhân được mã hóa đều được ghi lại nguyên vẹn và lưu trữ vào các trung tâm dữ liệu khổng lồ.
- Giải mã hồi tố trong tương lai: Ngay khi máy tính lượng tử đạt đủ số lượng qubit vật lý có khả năng sửa lỗi (Fault-Tolerant Quantum Computer), kẻ tấn công sẽ nạp lại các bản ghi lưu lượng trong quá khứ để giải mã khóa phiên trao đổi (Session Key), từ đó đọc toàn bộ dữ liệu bí mật như văn bản thô.
Đối với các dữ liệu có vòng đời bảo mật dài hạn từ 5 đến 30 năm (hồ sơ bệnh án điện tử, dữ liệu danh tính số, bí mật kinh doanh và giao dịch tài sản), mối đe dọa lượng tử đang diễn ra ngay ở thời điểm hiện tại.
Tiêu chuẩn NIST FIPS 203 và cơ chế trao đổi khóa lai X25519-Kyber768
Để đối phó với mối đe dọa này, Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) đã chính thức ban hành tiêu chuẩn FIPS 203 cho Cơ chế Đóng gói Khóa Dựa trên Mạng Lưới (Module-Lattice-Based Key-Encapsulation Mechanism - ML-KEM), trước đây được biết đến với tên gọi CRYSTALS-Kyber.
Mật mã mạng lưới (Lattice-based Cryptography) dựa trên bài toán Học có Lỗi (Learning With Errors - LWE) trên các cấu trúc hình học đa chiều, một bài toán được chứng minh là miễn nhiễm trước cả máy tính cổ điển lẫn máy tính lượng tử.
Tuy nhiên, việc chuyển đổi đột ngột sang mật mã hậu lượng tử tiềm ẩn rủi ro toán học chưa được kiểm chứng qua thời gian dài. Do đó, các kỹ sư an ninh mạng quốc tế áp dụng mô hình Trao đổi Khóa Lai (Hybrid Key Exchange):
- Kết hợp thuật toán đường cong elip cổ điển đã được kiểm nghiệm qua hàng chục năm (X25519) cùng thuật toán kháng lượng tử thế hệ mới (ML-KEM-768).
- Khóa phiên bí mật cuối cùng được dẫn xuất từ cả hai nửa bí mật thông qua hàm băm an toàn HKDF (HMAC-based Extract-and-Expand Key Derivation Function).
- Để giải mã được luồng thông tin, kẻ tấn công bắt buộc phải bẻ gãy đồng thời cả hai thuật toán toán học. Nếu một trong hai thuật toán xuất hiện lỗ hổng tiềm ẩn, dữ liệu của người dùng vẫn được bảo vệ nguyên vẹn bởi thuật toán còn lại.
Thách thức phân mảnh UDP và giải pháp tối ưu từ RiceGuard Layer 3
Mặc dù mang lại khả năng bảo vệ vững chắc, việc đưa mật mã hậu lượng tử vào các giao thức VPN thời gian thực gặp phải rào cản vật lý lớn về kích thước dữ liệu:
- Trong giao thức WireGuard truyền thống, khóa công khai X25519 chỉ có kích thước 32 bytes, dễ dàng nằm trọn trong một gói tin UDP khởi tạo kết nối (Handshake Initiation) 148 bytes.
- Ngược lại, khóa công khai của ML-KEM-768 có kích thước lên tới 1.184 bytes và bản mã đóng gói (Ciphertext) chiếm 1.088 bytes.
- Khi nhồi nhét tải trọng này vào gói tin UDP ban đầu, tổng kích thước gói tin sẽ vượt quá chỉ số MTU thông thường (1.500 bytes), dẫn đến hiện tượng phân mảnh gói tin IP (IP Fragmentation). Trên đường truyền internet công cộng, nhiều thiết bị định tuyến trung gian và tường lửa nhà mạng tự động loại bỏ các gói tin phân mảnh, gây treo phiên kết nối.
Kiến trúc RiceGuard vận hành ở Tầng 3 (Layer 3) giải quyết triệt để thách thức kỹ thuật này thông qua cơ chế tích hợp Khóa Chia sẻ Trước Kháng Lượng tử (Post-Quantum Pre-Shared Key - PQ-PSK theo RFC 8784) kết hợp cùng thuật toán điều chỉnh phân mảnh động (Dynamic Path MTU Clamping). Bằng cách duy trì kích thước gói tin bắt tay dưới ngưỡng giới hạn MTU 1280 bytes của chuẩn IPv6, đường truyền luôn đạt tốc độ kết nối tức thì mà vẫn giữ vững khả năng kháng lượng tử tối đa.
Hướng dẫn thiết lập bảo vệ dữ liệu trước mối đe dọa lượng tử
Để bảo vệ dữ liệu cá nhân và hạ tầng mạng của bạn khỏi các chiến dịch thu thập lưu lượng HNDL:
- Ưu tiên cấu hình trao đổi khóa lai: Trên các ứng dụng hỗ trợ, luôn kích hoạt tùy chọn mật mã hậu lượng tử lai (X25519 + Kyber768) cho các phiên truyền tải dữ liệu đường dài và các dịch vụ lưu trữ đám mây.
- Định kỳ luân chuyển khóa phiên (Forward Secrecy): Đảm bảo dịch vụ VPN của bạn kích hoạt cơ chế tự động tái thương lượng khóa phiên ngắn hạn (Rekeying interval sau mỗi vài phút), ngăn chặn việc lộ một khóa làm ảnh hưởng đến các phiên truyền tải khác.
- Mã hóa các truy vấn phân giải tên miền: Toàn bộ bản ghi DNS phải được dẫn truyền qua đường hầm mã hóa bảo vệ, ngăn chặn kẻ tấn công thu thập sơ đồ dịch vụ và địa chỉ máy chủ đích.
- Thiết lập giá trị MTU an toàn: Cấu hình MTU trong khoảng từ 1280 đến 1360 bytes để tránh suy hao đường truyền do phân mảnh gói tin trên các hạ tầng mạng hỗn hợp.
Chủ động chuẩn bị và nâng cấp lên các tiêu chuẩn mật mã hậu lượng tử ngay từ hôm nay là biện pháp kỹ thuật then chốt để bảo toàn quyền riêng tư số cho tương lai.