Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
На протяжении десятилетий безопасность сетевых протоколов опиралась на математическую сложность классических вычислений: факторизацию больших целых чисел (алгоритм RSA) и задачу дискретного логарифмирования на эллиптических кривых (ECDH с Curve25519). На традиционных серверах взлом таких алгоритмов полным перебором потребовал бы миллионов лет вычислений.
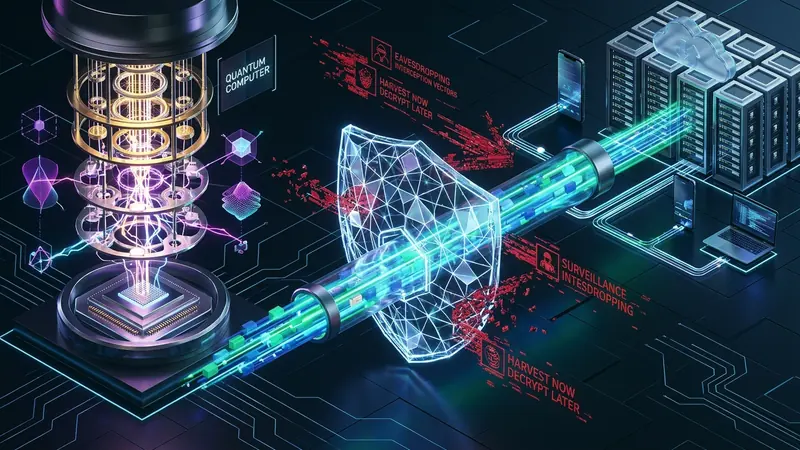
Развитие квантовых технологий коренным образом меняет баланс сил. Появление масштабируемых квантовых компьютеров, способных выполнять алгоритм Шора, позволит восстанавливать закрытые ключи классических асимметричных шифров за полиномиальное время.
Угроза "Собери сейчас, расшифруй потом" (HNDL)
Распространенное заблуждение заключается в том, что квантовые риски проявятся лишь через много лет. В действительности операции по массовому перехвату трафика по модели HNDL (Harvest Now, Decrypt Later) реализуются спецслужбами и аналитическими центрами уже сегодня.
Стратегия HNDL состоит из двух этапов:
- Пассивный перехват и долгосрочное хранение: Данные с трансокеанических оптоволоконных линий и узлов обмена трафиком непрерывно записываются в резервные хранилища. Зашифрованный трафик VPN, конфиденциальная переписка и финансовые сведения архивируются в огромных масштабах.
- Ретроспективная расшифровка: Как только квантовые вычислители достигнут достаточного числа физических кубитов с коррекцией ошибок, накопленные дампы будут расшифрованы с получением сессионных ключей.
Для сведений с долгим сроком конфиденциальности (медицинские реестры, коммерческая тайна, цифровые активы) защита от квантового перехвата актуальна непосредственно сейчас.
Стандарт NIST FIPS 203 ML-KEM и гибридный обмен ключами
В ответ на квантовые вызовы Национальный институт стандартов и технологий США (NIST) утвердил стандарт FIPS 203 для механизма инкапсуляции ключей на основе решеток (ML-KEM), ранее известного как CRYSTALS-Kyber.
Криптография на решетках опирается на сложность задачи обучения с ошибками (Learning With Errors — LWE) в многомерных пространствах. В ней отсутствуют математические закономерности, уязвимые для квантовых алгоритмов.
Однако полный и резкий переход на новые математические модели несет в себе скрытые риски. Поэтому в соответствии со спецификацией RFC 9370 применяется гибридный обмен ключами (Hybrid Key Exchange):
- Проверенный временем классический алгоритм (X25519) объединяется с постквантовым алгоритмом (ML-KEM-768).
- Итоговый симметричный ключ формируется через криптографическую функцию вывода HKDF на основе обоих секретов.
- Злоумышленнику потребуется скомпрометировать обе математические основы одновременно. Если в новом алгоритме обнаружится теоретический изъян, безопасность трафика сохранится благодаря проверенной классической схеме.
Преодоление фрагментации UDP с помощью архитектуры RiceGuard L3
Внедрение постквантовых алгоритмов в протоколы сетевого уровня Layer 3 сталкивается с ограничениями размера пакетов:
- Открытый ключ X25519 в WireGuard занимает всего 32 байта, что позволяет уложить первичное рукопожатие в компактный пакет размером 148 байт.
- В то же время открытый ключ ML-KEM-768 требует 1184 байта, а шифротекст — 1088 байт.
- Помещение таких структур в один датаграмм UDP превышает стандартный лимит MTU (1500 байт), вызывая фрагментацию IP-пакетов. Многие промежуточные маршрутизаторы и межсетевые экраны отбрасывают фрагментированные пакеты UDP, что приводит к разрыву связи.
Архитектура RiceGuard решает эту проблему на уровне Layer 3 за счет применения постквантовых предварительно согласованных ключей (PQ-PSK, RFC 8784) и алгоритмов динамического согласования размера пакета (Path MTU Clamping). Пакеты инициализации туннеля строго укладываются в безопасные рамки MTU, обеспечивая мгновенное соединение и надежную защиту от квантовой расшифровки.
Практические меры по защите данных от квантового анализа
Для обеспечения долговременной приватности рекомендуется придерживаться следующих правил:
- Использование гибридных алгоритмов: Включайте поддержку постквантовых механизмов (X25519 вместе с Kyber768 или ML-KEM) в приложениях, передающих критически важные данные.
- Частая смена сессионных ключей (Forward Secrecy): Убедитесь, что протокол выполняет повторное согласование ключей каждые несколько минут, исключая компрометацию прошлых сессий при утечке одного ключа.
- Изоляция DNS-запросов: Направляйте все запросы доменных имен через зашифрованный туннель, предотвращая профилирование сетевой активности.
- Контроль параметров MTU: Устанавливайте размер MTU в диапазоне 1280–1360 байт для исключения фрагментации датаграмм на составных маршрутах.
Внедрение постквантовой защиты уже сегодня гарантирует суверенитет и неприкосновенность вашей информации в эпоху квантовых вычислений.