Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Протягом десятиліть фундаментальна безпека інтернет-протоколів спиралася на математичну складність класичних задач: факторизацію великих чисел (RSA) та обчислення дискретного логарифма на еліптичних кривих (ECDH з Curve25519). На звичайних обчислювальних потужностях злам таких алгоритмів вимагав би мільйонів років безперервної роботи процесорів.
Розвиток квантових комп'ютерів кардинально змінює парадигму кібербезпеки. Після появи квантових систем достатнього масштабу алгоритм Шора зможе зламати класичні асиметричні ключі за поліноміальний час.
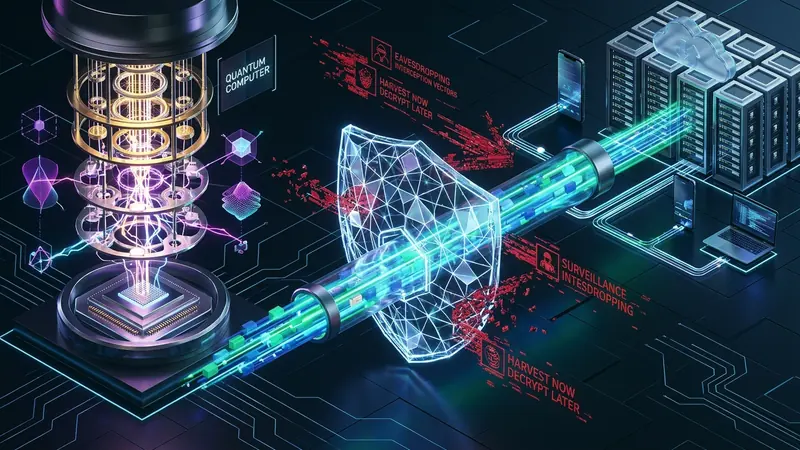
Сутність загрози "Збирай зараз, розшифровуй потім" (HNDL)
Поширена думка, що квантові загрози стануть актуальними лише в майбутньому, не відповідає дійсності. Розвідувальні служби та зловмисники вже здійснюють масштабні операції за концепцією HNDL (Harvest Now, Decrypt Later).
Схема атаки HNDL складається з двох послідовних кроків:
- Пасивний перехоплення та збереження: Трафік з міжнародних магістральних оптоволоконних ліній безперервно записується у сховища даних. Зашифровані потоки VPN, банківські транзакції та конфіденційне листування накопичуються у величезних масивах.
- Ретроспективне розшифрування: Щойно квантові процесори досягнуть стадії практичної реалізації, збережені масиви трафіку буде розшифровано шляхом відновлення ключів минулих сесій.
Для відомостей, які мають залишатися таємними протягом десятиліть (медичні картки, конфіденційні цифрові активи, комерційна таємниця), необхідність у квантово-стійкому шифруванні існує вже сьогодні.
Стандарт NIST FIPS 203 ML-KEM та гібридний обмін ключами
Для протидії квантовим атакам Національний інститут стандартів і технологій США (NIST) затвердив стандарт FIPS 203 на базі механізму інкапсуляції ключів на решітках (ML-KEM), відомого раніше як CRYSTALS-Kyber.
Криптографія на решітках ґрунтується на складності задачі навчання з помилками (Learning With Errors — LWE) у багатовимірних просторах, проти якої квантові алгоритми безсилі.
Проте швидка заміна перевірених схем на суто постквантові алгоритми пов'язана з невідомими ризиками. Тому інженерна спільнота згідно з RFC 9370 впроваджує гібридний обмін ключами (Hybrid Key Exchange):
- Поєднується класичний перевірений алгоритм (X25519) та новий квантово-стійкий механізм (ML-KEM-768).
- Загальний сесійний ключ формується криптографічною функцією виведення HKDF на основі обох компонентів.
- Атакувальнику необхідно одночасно скомпрометувати обидва математичні методи. Якщо в одному алгоритмі знайдеться вада, інший гарантує цілісність даних.
Подолання фрагментації UDP за допомогою архітектури RiceGuard L3
Використання постквантових алгоритмів на рівні Layer 3 створює нові виклики для мережевих пакетів:
- У стандартному протоколі WireGuard публічний ключ X25519 займає лише 32 байти, що дозволяє помістити повідомлення рукостискання у 148 байтів.
- Натомість відкритий ключ ML-KEM-768 має розмір 1184 байти, а зашифрований пакет — 1088 байтів.
- Вкладення цих даних у первинний пакет UDP перевищує стандартне обмеження MTU (1500 байтів), спричиняючи фрагментацію IP. Численні проміжні маршрутизатори блокують фрагментовані пакети UDP, що викликає затримку або зрив з'єднання.
Архітектура RiceGuard на рівні Layer 3 усуває цю проблему за допомогою постквантових попередньо розподілених ключів (PQ-PSK, RFC 8784) та динамічного вирівнювання розміру пакетів (Path MTU Clamping). Початкові пакети утримуються в межах безпечного розміру MTU, гарантуючи швидке з'єднання та надійний захист від майбутнього квантового аналізу.
Рекомендації для захисту від квантових загроз
Для підтримки довготривалої конфіденційності ваших цифрових даних:
- Використовуйте гібридні протоколи: Активуйте гібридний обмін ключами (X25519 з Kyber768 або ML-KEM) для захисту важливого інтернет-трафіку.
- Регулярне оновлення сесійних ключів (Forward Secrecy): Переконайтеся, що сесійні ключі автоматично оновлюються кожні кілька хвилин, щоб унеможливити компрометацію інших даних.
- Повна ізоляція запитів DNS: Забезпечте маршрутизацію DNS-запитів виключно через захищений тунель.
- Оптимальні значення MTU: Налаштовуйте розмір MTU на рівні 1280–1360 байтів для запобігання фрагментації пакетів.
Застосування постквантової криптографії вже зараз є надійним технічним бар'єром для захисту вашої приватності у майбутньому.