Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Depuis des décennies, la sécurité des communications en ligne s'appuie sur la complexité de problèmes mathématiques classiques : la factorisation de grands entiers (RSA) et le problème du logarithme discret sur courbes elliptiques (ECDH avec Curve25519). Sur les architectures informatiques traditionnelles, casser ces algorithmes par force brute exigerait des millions d'années de calcul.
L'avènement de l'informatique quantique bouleverse cette donne. Lorsqu'un ordinateur quantique opérationnel exploitant l'algorithme de Shor verra le jour, l'ensemble des systèmes de chiffrement asymétrique traditionnels deviendra vulnérable en un temps polynomial.
La réalité concrète de la menace "Collecter maintenant, déchiffrer plus tard" (HNDL)
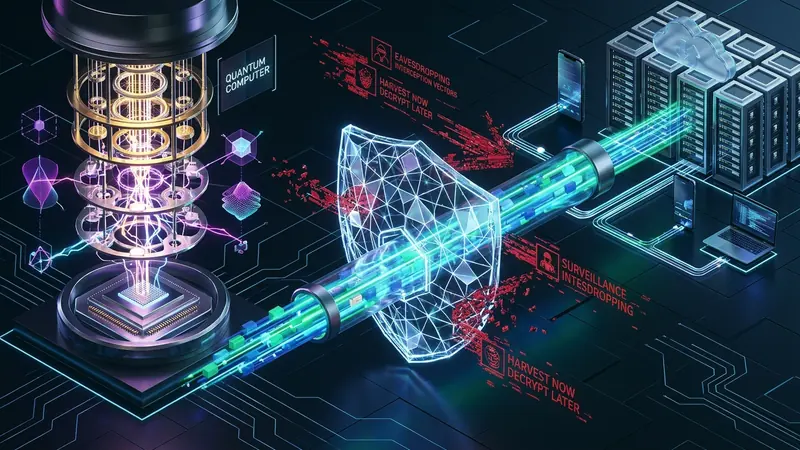
On suppose souvent que le risque quantique n'aura d'impact que dans un avenir lointain. En réalité, des acteurs étatiques conduisent déjà des opérations d'interception massive selon le modèle HNDL (Harvest Now, Decrypt Later).
Cette approche stratégique se déroule en deux étapes :
- Interception passive et archivage à long terme : Des équipements d'écoute installés sur les dorsales sous-marines de fibre optique enregistrent en continu les tunnels VPN chiffrés, les échanges de données financières et les secrets industriels. Ces flux sont stockés dans de gigantesques centres de données.
- Déchiffrement rétrospectif futur : Dès qu'un calculateur quantique disposera de suffisamment de qubits physiques tolérants aux pannes, les archives seront analysées. Les clés de session passées seront recalculées, restituant les communications en texte clair.
Pour les données requérant une confidentialité de dix à trente ans (dossiers médicaux, propriété intellectuelle, identités numériques), la protection contre le déchiffrement quantique constitue une priorité immédiate.
La norme NIST FIPS 203 ML-KEM et l'échange hybride de clés
Pour contrer cette vulnérabilité, le National Institute of Standards and Technology (NIST) a standardisé FIPS 203, établissant le mécanisme d'encapsulation de clés basé sur les réseaux euclidiens (ML-KEM), antérieurement désigné sous le nom CRYSTALS-Kyber.
La cryptographie sur réseaux euclidiens repose sur la difficulté du problème d'apprentissage avec erreurs (Learning With Errors — LWE) dans des espaces multidimensionnels, une structure sans périodicité exploitable par les algorithmes quantiques.
Cependant, un passage abrupt et exclusif aux algorithmes post-quantiques comporterait des incertitudes théoriques. C'est pourquoi les instances de normalisation recommandent une approche d'échange hybride (Hybrid Key Exchange) :
- L'algorithme classique éprouvé (X25519) est combiné au nouveau mécanisme post-quantique (ML-KEM-768).
- La clé finale de session est issue d'une fonction de dérivation HKDF agrégeant les deux secrets.
- Pour déchiffrer le flux, un adversaire devrait compromettre simultanément les deux approches mathématiques. Si une faille imprévue apparaissait dans l'une, l'autre garantirait le maintien de la confidentialité.
Maîtrise de la fragmentation UDP et intégration dans RiceGuard
L'intégration de la cryptographie post-quantique au sein de protocoles de niveau 3 (Layer 3) soulève des contraintes techniques liées à la taille des paquets :
- La poignée de main WireGuard classique utilise des clés X25519 de 32 octets, tenant dans un paquet de 148 octets.
- En revanche, la clé publique ML-KEM-768 mesure 1184 octets et le texte chiffré atteint 1088 octets.
- L'insertion de ces données dans un datagramme UDP initial dépasse le seuil standard de l'unité maximale de transmission (MTU de 1500 octets), provoquant une fragmentation IP. De nombreux équipements réseau éliminent ces paquets fragmentés, entraînant des échecs de connexion.
L'architecture RiceGuard résout ce défi grâce à des clés pré-partagées post-quantiques (PQ-PSK, conformes à la RFC 8784) et à un ajustement dynamique de la taille des paquets (Path MTU Clamping). Les messages d'initialisation demeurent sous le seuil critique (1280 octets en IPv6), garantissant une négociation fluide et une protection pérenne.
Conseils de mise en œuvre pour la sécurité de vos échanges
Pour prémunir vos communications contre les collectes automatisées HNDL :
- Adoptez des protocoles hybrides : Dès que l'option est proposée, privilégiez les échanges combinant X25519 et Kyber768 pour vos données stratégiques.
- Maintenez un renouvellement fréquent des clés (Forward Secrecy) : Assurez-vous que votre outil VPN renouvelle automatiquement les clés de session à intervalles courts de quelques minutes.
- Protégez vos résolutions DNS : Acheminez l'ensemble des requêtes DNS au sein du tunnel de protection afin d'éviter tout profilage.
- Réglez une valeur MTU appropriée : Configurez un MTU entre 1280 et 1360 octets pour éliminer la fragmentation sur les réseaux hétérogènes.
L'anticipation des défis quantiques dès aujourd'hui constitue le meilleur moyen de garantir la confidentialité durable de vos informations numériques.