Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
数十年来,现代网络协议的基础通信安全均依赖于经典数学难题:RSA 算法依赖的大整数因数分解,以及 ECDH 密钥交换(如 Curve25519 或 Secp256r1)依赖的椭圆曲线离散对数问题。在传统二进制计算机上,采用穷举或数学优化方式破解这些秘钥往往需要耗费上百万年的计算时间。
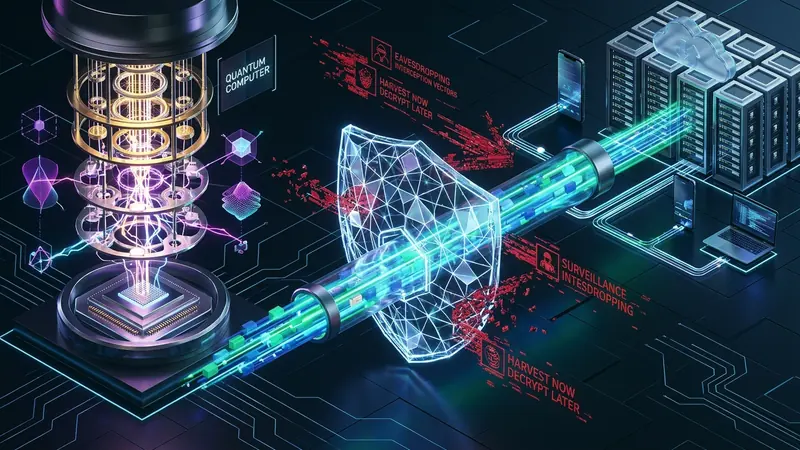
然而,量子计算的工程化进展正在从根本上打破这一安全基准。一旦具备容错能力的大规模量子计算机问世,其运行的秀尔算法(Shor's Algorithm)将在多项式时间内瓦解传统非对称加密体系。
“先拦截、后解密”(HNDL)威胁的现实机制
许多网络管理人员存在认知误区,认为量子计算是遥远的未来议题,当前通信依然安全。但在实际网络安全对抗中,具有高技术能力的网络监听机构早已在全球范围展开“先拦截、后解密”(Harvest Now, Decrypt Later - HNDL)的常态化流量捕获。
HNDL 攻击的核心逻辑分为两个阶段:
- 全面被动截获与冷存储: 攻击者在跨洋海缆登陆站和主要网络交换中心(IXP)部署大容量镜像设备,持续将海量加密 VPN 流量、核心商业机密以及跨境金融交易数据完整转储至冷存储中心。
- 未来追溯解密: 待具备实际算力的量子计算机投入使用后,攻击者可调出早年捕获的密文数据,针对 Diffie-Hellman 协商过程进行批量破解并提取会话密钥,将历史密文还原为明文。
对于需要保持 10 至 30 年长期机密性的资产(如核心技术架构、医疗健康档案和数字身份),防御 HNDL 威胁已是一项当务之急的工程任务。
NIST FIPS 203 标准与 X25519-Kyber768 混合密钥交换
为化解量子破解威胁,美国国家标准与技术研究院(NIST)正式发布了 FIPS 203 标准,确立了基于模块格的密钥封装机制(ML-KEM),其底层算法即为知名的 CRYSTALS-Kyber。
格密码学(Lattice-based Cryptography)依赖高维几何空间中的容错学习难题(Learning With Errors - LWE)。这种多维数学结构不存在周期性代数特征,使得量子算法无法施展算力优势。
然而,仓促将成熟架构全面切换为全新的后量子算法具有潜在隐患。因此,包括 IETF 在内的国际标准化组织推荐采用“混合密钥交换”(Hybrid Key Exchange)模式:
- 将经过长期检验的传统经典椭圆曲线算法(X25519)与新一代抗量子格密码(ML-KEM-768)并行运行。
- 双方通过高强度的 HKDF 密钥派生函数,将两个算法生成的协商结果融合派生出最终的会话秘钥。
- 攻击者必须同时攻破两套完全不同的数学体系才能解密数据。只要其中一套算法维持安全,整体通信内容就不会遭到泄露。
UDP 报文分片瓶颈与 RiceGuard 三层架构优化
在将后量子算法引入底层三层 VPN 协议时,数据包的物理体积带来了严峻的传输挑战:
- 原生 WireGuard 握手仅需传输 32 字节的 X25519 公钥,首包大小仅为 148 字节,可从容穿透各类网络。
- 相比之下,ML-KEM-768 的公钥体积高达 1184 字节,密文封装体积为 1088 字节。
- 将这些数据载荷塞入初始 UDP 握手包,会导致数据包总长度轻易超出标准的 1500 字节最大传输单元(MTU),触发 IP 分片机制。由于大量公网防火墙与运营商路由设备默认丢弃分片的 UDP 报文,未经优化的后量子握手极易遭遇反复丢包和握手超时。
VPNRice 依托三层架构设计的 RiceGuard 协议妥善化解了这一矛盾。通过引入基于 RFC 8784 规范的后量子预共享密钥(PQ-PSK)及自适应路径 MTU 钳位机制,握手数据始终稳定控制在安全的传输边界内(如 IPv6 环境的 1280 字节基准),在杜绝 UDP 分片丢包的同时实现强大的抗量子防护。
确保长久数据安全的实用配置指南
为了避免您的网络通信被卷入自动化 HNDL 存储监听:
- 优先启用混合密钥机制: 在支持的客户端与服务节点中,为长周期重要连接启用混合后量子密钥交换(X25519 与 Kyber768 组合)。
- 坚持高频前向安全性(Forward Secrecy): 确保 VPN 协议维持分钟级的动态密钥重新协商,避免单次会话泄漏影响其他历史数据。
- 对域名解析全程加密: 确保所有的 DNS 查询完整走私有加密隧道,防止公网中继节点嗅探访问目标。
- 合理校准 MTU 参数: 将客户端 MTU 设定在 1280 至 1360 字节区间,以避免复合隧道封装引起的数据分片。
从现在起落实后量子密码防御方案,是确保个人与企业数据资产在未来量子时代安然无恙的技术基石。