Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
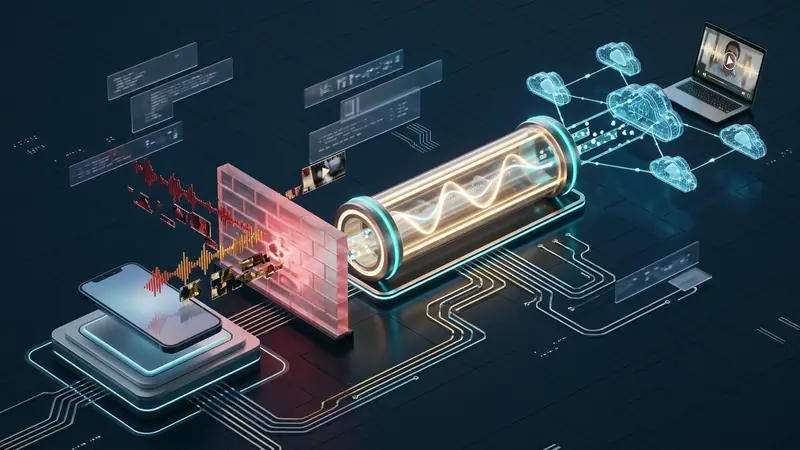
برای سالهای متمادی، امنیت ارتباطات اینترنتی بر پیچیدگی مسائل ریاضی کلاسیک استوار بوده است: فاکتورگیری اعداد صحیح بزرگ (مبنای RSA) و لگاریتم گسسته روی منحنیهای بیضوی (ECDH با Curve25519). در سیستمهای پردازش سنتی، حل این مسائل از طریق آزمون و خطا به میلیونها سال محاسبات مداوم نیاز دارد.
با این حال، پیشرفت محاسبات کوانتومی این مبنا را دگرگون میکند. زمانی که رایانههای کوانتومی مقیاسپذیر مجهز به الگوریتم شور (Shor's Algorithm) وارد عمل شوند، تمام تبادلات رمزنگاری نامتقارن مرسوم در مدت زمان کوتاهی شکسته خواهند شد.
بررسی ماهیت حملات "اکنون ذخیره کن، بعداً رمزگشایی کن" (HNDL)
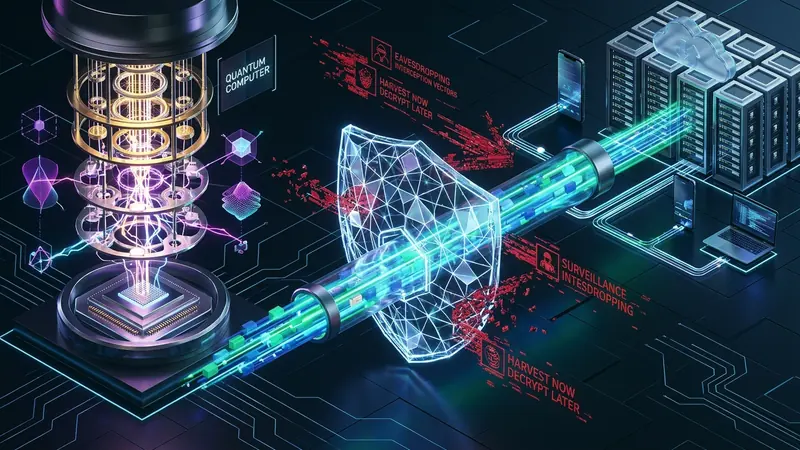
یک تصور رایج این است که تهدیدات کوانتومی تنها مربوط به آیندهای دور هستند. اما در واقعیت، سرویسهای اطلاعاتی و تحلیلگران داده در حال حاضر راهبرد HNDL (Harvest Now, Decrypt Later) را در ابعاد بینالمللی اجرا میکنند.
این شیوه شامل دو مرحله اساسی است:
- شنود و ذخیرهسازی دادهها: ترافیک عبوری از کابلهای فیبر نوری بینالمللی و مراکز تبادل اینترنت به طور پیوسته در بانکهای اطلاعاتی وسیع ذخیره میشود. نشستهای رمزگذاریشده VPN، اسرار مالی و پیامهای محرمانه در حجم بسیار بالا نگهداری میشوند.
- رمزگشایی گذشتهنگر در آینده: به محض این که کامپیوترهای کوانتومی به پایداری لازم برسند، دادههای ذخیرهشده گذشته مجدداً پردازش میشوند تا با استخراج کلیدهای نشست، متن اصلی ارتباطات آشکار شود.
برای اطلاعاتی که نیازمند محرمانگی طولانیمدت هستند (پروندههای سلامت، اسرار سازمانی و هویت دیجیتال)، حفاظت در برابر ابزارهای کوانتومی نیازی فوری و امروزی است.
استاندارد NIST FIPS 203 و تبادل کلید ترکیبی X25519-Kyber768
برای مهار این خطر، موسسه ملی استانداردها و فناوری آمریکا (NIST) استاندارد FIPS 203 را برای سازوکار کپسولهسازی کلید مبتنی بر شبکههای هندسی (ML-KEM که قبلاً CRYSTALS-Kyber نام داشت) تصویب کرده است.
رمزنگاری مبتنی بر شبکه (Lattice-based Cryptography) بر پایه سختی مسئله یادگیری همراه با خطا (LWE) در فضاهای چندبعدی عمل میکند؛ ساختاری که رایانههای کوانتومی توانایی کشف الگو در آن را ندارند.
با این حال، جایگزینی کامل شیوههای کلاسیک با روشهای نوین ممکن است با ریسکهای پیشبینینشده همراه باشد. به همین دلیل، استاندارد RFC 9370 رویکرد تبادل کلید ترکیبی (Hybrid Key Exchange) را پیشنهاد میکند:
- الگوریتم کلاسیک اثباتشده (X25519) در کنار الگوریتم پساکوانتومی (ML-KEM-768) به صورت همزمان به کار گرفته میشوند.
- کلید نهایی نشست از طریق تابع اشتقاق کلید HKDF از ترکیب هر دو مؤلفه ساخته میشود.
- نفوذگر برای دسترسی به محتوا باید هر دو پایه ریاضی را به طور همزمان بشکند. در صورت بروز نقص فرضی در یک روش، روش دیگر امنیت اطلاعات را حفظ میکند.
مدیریت قطعهقطعه شدن بستهها در لایه ۳ شبکه با RiceGuard
کاربرد الگوریتمهای پساکوانتومی در پروتکلهای VPN لایه ۳ با چالش اندازه بستهها روبرو است:
- در حالت سنتی، کلید عمومی X25519 تنها ۳۲ بایت است و کل پیام دستتکانی در یک بسته ۱۴۸ بایتی جای میگیرد.
- اما کلید عمومی ML-KEM-768 به ۱۱۸۴ بایت و اندازه متن رمزگذاریشده به ۱۰۸۸ بایت میرسد.
- قرار دادن این حجم در بسته اولیه UDP باعث عبور از اندازه مجاز MTU (معمولاً ۱۵۰۰ بایت) و دو تکه شدن بسته در لایه IP میشود. بسیاری از فایروالها و مسیریابهای اینترنتی بستههای قطعهقطعه شده UDP را مسدود میکنند که موجب قطعی اتصال میگردد.
معماری RiceGuard با به کارگیری کلیدهای از پیش به اشتراک گذاشته شده پساکوانتومی (PQ-PSK بر اساس RFC 8784) و تنظیم پویای Path MTU این مسئله را برطرف نموده است. بستههای اتصال اولیه در اندازه مجاز (۱۲۸۰ بایت در شبکه IPv6) نگه داشته میشوند تا ضمن برقراری سریع تونل، پایداری در برابر رایانههای کوانتومی حاصل شود.
اقدامات عملی برای حفظ امنیت اطلاعات در برابر فناوریهای نوظهور
برای حفاظت از تبادلات دیجیتال در برابر عملیات ذخیرهسازی دادهها:
- استفاده از روشهای تبادل ترکیبی: در نرمافزارهایی که امکان آن وجود دارد، گزینه رمزنگاری ترکیبی (X25519 همراه با Kyber768 یا ML-KEM) را برای ارتباطات حساس فعال کنید.
- تغییر مداوم کلیدهای نشست (Forward Secrecy): اطمینان حاصل کنید که برنامه به طور پیوسته و در فواصل زمانی کوتاه کلیدهای نشست را تجدید میکند تا امنیت نشستهای قبلی به خطر نیفتد.
- رمزگذاری کامل درخواستهای DNS: تمامی جستجوهای نام دامنه را از طریق تونل اختصاصی انجام دهید تا ردپای مقصدهای شما پنهان بماند.
- تنظیم اندازه مناسب MTU: برای جلوگیری از بروز اختلال ناشی از تکهتکه شدن بستهها در مسیرهای گوناگون، مقدار MTU را بین ۱۲۸۰ تا ۱۳۶۰ بایت تنظیم نمایید.
بهکارگیری راهکارهای پساکوانتومی از هماکنون، اقدامی مطمئن برای حفظ ماندگار حریم خصوصی دیجیتال به شمار میرود.