Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
اعتمد أمان بروتوكولات الإنترنت لعقود طويلة على صعوبة المسائل الرياضية التقليدية: تحليل الأعداد الصحيحة الكبيرة (أساس RSA) واللوغاريتم المنفصل على المنحنيات الإهليلجية (ECDH باستخدام Curve25519). وتتطلب محاولة كسر هذه المفاتيح بالحواسيب التقليدية ملايين السنوات من المعالجة المستمرة.
غير أن التطور المتسارع للحوسبة الكمية يغير هذه المعادلة بالكامل. فعند اكتمال حواسيب كمية قادرة على تشغيل خوارزمية شور (Shor's Algorithm)، ستصبح خوارزميات التشفير غير المتماثل التقليدية عرضة للكسر خلال وقت قياسي.
خطر استراتيجية "احصد الآن وفك التشفير لاحقاً" (HNDL)
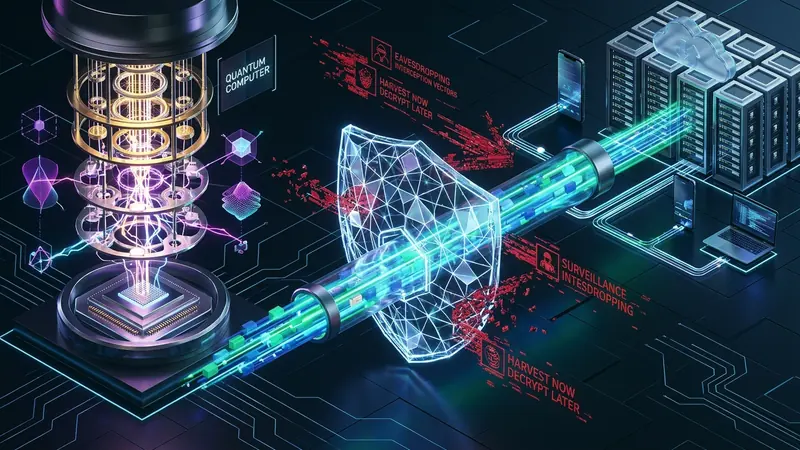
يعتقد البعض أن المخاطر الكمية تنتمي إلى مستقبل بعيد. لكن في الواقع الميداني، تنفذ جهات مراقبة متقدمة بالفعل عمليات اعتراض واسعة وفق نمط HNDL (Harvest Now, Decrypt Later).
تسير هذه العمليات وفق خطوتين:
- الاعتراض السلبي والتخزين طويل الأجل: يتم تسجيل حركة المرور المشفرة عبر الكابلات البحرية ومراكز تبادل الإنترنت وحفظها في مستودعات بيانات ضخمة. وتشمل هذه البيانات جلسات VPN والمعاملات المالية الحساسة.
- فك التشفير بأثر رجعي في المستقبل: بمجرد وصول الحواسيب الكمية إلى كفاءة تشغيلية مستقرة، ستتم معالجة هذه السجلات واستخراج المفاتيح لفك تشفير المحتوى المخزن وتحويله إلى نصوص واضحة.
وبالنسبة للبيانات التي تقتضي سريتها حماية تمتد لعقود (الملفات الطبية، براءات الاختراع، والهويات الرقمية)، فإن مواجهة التهديد الكمي تمثل حاجة راهنة.
معيار NIST FIPS 203 وتبادل المفاتيح الهجين
لمواجهة هذا التحول، اعتمد المعهد الوطني للمعايير والتقنية بالولايات المتحدة (NIST) معيار FIPS 203 لآلية تغليف المفاتيح القائمة على الشبكات البلورية (ML-KEM)، والتي كانت تُعرف باسم CRYSTALS-Kyber.
يعتمد تشفير الشبكات البلورية (Lattice-based Cryptography) على صعوبة مسألة التعلم مع وجود أخطاء (LWE) في فضاءات متعددة الأبعاد، وهي بنية لا تستطيع الخوارزميات الكمية استغلال أي نمط دوري فيها.
ومع ذلك، فإن الانتقال الفوري والمطلق إلى التشفير بعد الكمي يحمل بعض المحاذير النظرية، لذا تعتمد المعايير الحديثة (مثل RFC 9370) نهج التبادل الهجين (Hybrid Key Exchange):
- استخدام الخوارزمية الكلاسيكية المجربة (X25519) بالتوازي مع الخوارزمية المقاومة للكم (ML-KEM-768).
- دمج المخرجات عبر دالة اشتقاق المفاتيح HKDF لإنتاج مفتاح الجلسة النهائي.
- يلزم المهاجم كسر المسألتين الرياضيتين معاً في وقت واحد. وإذا طرأ خلل غير متوقع في إحداهما، فإن الخوارزمية الأخرى تضمن استمرار حماية البيانات.
معالجة تجزئة حزم UDP مع بنية RiceGuard في الطبقة الثالثة
تفرض الخوارزميات بعد الكمية قيوداً ملموسة على حجم الحزم عند استخدامها في بروتوكولات VPN بالطبقة الثالثة (Layer 3):
- يحتاج المفتاح العام X25519 في WireGuard إلى 32 بايت فقط، مما يسمح بحزم مصافحة صغيرة بحجم 148 بايت.
- في المقابل، يبلغ حجم المفتاح العام في ML-KEM-768 نحو 1184 بايت، ويصل حجم النص المشفر إلى 1088 بايت.
- يؤدي دمج هذه البيانات في حزمة UDP الأولى إلى تجاوز الحد الأقصى لوحدة النقل (MTU البالغ 1500 بايت)، مما يتسبب في تجزئة حزم IP. وتقوم العديد من جدران الحماية بإسقاط حزم UDP المجزأة، مما يؤدي إلى فشل الاتصال.
تتغلب بنية RiceGuard على هذه العقبة التقنية باستخدام المفاتيح المشتركة مسبقاً المقاومة للكم (PQ-PSK طبقاً لـ RFC 8784) وضبط مسار MTU ديناميكياً. ويتم الإبقاء على حجم حزم الاتصال ضمن الحدود الآمنة (1280 بايت لشبكات IPv6)، مما يضمن سرعة الربط وحصانة متقدمة ضد التحليل الكمي.
إرشادات عملية لتأمين البيانات على المدى الطويل
لتعزيز أمان بياناتك ضد محاولات اعتراض HNDL:
- تفعيل التبادل الهجين للمفاتيح: احرص على تفعيل خيارات التشفير الهجين (X25519 مع Kyber768 أو ML-KEM) في التطبيقات التي تدعم ذلك.
- تجديد مفاتيح الجلسات دورياً (Forward Secrecy): تأكد من أن بروتوكول الاتصال يقوم بتجديد المفاتيح المؤقتة كل بضع دقائق، مما يعزل الجلسات السابقة عن بعضها.
- تأمين استعلامات أسماء النطاقات: مرر كافة طلبات DNS داخل النفق المشفر لمنع تحليل الوجهات والخدمات التي تتصل بها.
- ضبط وحدة النقل (MTU): عيّن قيمة MTU بين 1280 و1360 بايت لمنع تجزئة الحزم عبر المسارات المتنوعة.
إن التوجه نحو اعتماد معايير التشفير بعد الكمي اليوم هو الخيار التقني الأضمن للحفاظ على خصوصية البيانات في عصر الحوسبة الكمية القادم.