Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
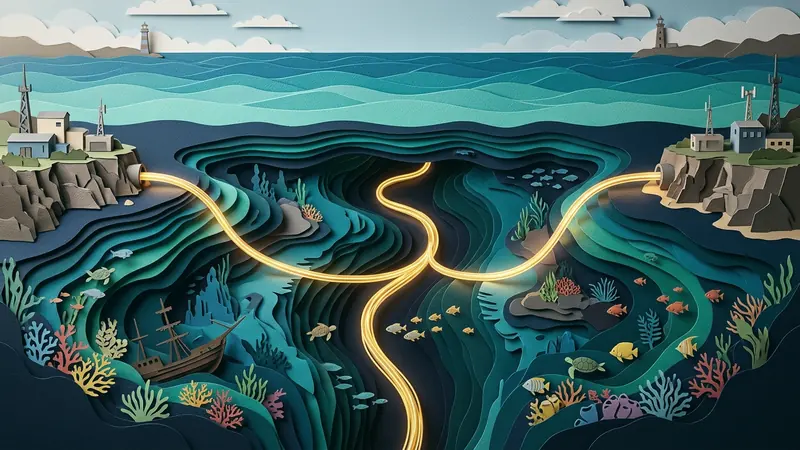
现代跨国企业与软件研发团队高度依赖全球云基础设施与SaaS协同平台。工程师与技术人员的日常协作涉及频繁的代码推送、部署于海外公有云的持续集成流水线,以及高质量音视频会议。在国际通信链路正常运行期间,跨境数据包通过深海敷设的光纤网络实现毫秒级往返传输。
然而,在东南亚及周边沿海地区,国际互联带宽极度集中于数条核心海缆系统(如AAG、APG、IA以及AAE-1)。当台风、地质运动或大型货轮抛锚导致多条海缆分支同时发生机械故障时,国际链路容量会发生断崖式下跌。基础电信运营商不得不紧急将海量数据分流至有限的陆地光缆,由此引发大范围BGP路由震荡、持续性高丢包与连接中断。
从底层协议视角探究海缆故障的影响,有助于企业技术团队构建具备弹性的网络架构。
海底光缆物理损坏机制与跨国BGP震荡原理
海底光缆由高纯度玻璃光纤纤芯、不锈钢铠装管、高压供电铜套管以及高密度绝缘材料复合而成。尽管在浅海区域铺设了深埋防护层,但海床依然充满物理风险。
+-------------------------------------------------------------------------+
|                         企业分支机构 / 远程开发者工作站                 |
+------------------------------------+------------------------------------+
                                     |
                                     v
+-------------------------------------------------------------------------+
|                         本地基础电信运营商网络                          |
|   * 突发海缆故障(AAG / APG 多路由分支并发受损)                        |
|   * 陆地过境备用光纤带宽瞬时达到饱和上限                                |
+-------------------+---------------------------------+-------------------+
                    |                                 |
   公共备用应急链路 | 链路极度拥塞(丢包率 20-30%)   | 专用骨干回传通道
                    v                                 v
+-----------------------------------+   +---------------------------------+
|   公共互联网拥塞过境节点          |   | 专用DWDM高优先级传输通道        |
| * BGP频繁撤销路由与严重缓冲区膨胀 |   | * RiceGuard 三层网关接入点      |
| * 数据包尾部丢弃 / TCP连接频繁重置|   | * 确定性数据转发机制            |
+-------------------+---------------+   +----------------+----------------+
                    |                                    |
                    +-----------------+------------------+
                                      |
                                      v
+-------------------------------------------------------------------------+
|                  全球云服务中心(AWS、GCP、GitHub、Zoom)               |
+-------------------------------------------------------------------------+
1. 物理断纤与对地漏电故障特征
海底光缆的典型故障主要分为两类:
- 全阻机械性断裂: 常见于远洋拖网渔船作业或大型货轮在恶劣天气中拖锚挂断线缆,导致光纤完全断开,光信号传输瞬间中断。
- 绝缘层破损漏电故障(Shunt Fault): 海水渗入高压绝缘层,导致为海底中继光放大器供电的回路电压骤降。放大器工作失常会引发光信噪比恶化,产生大量误码并导致接收端设备端口震荡关闭。
2. BGP动态收敛冲击与修改DNS的误区
许多用户在遭遇国际网络缓慢时习惯将本地DNS修改为公共解析器(如 8.8.8.8)。然而,这无法改善物理链路的拥堵状况。
DNS仅负责域名到IP地址的映射,并不决定IP数据包在物理网络中的转发路径。当核心海缆中断时:
- 边界路由器会向相邻自治系统(ASN)发送BGP
WITHDRAW报文,撤销原有的低延迟路由前缀。 - 骨干路由器重新计算经由陆地边境光纤的转发路径。
- 突发的海量流量瞬间涌入容量较小的陆地通道,导致中继路由器的硬件缓冲队列彻底耗尽。
- 队列溢出触发严重的尾部丢包(tail drop),往返延迟由数十毫秒飙升至数百毫秒,持续丢包率高达15%至30%。
3. TCP拥塞控制机制在云协作中的性能折损
主流TCP拥塞控制算法(如Cubic)将丢包视为链路拥塞的明确信号。当开发者进行代码仓库同步或调用云API时:
- 持续的高丢包迫使发送端将拥塞窗口(
cwnd)急剧压缩。 - 发送端因等待选择性重传确认(SACK)而频繁暂停发送,导致实际可用带宽暴跌。
- SSH远程会话、长连接网关与数据库同步任务因重传超时(RTO)而频繁异常断开。
架构应对:专用骨干网与Layer 3隧道协同
化解海缆危机对核心业务冲击的有效方式,是将企业工作流量引导至具备专属带宽保障的确定性传输通道。
本地工作站 [开发终端 / 企业SaaS]
         |
         v
[虚拟 TUN 网卡] ---> 硬件加速 ChaCha20-Poly1305 隧道
                                         |
                                         v
                         陆地专属 DWDM 独立中继骨干网
                                         |
                                         v
                         区域 Anycast 核心枢纽(新加坡 / 中国香港)
                                         |
                                         v
                         全球云服务数据中心
1. 租用专属陆缆中继(Private IP Transit)
大众宽带运营商必须兼顾数以百万计的民用流量,而专业网络服务商则依托陆地密集波分复用(DWDM)专线维持独立的高优先级通道。
借助 RiceGuard 技术架构,企业流量可以直接接入专属边缘中继节点。数据无需在公网拥堵队列中排队,而是经由三层虚拟加密通道直达新加坡或中国香港的核心机房。
2. UDP报文轻量封装与前向纠错机制
工作在网络层(Layer 3)的专用隧道避免了传统应用层代理的嵌套拥塞缺陷:
- RiceGuard 采用紧凑的UDP载荷封装业务报文。UDP协议本身不受局部丢包的队头阻塞影响,配合前向纠错(FEC)机制能够快速修复丢失的数据包。
- 多路径路由系统持续监测各条出口链路的抖动指标,自动将报文调度至状态最佳的物理出口。
3. 规避路由黑洞与非最优环路
海缆抢修期间,运营商会频繁调整BGP前缀过滤规则,配置失误可能导致亚洲流量被导向欧洲甚至跨太平洋环路。
通过建立经过身份认证的 VPNRice 虚拟专网通道,客户端与Anycast接入路由器维持稳固的对等连接,隔离公网路由波动带来的负面影响。
团队网络运维实战指南
当海缆宣布进入维护或突发受损阶段时,技术团队可采取以下防护措施:
- 启用三层专用隧道: 通过 VPNRice 将工程研发与办公流量导入具备专属陆缆保障的骨干通道。
- 优化长连接保活参数: 在开发人员的
~/.ssh/config中配置ServerAliveInterval 15与ServerAliveCountMax 3,防止路由抖动造成远程终端闪退。 - 验证云端链路路径: 对核心AWS或GCP实例执行
traceroute分析,确认流量经由区域直连路径转发,避免出现跨洋环路。 - 优先采用实时自适应协议: 确保远程会议系统启用基于UDP的WebRTC自适应码率机制,减少因丢包导致的语音卡顿。
通过专用传输骨干网与现代网络层加密隧道的协同配合,企业能够构建起抵御海底基础设施故障的高可用数字屏障。