
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
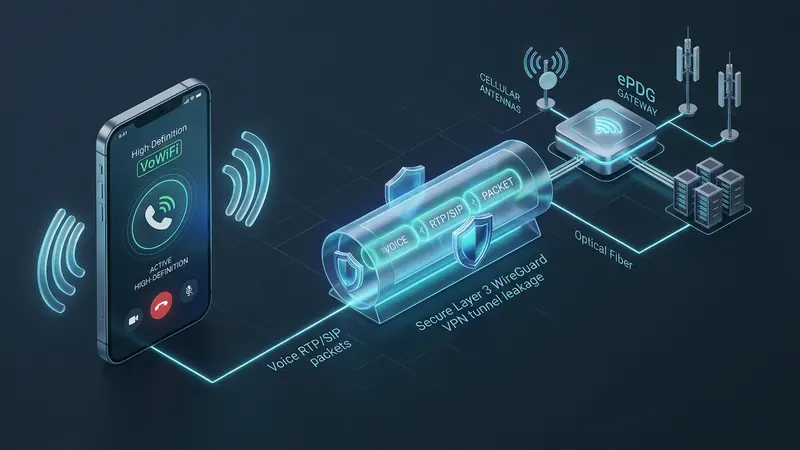
Tính năng gọi điện qua mạng Wi-Fi (Wi-Fi Calling hay VoWiFi) đã trở thành tiện ích quen thuộc trên hầu hết điện thoại thông minh chạy hệ điều hành iOS và Android. Công nghệ này cho phép người dùng thực hiện cuộc gọi thoại độ nét cao và nhận tin nhắn SMS bình thường ngay cả khi đang ở trong tầng hầm, phòng kín hoặc những khu vực hoàn toàn mất sóng trạm thu phát di động.
Mặc dù mang lại sự tiện lợi lớn, VoWiFi lại tiềm ẩn những rủi ro bảo mật đáng kể liên quan đến việc rò rỉ thông tin nhận dạng thẻ SIM, lộ vị trí địa lý thực tế và gián đoạn liên lạc khi người dùng di chuyển ra nước ngoài.
Kiến trúc truy cập mạng 3GPP và cơ chế hoạt động của VoWiFi
Theo tiêu chuẩn kỹ thuật 3GPP TS 23.402, mạng Wi-Fi thông thường được xếp vào nhóm mạng truy cập IP không tin cậy (Untrusted Non-3GPP IP Access). Để truyền tải dữ liệu thoại nhạy cảm của hệ thống Đa phương tiện Giao thức Khởi tạo Phiên (IP Multimedia Subsystem - IMS), điện thoại thông minh phải thiết lập một đường hầm mã hóa chuyên dụng trở về lõi mạng của nhà mạng viễn thông:
- Phân giải địa chỉ máy chủ cổng ePDG: Điện thoại thực hiện truy vấn DNS để tìm địa chỉ IP của Cổng Dữ liệu Gói Tin Tiến hóa (evolved Packet Data Gateway - ePDG). Tên miền truy vấn tuân theo cấu trúc chuẩn hóa
epdg.epc.mnc<MNC>.mcc<MCC>.pub.3gppnetwork.org, trong đó MCC là Mã Quốc gia Di động và MNC là Mã Mạng Di động của thẻ SIM. - Thương lượng trao đổi khóa IKEv2: Thiết bị gửi các bản tin IKEv2 qua cổng giao vận UDP 500 hoặc UDP 4500 để xác thực danh tính với ePDG thông qua giao thức EAP-AKA dựa trên khóa bí mật trong thẻ SIM vật lý hoặc eSIM.
- Thiết lập đường hầm IPsec ESP: Sau khi xác thực thành công, toàn bộ lưu lượng điều khiển cuộc gọi SIP (Session Initiation Protocol) và luồng âm thanh thoại RTP (Real-time Transport Protocol) được đóng gói trong đường hầm mã hóa IPsec ESP (RFC 4301) giữa điện thoại và máy chủ ePDG.
Đường hầm này giúp bảo vệ nội dung đàm thoại khỏi sự nhòm ngó trên mạng Wi-Fi cục bộ. Tuy nhiên, các bước đệm trước và trong quá trình kết nối lại tạo ra những lỗ hổng lộ thông tin nghiêm trọng.
Các vector rò rỉ dữ liệu nhận dạng và rào cản địa lý trên VoWiFi
Khi người dùng bật tính năng Wi-Fi Calling tại các điểm truy cập Wi-Fi công cộng như khách sạn, quán cà phê hay sân bay quốc tế, ba nguy cơ kỹ thuật rõ rệt sẽ phát sinh:
- Rò rỉ thông tin thuê bao qua truy vấn DNS bản rõ: Quá trình phân giải tên miền ePDG thường diễn ra trước khi đường hầm bảo mật được kích hoạt. Truy vấn DNS chứa định dạng
pub.3gppnetwork.orglàm lộ rõ mã MCC và MNC của thẻ SIM, cho phép quản trị viên mạng Wi-Fi hoặc kẻ thu thập dữ liệu biết chính xác quốc tịch và nhà mạng viễn thông mà người dùng đang sử dụng. - Xác định vị trí địa lý và từ chối dịch vụ khi ở nước ngoài: Nhiều nhà mạng viễn thông áp dụng chính sách kiểm soát địa lý (Geo-IP) nghiêm ngặt trên cụm máy chủ ePDG. Khi phát hiện địa chỉ IP công cộng của kết nối Wi-Fi bắt nguồn từ ngoài lãnh thổ quốc gia, hệ thống ePDG sẽ tự động từ chối yêu cầu bắt tay IKEv2. Hậu quả là người dùng bị mất tính năng nhận cuộc gọi và tin nhắn mã xác thực hai lớp (SMS OTP) của ngân hàng khi đang công tác ở nước ngoài.
- Suy hao chất lượng thoại do nghẽn mạng và biến thiên độ trễ: Dữ liệu âm thanh thoại thời gian thực (RTP) đòi hỏi độ trễ cực thấp và biến thiên trễ (jitter) không vượt quá 30 mili-giây. Trên các đường truyền Wi-Fi công cộng chịu sự điều tiết lưu lượng từ ISP, các gói tin UDP 4500 của VoWiFi rất dễ bị xáo trộn thứ tự hoặc loại bỏ, gây hiện tượng méo tiếng và ngắt cuộc gọi giữa chừng.
Xung đột định tuyến trên hệ điều hành và giải pháp từ RiceGuard L3
Trên nhiều thiết bị di động, ngăn xếp mạng của hệ điều hành có xu hướng ưu tiên gắn trực tiếp luồng IPsec của VoWiFi vào giao diện Wi-Fi vật lý thay vì giao diện mạng ảo của các ứng dụng bảo mật thông thường, dẫn đến việc dữ liệu VoWiFi rò rỉ ra ngoài đường hầm bảo vệ.
Kiến trúc RiceGuard vận hành ở Tầng 3 (Layer 3) với hạt nhân WireGuard giải quyết triệt để vấn đề này thông qua các cơ chế chuyên biệt:
- Mã hóa toàn diện lưu lượng phân giải DNS: Mọi truy vấn tra cứu bản ghi ePDG và IMS đều được dẫn hướng qua hệ thống phân giải tên miền nội bộ của VPNRice, ngăn chặn hoàn toàn việc để lộ mã định danh SIM MNC/MCC ra mạng Wi-Fi bên ngoài.
- Cung cấp địa chỉ IP sạch từ quốc gia gốc: Bằng cách định tuyến lưu lượng qua máy chủ VPN đặt tại quê nhà, cổng ePDG của nhà mạng sẽ nhận diện thiết bị như đang kết nối từ mạng băng rộng nội địa. Điều này giúp kích hoạt Wi-Fi Calling xuyên biên giới trơn tru, nhận cuộc gọi và mã xác thực ngân hàng bình thường mà không phải trả cước chuyển vùng đắt đỏ.
- Tối ưu hóa luồng gói tin UDP: Giao thức WireGuard chạy trực tiếp trong không gian nhân hệ điều hành giúp duy trì tính liên tục của các gói tin thoại RTP, giảm thiểu jitter và ngăn hiện tượng trễ đệm (bufferbloat) trên các kết nối quốc tế.
Hướng dẫn thiết lập bảo vệ Wi-Fi Calling an toàn và ổn định
Để duy trì kết nối thoại Wi-Fi Calling ổn định và bảo mật thông tin trên thiết bị di động của bạn:
- Bật VPN trước khi kích hoạt Wi-Fi: Kết nối ứng dụng VPN tới cụm máy chủ tại quốc gia gốc của SIM trước khi bật kết nối Wi-Fi trên điện thoại, đảm bảo các truy vấn DNS ban đầu tới cổng ePDG được bảo vệ ngay từ gói tin đầu tiên.
- Kiểm tra tính năng phân tách lưu lượng (Split Tunneling): Nếu ứng dụng VPN có tính năng tách luồng, hãy kiểm tra kỹ để đảm bảo tiến trình dịch vụ hệ thống của hệ điều hành (
Carrier Serviceshoặccom.apple.imservice) được bao gồm trong đường hầm mã hóa. - Đảm bảo thông suốt cổng UDP 4500 và UDP 500: Kiểm tra xem mạng Wi-Fi tại nơi lưu trú có mở các cổng giao vận cần thiết cho giao thức trao đổi khóa bảo mật hay không, nhằm tránh lỗi treo phiên đàm thoại.
- Cấu hình MTU thích ứng: Thiết lập giá trị MTU trong khoảng từ 1280 đến 1380 bytes để ngăn hiện tượng phân mảnh gói tin IPsec lồng trong gói tin VPN khi đi qua các cổng mạng trung gian.
Việc hiểu rõ cơ chế vận hành của mạng di động và áp dụng đúng giải pháp bảo mật tầng mạng sẽ giúp bạn giữ trọn vẹn sự riêng tư và bảo đảm liên lạc thông suốt ở mọi nơi.


