
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
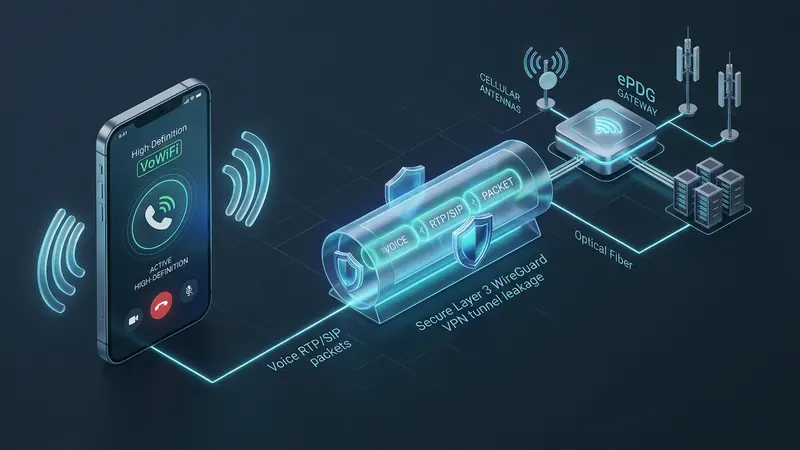
La fonctionnalité d'appels via réseau sans fil (Wi-Fi Calling ou VoWiFi) s'est imposée comme un standard indispensable sur les smartphones récents fonctionnant sous iOS et Android. Elle permet d'émettre des communications vocales haute fidélité et de recevoir des messages SMS même dans les sous-sols, les structures en béton armé ou les zones privées de couverture cellulaire.
Toutefois, derrière ce confort d'utilisation se dissimulent des contraintes techniques importantes : exposition des identifiants d'abonné SIM, repérage de l'emplacement géographique de l'appareil et restrictions de service imposées lors des séjours à l'étranger.
L'architecture 3GPP d'accès non-3GPP et la passerelle ePDG
Selon la norme technique 3GPP TS 23.402, les points d'accès Wi-Fi résidentiels ou publics sont qualifiés de réseaux d'accès IP non fiables (Untrusted Non-3GPP IP Access). Pour relier l'appareil au cœur de réseau IMS (IP Multimedia Subsystem) de l'opérateur mobile, un protocole strict est mis en œuvre :
- Détection de la passerelle ePDG via DNS : Le terminal commence par émettre une requête DNS afin d'identifier l'adresse IP de la passerelle ePDG (evolved Packet Data Gateway). Ce nom de domaine structuré obéit à la norme
epdg.epc.mnc<MNC>.mcc<MCC>.pub.3gppnetwork.org, où MCC indique le pays d'origine et MNC précise le code de l'opérateur mobile de la carte SIM. - Négociation de session par protocole IKEv2 : Le téléphone établit ensuite un échange IKEv2 (RFC 7296) via les ports UDP 500 ou UDP 4500. L'authentification mutuelle est vérifiée par la méthode EAP-AKA à partir des clés cryptographiques contenues dans la carte SIM ou eSIM.
- Encapsulation sécurisée dans un tunnel IPsec ESP : Une fois la liaison confirmée, un tunnel IPsec ESP (RFC 4301) est créé pour acheminer les flux de signalisation SIP et les paquets vocaux en temps réel RTP vers l'infrastructure de télécommunication.
Si le contenu de l'appel est chiffré dans le tunnel IPsec, les étapes précédant cette initialisation constituent des points de vulnérabilité majeurs.
Vecteurs de risques : métadonnées SIM, limitations géographiques et gigue
Lorsqu'un usager utilise le Wi-Fi Calling sur un réseau public partagé (hôtels, espaces de travail ou gares), plusieurs problèmes concrets peuvent survenir :
- Fuite des identifiants SIM en clair sur le réseau local : La résolution du domaine
pub.3gppnetwork.orgs'opère en clair avant la mise en place du tunnel sécurisé. Cette requête divulgue directement les codes MCC et MNC, offrant aux administrateurs réseau la possibilité d'identifier avec précision la nationalité et l'opérateur d'origine du smartphone. - Refus de connexion et perte d'accès en déplacement international : De nombreux opérateurs appliquent des contrôles d'adresse IP stricts au niveau de leurs passerelles ePDG. Si la requête provient d'une adresse IP étrangère, la passerelle refuse la négociation IKEv2. L'utilisateur se retrouve ainsi privé de la réception de ses appels et de ses SMS bancaires indispensables pour l'authentification à deux facteurs.
- Dégradation audio sous l'effet de la gigue réseau (Jitter) : Les paquets vocaux RTP exigent une gigue inférieure à 30 millisecondes pour rester parfaitement audibles. Sur les réseaux Wi-Fi saturés, la perte de paquets et la désynchronisation UDP entraînent des coupures et une voix métallique.
Gestion des conflits de routage avec WireGuard au niveau 3
Sur de nombreux téléphones, les services système de téléphonie cellulaire interagissent directement avec la carte Wi-Fi matérielle, ignorant parfois les configurations logicielles de proxy classiques.
L'architecture RiceGuard, fonctionnant au niveau 3 (Layer 3) avec WireGuard, apporte une réponse technique adaptée :
- Chiffrement intégral des requêtes DNS : L'ensemble des résolutions de noms de domaine, y compris pour les serveurs ePDG, est traité par les serveurs sécurisés de VPNRice. Aucune trace du domaine
pub.3gppnetwork.orgn'est transmise en clair sur le réseau Wi-Fi local. - Maintien de la présence résidentielle d'origine : En faisant transiter les paquets par un serveur situé dans votre pays d'origine, la passerelle ePDG valide la requête avec une adresse IP locale. Cela permet de continuer à passer des appels et à recevoir des SMS à l'étranger sans payer de frais de roaming excessifs.
- Performances réseau optimales : L'exécution de WireGuard dans l'espace noyau réduit la charge processeur et élimine la latence excessive de mise en mémoire tampon (bufferbloat), garantissant une transmission vocale fluide.
Recommandations techniques pour une utilisation sereine
Afin de préserver votre vie privée et de maintenir une excellente qualité de communication lors de vos appels Wi-Fi :
- Activez le VPN avant la connexion Wi-Fi : Lancez votre application de protection vers un serveur de votre pays d'origine avant d'activer le Wi-Fi sur votre terminal, de façon à sécuriser la requête initiale vers l'ePDG.
- Vérifiez la configuration du routage : Assurez-vous que les processus système de l'opérateur ne sont pas exclus du tunnel de protection.
- Contrôlez l'ouverture des ports UDP 500 et 4500 : Veillez à ce que les pare-feu locaux autorisent les échanges nécessaires à IKEv2 et au protocole NAT-Traversal.
- Ajustez la taille du MTU : Dans le cadre de l'encapsulation de paquets IPsec dans un tunnel sécurisé, configurez un MTU adapté (entre 1280 et 1380 octets) pour éviter toute fragmentation de paquets.
L'adoption de ces bonnes pratiques de réseau permet de garder la maîtrise de ses données tout en profitant d'une connectivité mobile fiable partout dans le monde.


