
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
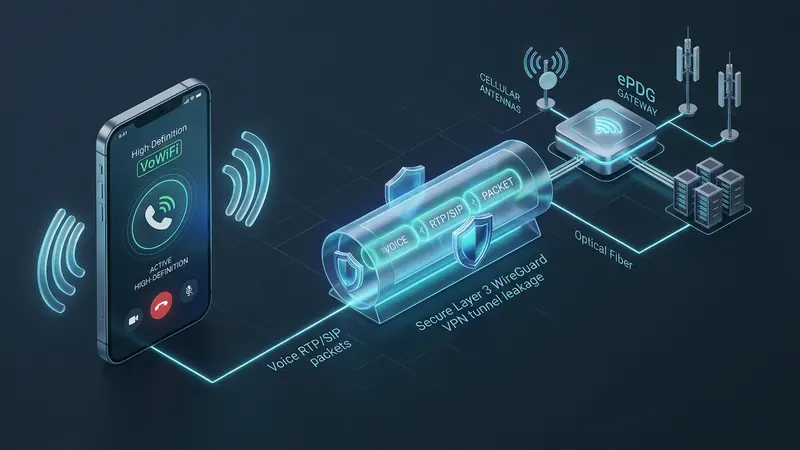
قابلیت تماس از طریق شبکه بیسیم (Wi-Fi Calling یا VoWiFi) به یکی از ویژگیهای کاربردی در گوشیهای هوشمند مجهز به سیستمعاملهای اندروید و iOS تبدیل شده است. این فناوری به مشترکان تلفن همراه اجازه میدهد حتی در نقاط فاقد آنتندهی دکلهای مخابراتی، مانند طبقات منفی ساختمانها، تماسهای صوتی با کیفیت بالا برقرار کنند و پیامکهای متنی را دریافت نمایند.
با وجود این کارایی مفید، ساختار فنی این سیستم شامل نقاط حساسی است که ممکن است به افشای اطلاعات هویتی سیمکارت، ردیابی موقعیت مکانی و اختلال در عملکرد هنگام حضور در خارج از کشور منجر شود.
معماری ارتباطی 3GPP و شیوه راهاندازی ePDG
مطابق با استاندارد فنی 3GPP TS 23.402، شبکههای Wi-Fi خانگی و عمومی در دسته شبکههای دسترسی غیرقابل اعتماد (Untrusted Non-3GPP IP Access) قرار میگیرند. برای انتقال امن دادههای صوتی به هسته سیستم چندرسانهای IP (IMS) اپراتور، مراحلی به شرح زیر طی میشود:
- شناسایی درگاه ePDG از طریق DNS: ابتدا گوشی برای یافتن آدرس IP درگاه داده بستهای تکاملیافته (ePDG) یک درخواست DNS ارسال میکند. این نام دامنه طبق ساختار استاندارد
epdg.epc.mnc<MNC>.mcc<MCC>.pub.3gppnetwork.orgساخته میشود که MCC کد کشور و MNC کد اپراتور سیمکارت را نشان میدهد. - برقراری ارتباط و توافق کلید IKEv2: دستگاه تبادل پیامهای IKEv2 (RFC 7296) را از طریق پورتهای UDP 500 یا UDP 4500 آغاز میکند و احراز هویت دوطرفه با استفاده از روش EAP-AKA بر مبنای کلیدهای رمزنگاری سیمکارت فیزیکی یا eSIM انجام میگیرد.
- ایجاد تونل امنیتی IPsec ESP: پس از تایید هویت، یک تونل IPsec در حالت ESP (RFC 4301) میان گوشی و درگاه ePDG برقرار میشود تا دادههای SIP و جریان صوتی زمانواقعی RTP منتقل شوند.
با وجود این که صدای تماس درون تونل IPsec رمزگذاری میشود، دادههای ارسالشده در مراحل پیش از اتصال میتوانند حریم خصوصی کاربر را تحت تاثیر قرار دهند.
چالشهای امنیتی و موانع ارتباطی در شبکههای عمومی
استفاده از قابلیت Wi-Fi Calling در شبکههای اشتراکی نظیر هتلها یا فرودگاهها با سه مشکل فنی همراه است:
- افشای مشخصات سیمکارت در پرسوجوی متنی DNS: درخواست بررسی دامنه
pub.3gppnetwork.orgقبل از فعال شدن تونل به صورت متن ساده در شبکه ارسال میشود. این پرسوجو حاوی کدهای MCC و MNC است که اپراتور و کشور مبدا سیمکارت را برای مدیران شبکه محلی یا شنودکنندگان ترافیک آشکار میسازد. - محدودیت جغرافیایی و اختلال در پیامکهای بانکی در خارج از کشور: اپراتورهای تلفن همراه در ورودی درگاه ePDG خود آدرس IP دستگاه را بررسی میکنند. در صورتی که اتصال از یک آدرس IP خارجی برقرار شود، معمولا درخواست ارتباط رد میگردد. در نتیجه، مسافران امکان دریافت تماسها و پیامکهای رمز یکبارمصرف بانکی (OTP) را در سفرهای بینالمللی از دست میدهند.
- افت کیفیت صدا در اثر نوسان تاخیر (Jitter): تماس صوتی به تاخیر حساس است. در شبکههای عمومی شلوغ، بستههای UDP 4500 دچار تاخیر یا بینظمی میشوند که باعث اختلال صدا و قطع ناگهانی مکالمه خواهد شد.
برطرف کردن تداخل مسیریابی با ساختار لایه ۳ WireGuard
در بسیاری از گوشیها، پردازشهای سیستمی مخابراتی مستقیما به رابط شبکه بیسیم متصل میشوند و برنامههای واسط معمولی قادر به مدیریت این ترافیک نیستند.
معماری RiceGuard با تکیه بر هسته پروتکل WireGuard در لایه ۳ شبکه (Layer 3)، راهکاری منسجم فراهم میآورد:
- رمزنگاری کامل درخواستهای DNS: تمامی درخواستهای ترجمه آدرس، از جمله جستجوی دامنه ePDG، به سرورهای خصوصی VPNRice هدایت میشوند و از افشای کدهای شناسه سیمکارت در شبکه محلی جلوگیری به عمل میآید.
- حفظ آدرس مبدا برای ارتباط مداوم: هدایت ترافیک از طریق سروری در کشور مبدا سیمکارت باعث میشود درگاه مخابراتی دستگاه را درون شبکه داخلی ارزیابی کند. این امر امکان برقراری تماس و دریافت پیامک بدون پرداخت هزینههای گزاف رومینگ بینالمللی را فراهم میسازد.
- پایداری جریان صوتی: کارکرد WireGuard در سطح هسته سیستمعامل موجب کاهش تاخیر پردازشی و مهار پدیده انباشت بافر (Bufferbloat) میشود و کیفیت مکالمه را تثبیت مینماید.
نکات کاربردی برای حفظ امنیت و کیفیت تماس
برای دستیابی به عملکرد مطمئن در برقراری تماسها، رعایت موارد زیر سودمند خواهد بود:
- فعالسازی VPN پیش از اتصال به شبکه بیسیم: قبل از پیوستن به شبکههای ناشناخته، ارتباط با سرور کشور مبدا را برقرار کنید تا پرسوجوی اولیه ePDG ایمن بماند.
- بررسی مسیر ترافیک سامانههای ارتباطی: اطمینان حاصل کنید که سرویسهای سیستمی اپراتور در تنظیمات تفکیک ترافیک از پوشش حفاظتی خارج نشده باشند.
- بررسی باز بودن پورتهای UDP 500 و 4500: از باز بودن پورتهای مورد نیاز برای تبادل کلید و عبور از NAT در فایروال شبکه محلی اطمینان حاصل نمایید.
- تنظیم مقدار مناسب MTU: برای پیشگیری از قطعهقطعه شدن بستههای تو در توی IPsec، مقدار MTU را بین ۱۲۸۰ تا ۱۳۸۰ بایت تنظیم کنید.
شناخت ساختار شبکههای همراه و به کارگیری ابزارهای لایه شبکه، امکان تجربه ارتباطی امن و پیوسته را در سراسر جهان فراهم میکند.


