
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
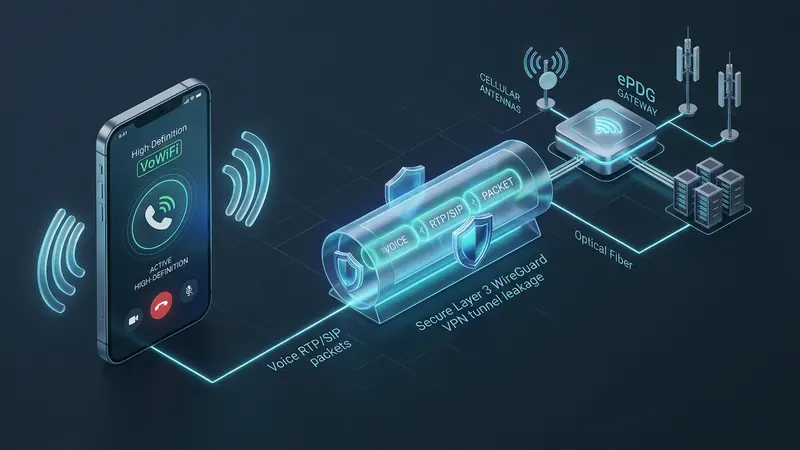
Технология звонков через беспроводные сети (Wi-Fi Calling или VoWiFi) широко применяется на современных смартфонах под управлением iOS и Android. Данная функция позволяет передавать голосовые вызовы высокой четкости и текстовые сообщения через локальные сети Wi-Fi, устраняя проблемы со связью в цокольных этажах, монолитных зданиях и зонах со слабым покрытием базовых станций.
При очевидном удобстве использование VoWiFi сопряжено со скрытыми техническими рисками, среди которых перехват идентификаторов SIM-карты, раскрытие физического местоположения абонента и сбои в обслуживании при поездках за рубеж.
Архитектура 3GPP Non-3GPP Access и роль шлюза ePDG
В соответствии со спецификацией 3GPP TS 23.402 публичные и домашние сети Wi-Fi классифицируются как недоверенные сети доступа (Untrusted Non-3GPP IP Access). Для интеграции мобильного устройства с ядром подсистемы IP-мультимедиа (IMS) оператора связи создается защищенный канал взаимодействия:
- Обнаружение шлюза ePDG через DNS: Перед формированием защищенного канала телефон выполняет стандартный DNS-запрос для определения IP-адреса шлюза пакетных данных (evolved Packet Data Gateway — ePDG). Имя хоста имеет строго регламентированный вид:
epdg.epc.mnc<MNC>.mcc<MCC>.pub.3gppnetwork.org, где MCC — код страны, а MNC — код мобильной сети оператора. - Аутентификация по протоколу IKEv2: Мобильное устройство инициирует сессию IKEv2 (RFC 7296) через сетевые порты UDP 500 или UDP 4500. Проверка подлинности осуществляется методом EAP-AKA с использованием криптографических секретов физической SIM-карты или eSIM.
- Шифрование трафика через IPsec ESP: После завершения аутентификации устанавливается туннель IPsec ESP (RFC 4301). Сигнальный трафик SIP и голосовые потоки RTP направляются напрямую в инфраструктуру оператора связи.
Хотя сам речевой трафик защищен внутри туннеля IPsec, предварительные этапы согласования и особенности маршрутизации создают уязвимости для приватности.
Векторы угроз: утечка метаданных SIM и региональные ограничения
Подключение к Wi-Fi Calling в общедоступных сетях (отели, коворкинги, аэропорты) подвергает абонента трем техническим рискам:
- Перехват идентификаторов SIM в незашифрованных DNS-запросах: Запрос к
pub.3gppnetwork.orgотправляется в открытом виде до установления соединения с ePDG. Данный запрос содержит коды MCC и MNC, что позволяет администратору локальной сети или стороннему наблюдателю однозначно определить домашнего оператора связи и страну происхождения владельца смартфона. - Сбои в роуминге из-за проверки геопозиции по IP: Операторы сотовой связи нередко настраивают геопроверку на внешних интерфейсах ePDG. Если попытка подключения фиксируется с зарубежного IP-адреса, шлюз отклоняет соединение. В результате путешественник теряет возможность принимать входящие вызовы и критически важные SMS-сообщения с кодами подтверждения от банковских сервисов.
- Искажения звука из-за колебаний задержки (Jitter): Голосовой трафик в реальном времени чувствителен к нестабильности канала. Если джиттер превышает 30 мс или наблюдаются потери пакетов на перегруженных узлах Wi-Fi, протокол RTP дает сбои, приводя к прерыванию речи и роботизированному звучанию.
Разрешение конфликтов маршрутизации в ОС с помощью WireGuard L3
В мобильных операционных системах системные демоны сотовой связи нередко привязывают трафик VoWiFi напрямую к физическому адаптеру Wi-Fi, не затрагивая виртуальные сетевые интерфейсы стандартных утилит.
Архитектура RiceGuard, работающая на сетевом уровне 3 (Layer 3) на базе протокола WireGuard, устраняет эти сложности:
- Изолированное разрешение DNS-запросов: Все сетевые запросы, включая поиск хостов
pub.3gppnetwork.org, направляются через внутренние защищенные DNS-преобразователи. Это исключает утечку метаданных SIM-карты в локальную инфраструктуру Wi-Fi. - Маршрутизация через домашний регион: Перенаправление трафика через доверенный узел в стране регистрации SIM-карты позволяет шлюзу ePDG идентифицировать устройство как находящееся внутри домашней сети. Это сохраняет доступность звонков и получение SMS за границей без переплат за дорогостоящий международный роуминг.
- Снижение накладных расходов: Работа протокола WireGuard непосредственно в пространстве ядра снижает задержки и устраняет буферные заторы, гарантируя равномерную передачу UDP-пакетов речевого потока.
Практические рекомендации по настройке для защиты звонков
Для надежного функционирования Wi-Fi Calling при сохранении приватности рекомендуется соблюдать следующие правила:
- Подключение к VPN до входа в сеть Wi-Fi: Активируйте защищенное соединение с сервером домашнего региона перед подключением к незнакомой сети Wi-Fi, чтобы обезопасить первичный запрос ePDG.
- Проверка политик раздельного туннелирования: Убедитесь, что системные сервисы телефонии включены в общий маршрут шифрования и не исключены из туннеля.
- Контроль доступности портов UDP 500 и 4500: Убедитесь, что внешняя сеть не блокирует порты, необходимые для протоколов IKEv2 и IPsec NAT-Traversal.
- Оптимальное значение MTU: Установите адаптивный размер MTU (в диапазоне 1280–1380 байт) для предотвращения фрагментации вложенных пакетов IPsec.
Соблюдение сетевой гигиены и применение современных протоколов защиты данных позволяют комфортно пользоваться мобильной связью в любых точках мира.


