
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
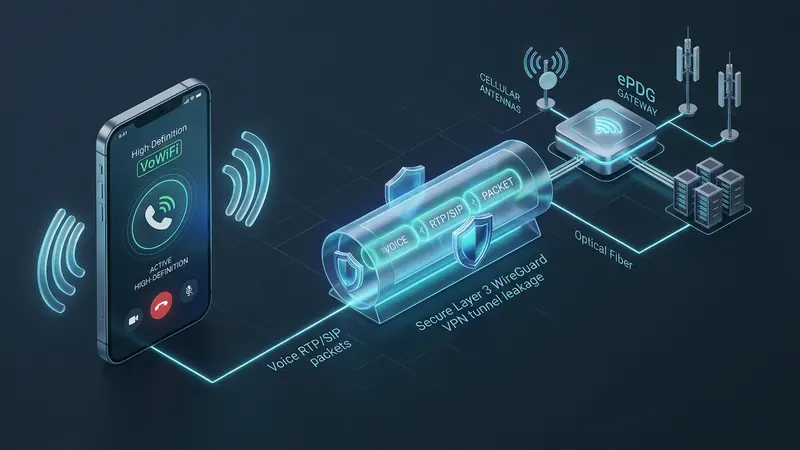
Wi-Fi 通话功能(Voice over Wi-Fi 或 VoWiFi)已成为现代 iOS 与 Android 智能手机的标准功能。当用户身处地下车库、高层建筑室内或基站信号薄弱的偏远区域时,该技术能够将蜂窝语音与短信通道无缝迁移至局域 Wi-Fi 宽带网络,保障通讯畅通。
然而,在带来通话便利的同时,VoWiFi 在底层网络架构上也伴随着潜在的安全风险,包括 SIM 卡身份凭证在明文解析中的泄露、地理位置暴露以及国际漫游环境下的连接阻断。
3GPP 非可信网络接入规范与 ePDG 核心网架构
依据 3GPP TS 23.402 技术规范,公共场所的 Wi-Fi 热点属于“非可信非 3GPP IP 接入网络”(Untrusted Non-3GPP IP Access)。为了在不可信的物理媒介上安全传输运营商 IP 多媒体子系统(IMS)数据,移动设备必须与运营商核心网建立端到端的加密保护通道:
- 通过标准 DNS 发现 ePDG 网关: 手机首先发起 DNS 解析请求,以获取演进型分组数据网关(ePDG)的 IP 地址。该域名遵循统一格式:
epdg.epc.mnc<MNC>.mcc<MCC>.pub.3gppnetwork.org,其中 MCC 代表移动国家代码,MNC 代表移动网络运营商代码。 - IKEv2 协议身份握手: 设备通过 UDP 500 或 UDP 4500 端口向 ePDG 发起 IKEv2(RFC 7296)密钥协商,并基于 SIM 卡或 eSIM 内置的密钥执行 EAP-AKA 协议双向身份鉴权。
- 建立 IPsec ESP 加密传输隧道: 鉴权成功后,双方建立 IPsec ESP(RFC 4301)隧道。所有的 SIP 控制信令与 RTP 实时语音数据流均被封装至该隧道内定向回传至运营商机房。
尽管语音媒体流本身受到了 IPsec 的保护,但隧道建立前后的阶段依然暴露出清晰的数据特征。
身份泄露与地域限制的三大技术风险
在酒店、咖啡厅或机场等公共 Wi-Fi 网络上启用 Wi-Fi 通话时,用户通常面临以下三类隐患:
- 明文 DNS 查询泄露 SIM 卡归属地: 手机查询
pub.3gppnetwork.org域名的过程发生在 IPsec 隧道建立之前。该请求直接包含 SIM 卡的 MCC 与 MNC 参数,局域网管理员或流量监听者可借此直接提取出用户的国籍与所属通信运营商信息。 - 基于地理 IP 的跨国呼叫阻断: 出于漫游收益考量或合规要求,许多电信运营商会在 ePDG 入口网关设置地理 IP 校验。一旦检测到客户端来自境外 IP 地址段,网关将直接拒绝 IKEv2 握手请求。这导致出境商旅人士无法在境外接收国内电话及关键的银行双重验证短信(SMS OTP)。
- 公共网络抖动导致语音中断: 实时语音通话对网络抖动格外敏感。当 Wi-Fi 受到网络拥塞或服务商限速影响时,UDP 4500 端口的数据包容易出现丢包或乱序,进而造成通话杂音、机械音甚至直接掉线。
操作系统路由冲突与 RiceGuard 三层架构防护
在许多手机操作系统中,系统级通信守护进程倾向于直接绑定到物理无线网卡,常规应用层代理往往无法截获或保护该部分流量。
VPNRice 采用基于 WireGuard 的内核级三层架构(Layer 3),有效弥补了这一短板:
- 全封闭私有 DNS 解析保护: 所有的域名解析请求(包含 ePDG 网关地址查询)均由 VPNRice 内部安全解析器接管,彻底隐藏
pub.3gppnetwork.org查询,防止 SIM 卡标识在公共无线局域网中泄露。 - 本地化归属地路由: 通过将流量回传至本国家庭网络节点,运营商 ePDG 识别到的客户端连接始终为合法的境内宽带 IP 地址。这使得用户在出境期间依然可以正常使用原号 Wi-Fi 通话及短信接收功能,省去了高昂的跨国漫游开销。
- 降低内核级延迟与抖动: WireGuard 运行在操作系统内核空间,采用高效的现代加密算法,显著减少数据包头部开销与处理器占用,有效保障 RTP 语音流在长途跨网链路中的平稳传输。
确保 Wi-Fi 通话安全顺畅的操作建议
为确保在移动设备上使用 Wi-Fi 通话时获得稳定的连接体验与隐私安全,建议遵循以下配置方法:
- 接入网络前提前建立加密通道: 在连接不可信公共 Wi-Fi 之前,先打开客户端连接至归属地服务器,确保首次 ePDG 查询从源头就处于加密隧道保护之下。
- 检查分流规则: 确认手机系统级的运营商通信组件处于全局网络保护范围内,未被规则排除。
- 排查 UDP 500 与 4500 端口连通性: 部分严格防火墙可能会阻断 NAT 穿越端口,可尝试切换网络或调整隧道模式。
- 合理调整 MTU 报文长度: 在双重隧道封装环境下,建议将 MTU 参数微调至 1280 至 1380 字节之间,避免数据包在传输链路上发生分片损坏。
通过深入理解移动网络的技术机制并部署底层加密措施,用户能够在全球各地安心享受清晰、私密的语音通讯服务。


