
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
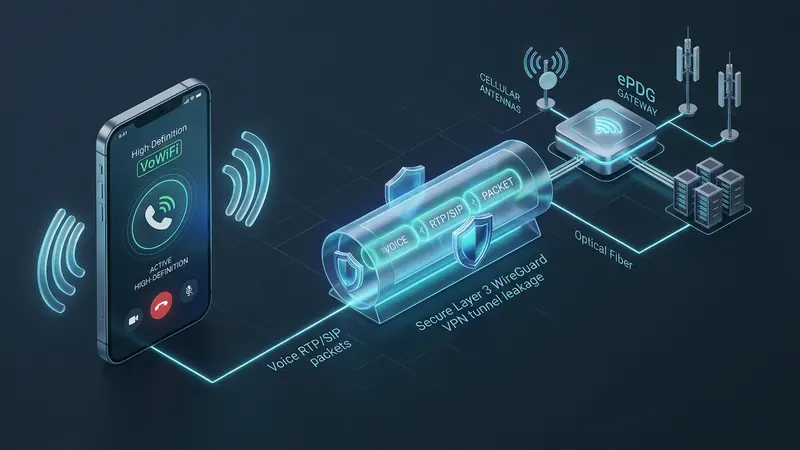
Технологія дзвінків через бездротові мережі (Wi-Fi Calling або VoWiFi) стала повсякденною можливістю для власників смартфонів на платформах iOS та Android. Вона дозволяє здійснювати голосові дзвінки високої чіткості та отримувати SMS-повідомлення у місцях із поганим покриттям стільникового зв'язку — наприклад, у підвальних приміщеннях або залізобетонних будівлях.
Попри очевидну практичність, VoWiFi містить низку технічних ризиків, пов'язаних із передачею ідентифікаторів SIM-картки у відкритому вигляді, деанонімізацією розташування користувача та відмовою в обслуговуванні під час перебування за кордоном.
Архітектура 3GPP Non-3GPP Access та функціонування ePDG
Згідно зі стандартом 3GPP TS 23.402 загальнодоступні мережі Wi-Fi розглядаються як ненадійні мережі доступу (Untrusted Non-3GPP IP Access). Для зв'язку пристрою з ядром підсистеми IP-мультимедіа (IMS) оператора формується окремий захищений канал:
- Пошук адреси шлюзу ePDG через DNS: Спочатку смартфон здійснює DNS-запит для знаходження IP-адреси шлюзу пакетних даних (evolved Packet Data Gateway — ePDG). Запит надсилається до імені формату
epdg.epc.mnc<MNC>.mcc<MCC>.pub.3gppnetwork.org, де MCC позначає код країни, а MNC — код оператора зв'язку. - Встановлення зв'язку за протоколом IKEv2: Пристрій відкриває з'єднання IKEv2 (RFC 7296) через порти UDP 500 або UDP 4500. Автентифікація виконується за алгоритмом EAP-AKA з використанням криптографічних ключів картки SIM чи eSIM.
- Шифрування даних в IPsec ESP: Після перевірки ключів створюється тунель IPsec у режимі ESP (RFC 4301). Усі голосові пакети RTP та службові команди SIP передаються безпосередньо до шлюзу оператора.
Хоча сам аудіопотік надійно захищений усередині тунелю IPsec, початковий етап підключення створює помітні ризики для конфіденційності.
Вектори загроз: витік метаданих SIM і регіональні обмеження
Використання Wi-Fi Calling у відкритих бездротових мережах спричиняє три важливі складнощі:
- Перехоплення метаданих картки SIM у відкритих DNS-запитах: Початковий запит до домену
pub.3gppnetwork.orgздійснюється у незашифрованому вигляді через локальну мережу Wi-Fi до завершення побудови тунелю. Оскільки запит містить коди MCC та MNC, адміністратор мережі або аналізатор трафіку може точно ідентифікувати країну походження та оператора абонента. - Блокування зв'язку під час подорожей за кордон: Оператори стільникового зв'язку часто перевіряють IP-адресу клієнта на зовнішніх портах ePDG. Якщо з'єднання надходить із закордонного діапазону адрес, шлюз відхиляє сесію IKEv2 з комерційних або регуляторних причин. Внаслідок цього користувач втрачає змогу отримувати дзвінки та SMS-повідомлення з банківськими кодами підтвердження під час закордонних відряджень.
- Втрата якості через перевантаження та джитер: Голосовий трафик вимагає стабільної швидкості передачі та затримки коливань не більше 30 мс. У перевантажених публічних мережах пакети UDP 4500 нерідко губляться або приходять із порушенням черги, що викликає викривлення голосу та обриви зв'язку.
Розв'язання конфліктів маршрутизації в ОС за допомогою WireGuard L3
У багатьох мобільних пристроях мережевий стек системи спрямовує пакети VoWiFi напряму у фізичний інтерфейс Wi-Fi, оминаючи віртуальні мережеві адаптери прикладного рівня.
Мережева архітектура RiceGuard, побудована на рівні Layer 3 з використанням ядра WireGuard, ефективно усуває ці недоліки:
- Повний захист запитів DNS: Усі звернення до DNS-серверів, зокрема для виявлення вузлів
pub.3gppnetwork.org, проходять через внутрішні зашифровані перетворювачі VPNRice. Це запобігає витоку ідентифікаторів SIM-картки в локальну мережу Wi-Fi. - Маршрутизація через домашню мережу: Спрямування інтернет-трафіку через вузол у країні реєстрації SIM-картки забезпечує отримання домашньої IP-адреси. Шлюз ePDG вважає пристрій підключеним локально, що дозволяє спокійно користуватися дзвінками та отримувати банківські SMS без сплати високих роумінгових тарифів.
- Мінімізація затримок передачі: Завдяки роботі WireGuard безпосередньо у просторі ядра зменшується навантаження на процесор і усуваються затримки буферизації, забезпечуючи чітке звучання під час голосових розмов.
Практичні кроки для надійного захисту дзвінків
Щоб гарантувати безпеку та високу якість зв'язку через Wi-Fi Calling, зверніть увагу на такі кроки:
- Вмикайте VPN до з'єднання з Wi-Fi: Активуйте захищене з'єднання з вузлом вашого домашнього регіону перед входом у невідому бездротову мережу, щоб убезпечити початкові системні запити до ePDG.
- Перевіряйте налаштування розподіленого тунелювання: Переконайтеся, що системні телефонні процеси не виключені з маршруту захищеного тунелю.
- Контролюйте стан портів UDP 500 та UDP 4500: Перевірте, чи дозволені правилами локальної мережі порти для обміну ключами IKEv2 та обробки NAT-Traversal.
- Оптимізуйте параметри MTU: Встановіть розмір MTU на рівні 1280–1380 байтів, щоб запобігти фрагментації вкладених пакетів IPsec.
Дотримання правил цифрової безпеки дає можливість підтримувати надійний зв'язок і зберігати конфіденційність за будь-яких обставин.


