Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
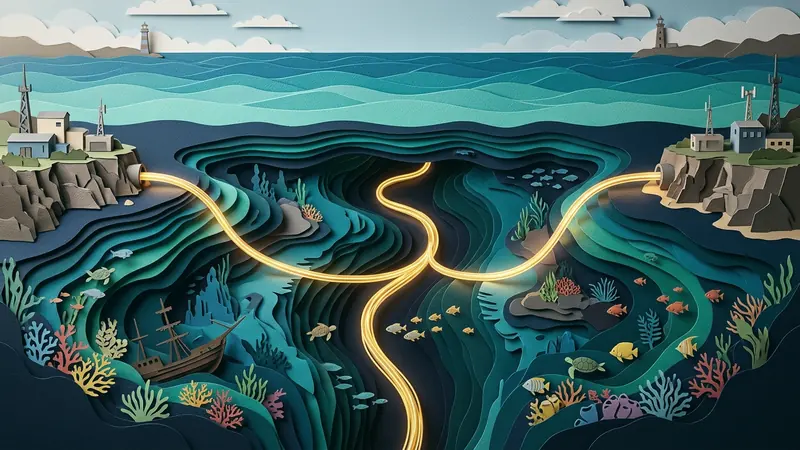
Сучасні інженерні команди та технологічні компанії безпосередньо залежать від стабільного функціонування міжнародних хмарних сервісів та платформ спільної роботи. Щоденна робота розробників охоплює оновлення коду у віддалених сховищах, виконання процесів безперервної інтеграції (CI/CD) на базі AWS чи Google Cloud, а також проведення відеоконференцій. За штатних умов міжнародний обмін даними здійснюється крізь глибоководні оптоволоконні магістралі з мінімальними затримками.
Проте у багатьох стратегічних прибережних регіонах міжнародний інтернет-трафік спирається лише на кілька підводних кабельних систем (зокрема AAG, APG, IA та AAE-1). Коли шторми, підводні зсуви або якорі великих суден одночасно пошкоджують кілька підводних ліній, пропускна здатність мережі стрімко падає. Провайдерам доводиться терміново спрямовувати величезний обсяг даних через резервні наземні магістралі, що спричиняє масову втрату пакетів, різке зростання джитеру та переривання активних сесій.
Щоб знайти надійне рішення, необхідно проаналізувати роботу протоколу динамічної маршрутизації BGP та апаратні обмеження фізичної інфраструктури.
Фізичні аварії підводних трас та механізм коливань BGP
Підводні кабелі зв'язку складаються з надтонких скляних оптичних волокон, захищених сталевою бронею, мідними провідниками живлення та водонепроникним поліетиленом. Попри захист, морське дно залишається середовищем із високим рівнем механічних ризиків.
+-------------------------------------------------------------------------+
|                  Робоча станція розробника / Офіс компанії              |
+------------------------------------+------------------------------------+
                                     |
                                     v
+-------------------------------------------------------------------------+
|                    Мережа місцевого інтернет-провайдера                 |
|   * Одночасні аварії (пошкодження ліній AAG / APG / IA)                 |
|   * Критичне перевантаження наземних резервних каналів                  |
+-------------------+---------------------------------+-------------------+
                    |                                 |
    Резервний шлях  | Перевантаження (втрати 20-30%)  | Виділений канал
                    v                                 v
+-----------------------------------+   +---------------------------------+
| Загальні перевантажені маршрути   |   | Оптоволоконна магістраль DWDM   |
| * Коливання BGP та заповнення буфера| * Мережевий шлюз RiceGuard L3     |
| * Скидання пакетів / Розрив сесій |   | * Стабільна доставка пакетів    |
+-------------------+---------------+   +----------------+----------------+
                    |                                    |
                    +-----------------+------------------+
                                      |
                                      v
+-------------------------------------------------------------------------+
|            Міжнародні хмарні платформи (AWS, GCP, GitHub, Zoom)         |
+-------------------------------------------------------------------------+
1. Механічні розриви та пошкодження електричної ізоляції
Пошкодження підводних ліній зазвичай поділяють на два основні типи:
- Повний механічний розрив: Найчастіше спричиняється донними рибальськими тралами або якорями великих контейнеровозів під час негоди. Пошкодження кабелю повністю припиняє передачу оптичного сигналу по всіх парах волокон.
- Порушення ізоляції (Shunt Fault): Морська вода просочується до внутрішнього провідника, що живить оптичні підсилювачі на дні океану. Зниження напруги викликає спад потужності сигналу та циклічні бітові помилки, які змушують мережеве обладнання вимикати порти.
2. Коливання маршрутів BGP та хибність зміни налаштувань DNS
Поширеною спробою вирішити проблему падіння швидкості є ручна зміна адрес DNS-серверів на загальновідомі (наприклад, 8.8.8.8). Однак це ніяк не впливає на фізичну перевантаженість каналів зв'язку.
Служба DNS лише зіставляє імена хостів з IP-адресами та не визначає шлях проходження пакетів у кабелях. Під час аварії на магістралі:
- Прикордонні маршрутизатори розсилають повідомлення BGP
WITHDRAWдля скасування недійсних префіксів. - Мережеві пристрої починають перераховувати маршрути в напрямку наземних оптоволоконних ліній.
- Величезні потоки інформації потрапляють у канали з набагато меншою пропускною здатністю, внаслідок чого буфери проміжних комутаторів миттєво переповнюються.
- Це спричиняє скидання пакетів наприкінці черги (tail drop), а затримка збільшується з кількох десятків до кількох сотень мілісекунд при постійних втратах 15–30%.
3. Збій алгоритмів контролю перевантаження TCP
Традиційні протоколи TCP (зокрема Cubic) розцінюють будь-яку втрату пакета як сигнал перевантаження каналу. Коли інженер працює з віддаленими серверами:
- Втрати пакетів змушують систему різко звужувати вікно перевантаження (
cwnd). - Передавання нових даних призупиняється в очікуванні підтверджень (SACK), через що реальна швидкість падає до мінімальних значень.
- Тривалі підключення, такі як сеанси SSH та передача файлів проектів, перериваються через закінчення часу очікування повторної спроби (RTO).
Архітектурний захист: Тунелі Layer 3 та виділені магістралі
Щоб забезпечити безперебійний робочий процес під час кабельних аварій, критично важливо виводити трафік із перевантажених публічних мереж через виділені канали з гарантованою пропускною здатністю.
Робоча станція [Інженер / Хмарні сервіси]
         |
         v
[Віртуальний інтерфейс TUN] ---> Апаратно-прискорений тунель ChaCha20-Poly1305
                                         |
                                         v
                         Виділена наземна оптична лінія DWDM
                                         |
                                         v
                         Регіональний вузол Anycast (Сінгапур / Гонконг)
                                         |
                                         v
                         Глобальні центри хмарних обчислень
1. Виділений транзитний канал (Private IP Transit)
У той час як масові провайдери змушені розподіляти мільйони побутових користувачів по обмежених резервних лініях, професійні інфраструктурні мережі резервують виділені смуги пропускання на наземних магістралях DWDM.
Використання RiceGuard дає змогу робочим станціям підключатися безпосередньо до надійних регіональних вузлів зв'язку. Замість очікування в загальних чергах, трафік спрямовується через тунель мережевого рівня безпосередньо до дата-центрів у Сінгапурі чи Гонконзі.
2. Інкапсуляція в UDP та виправлення помилок
Робота через тунель мережевого рівня позбавляє трафік від проблем взаємного блокування вкладених сесій TCP:
- RiceGuard пакує дані в компактні датаграми UDP, які не зупиняють передавання під час поодиноких втрат і підтримують випереджальне виправлення помилок (FEC).
- Протоколи багатошляхової маршрутизації постійно відстежують стабільність каналів і направляють пакети найбільш надійним маршрутом.
3. Захист від неоптимальних траєкторій BGP
Під час відновлювальних робіт аварійні зміни у фільтрах BGP можуть спрямувати пакети кружними шляхами через інші континенти перед тим, як вони потраплять до кінцевих серверів.
Підключення за допомогою VPNRice встановлює стабільне захищене з'єднання з регіональним маршрутизатором Anycast, убезпечуючи корпоративний трафік від хаотичних змін у публічних мережах.
Практичні поради для інженерів під час ремонту кабелів
У разі надходження повідомлень про ремонт або аварії підводних магістралей технічним фахівцям доцільно вжити таких заходів:
- Увімкнути тунель Layer 3: Використовувати VPNRice для спрямування робочих підключень через виділені наземні лінії до Сінгапуру.
- Оптимізувати налаштування сесій SSH: Додати параметри
ServerAliveInterval 15таServerAliveCountMax 3до файлу~/.ssh/config, щоб уникнути обриву терміналів під час зміни маршрутів. - Перевірити маршрутизацію до хмари: За допомогою команди
tracerouteпереконатися, що пакети до інстансів AWS чи GCP прямують найкоротшим регіональним шляхом. - Надати перевагу протоколам реального часу на базі UDP: Перевірити, що інструменти для відеозв'язку використовують технологію WebRTC з адаптивною зміною бітрейту.
Поєднання виділених наземних ліній і сучасних технологій захищеного тунелювання мережевого рівня гарантує стабільну продуктивність команд незалежно від стану підводної інфраструктури.