Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
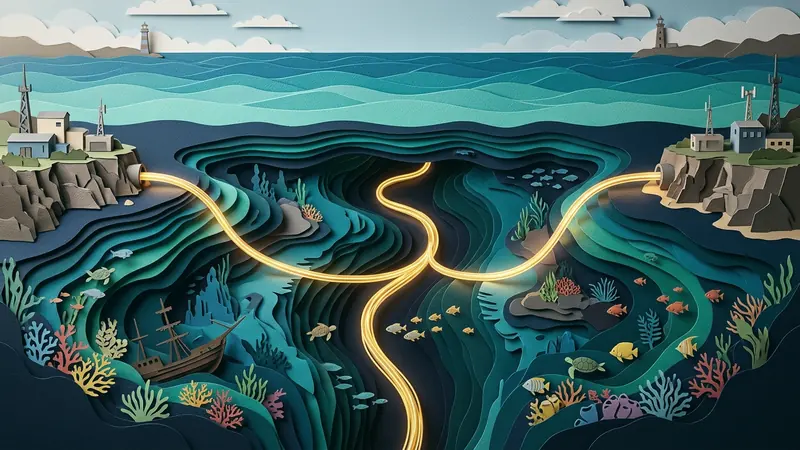
Современные команды разработки и распределенные технологические компании напрямую зависят от глобальной облачной инфраструктуры и сервисов совместной работы. Повседневные инженерные процессы включают синхронизацию репозиториев кода, непрерывную интеграцию (CI/CD) на мощностях AWS и Google Cloud, а также взаимодействие в реальном времени через корпоративные платформы связи. В штатном режиме международный сетевой обмен осуществляется по глубоководным оптоволоконным кабельным магистралям с минимальными сетевыми задержками.
Однако в ключевых прибрежных регионах глобальная связность концентрируется на ограниченном числе кабельных систем, таких как AAG, APG, IA и AAE-1. При одновременном повреждении нескольких подводных сегментов в результате штормов, подводных оползней или зацепов судовыми якорями международные каналы связи мгновенно перегружаются. Провайдерам приходится в экстренном порядке перенаправлять колоссальный объем данных через резервные наземные линии, что вызывает масштабные потери пакетов, резкий рост джиттера и разрывы активных сетевых соединений.
Чтобы эффективно преодолевать последствия кабельных аварий, необходимо детально понимать механизмы динамической маршрутизации протокола BGP и аппаратные ограничения транспортных сетей.
Физические повреждения кабелей и динамические флуктуации BGP
Подводные оптоволоконные кабели представляют собой тончайшие стеклянные нити, заключенные в многослойную броню из стальной проволоки, медных проводников электропитания и водонепроницаемого полиэтилена. Несмотря на прочность конструкции, океанское дно подвержено непрерывным физическим воздействиям.
+-------------------------------------------------------------------------+
|                  Рабочая станция инженера / Офис компании               |
+------------------------------------+------------------------------------+
                                     |
                                     v
+-------------------------------------------------------------------------+
|                   Сеть регионального интернет-провайдера                |
|   * Авария на кабелях (одновременное повреждение ветвей AAG / APG / IA) |
|   * Перегрузка наземных транзитных каналов                              |
+-------------------+---------------------------------+-------------------+
                    |                                 |
  Резервный маршрут | Высокая нагрузка (потери 20-30%)| Выделенный канал
                    v                                 v
+-----------------------------------+   +---------------------------------+
| Перегруженные публичные узлы связи|   | Прямая магистраль DWDM          |
| * Флуктуации BGP и переполнение буфера| * Шлюз передачи RiceGuard L3    |
| * Потери пакетов / Сброс сессий   |   | * Детерминированная доставка    |
+-------------------+---------------+   +----------------+----------------+
                    |                                    |
                    +-----------------+------------------+
                                      |
                                      v
+-------------------------------------------------------------------------+
|            Глобальные облачные платформы (AWS, GCP, GitHub)             |
+-------------------------------------------------------------------------+
1. Механические разрывы и повреждения изоляции
Аварии на подводных трассах обычно подразделяются на две категории:
- Полный физический разрыв: Чаще всего возникает из-за траления тяжелыми сетями рыболовецких судов или волочения якорей грузовых контейнеровозов в зонах шторма. Разрыв оболочки полностью прекращает распространение световых импульсов по всем волоконным парам кабеля.
- Шунтовые повреждения и нарушение герметичности: Морская вода проникает через внешнюю изоляцию к высоковольтному проводнику, питающему промежуточные оптические усилители (репитеры). В результате падения рабочего напряжения резко снижается отношение сигнал/шум, вызывая лавину циклических битовых ошибок и автоматическое отключение портов на принимающем оборудовании.
2. Нестабильность BGP и заблуждения о смене DNS
Распространенным заблуждением среди специалистов при падении скорости международного интернета является попытка решить проблему переключением системных DNS-серверов на 8.8.8.8 или 1.1.1.1.
DNS лишь сопоставляет доменные имена с сетевыми IP-адресами; система разрешения имен никак не влияет на передачу пакетов внутри физических кабельных магистралей. При повреждении кабеля:
- Пограничные маршрутизаторы рассылают сообщения BGP
WITHDRAWсмежным автономным системам (ASN), аннулируя рабочие сетевые префиксы. - Начинается ресурсоемкий процесс пересчета маршрутов в сторону наземных линий связи, проложенных через континентальные коридоры.
- Колоссальный объем трафика устремляется в каналы с существенно меньшей пропускной способностью, мгновенно переполняя буферы сетевых коммутаторов.
- Истощение буферного пространства приводит к сбросу пакетов в хвосте очереди (tail drop), сетевые задержки подскакивают с 30 до 350 мс, а потери пакетов достигают стабильных 15–30%.
3. Деградация пропускной способности TCP в облачной среде
Стандартные алгоритмы управления перегрузкой TCP (например, Cubic) интерпретируют потерю любого пакета как признак локальной перегрузки канала. При активной работе с удаленными серверами:
- Постоянные потери пакетов заставляют передающий узел резко уменьшать размер окна перегрузки (
cwnd). - Передатчик приостанавливает отправку новых данных в ожидании повторных подтверждений (SACK), из-за чего реальная скорость соединения падает с сотен мегабит до сотен килобит в секунду.
- Длительные сессии, включая сеансы SSH-доступа, репликацию баз данных и выгрузку артефактов сборки, завершаются аварийно по таймауту повторной передачи (RTO).
Инженерные решения: туннелирование Layer 3 и выделенные магистрали
Для обеспечения стабильной связи при масштабных кабельных авариях требуется перенаправить рабочий трафик из перегруженных публичных сетей в детерминированные резервные каналы с выделенной полосой пропускания.
Клиентская станция [Инженер / Облачные сервисы]
         |
         v
[Виртуальный интерфейс TUN] ---> Аппаратно-ускоренный туннель ChaCha20-Poly1305
                                         |
                                         v
                         Прямая наземная магистраль передачи данных
                                         |
                                         v
                         Региональный узел Anycast (Сингапур / Гонконг)
                                         |
                                         v
                         Глобальные вычислительные центры облака
1. Выделенная передача данных через приватные каналы
В то время как операторы массового сегмента вынуждены балансировать миллионы бытовых абонентов по переполненным резервным трассам, корпоративные инфраструктурные шлюзы резервируют неразделяемую емкость на альтернативных оптических маршрутах, включая наземные магистрали с мультиплексированием DWDM.
Применение RiceGuard позволяет направить исходящий поток данных напрямую к выделенным точкам присутствия. Вместо очередей в перегруженных сегментах пакеты передаются по защищенным каналам сетевого уровня Layer 3 до ключевых транзитных узлов в Сингапуре или Гонконге.
2. Инкапсуляция в UDP и быстрое восстановление после потерь
Использование виртуальных туннелей сетевого уровня избавляет трафик от проблем вложенных очередей TCP-over-TCP:
- RiceGuard упаковывает данные в компактные датаграммы UDP. Отсутствие блокировок на транспортном уровне позволяет применять алгоритмы упреждающей коррекции ошибок (FEC) и быстро пересылать потерянные фрагменты.
- Протоколы многопутевой маршрутизации непрерывно отслеживают задержки и автоматически направляют трафик по наиболее стабильному физическому маршруту.
3. Изоляция от ошибок BGP и неоптимальных траекторий
В периоды кабельных ремонтных работ операторы связи часто вносят экстренные изменения в политики BGP. Ошибки в настройках фильтров могут приводить к аномальным маршрутам, когда данные передаются через континентальные узлы Европы или Америки, прежде чем попасть к целевым азиатским серверам.
Подключение через VPNRice создает защищенную точку привязки к региональному Anycast-маршрутизатору. Данные компании полностью изолируются от внешних колебаний маршрутизации в публичных сетях.
Практические рекомендации для инженеров во время ремонтных работ
При получении уведомлений о ремонте подводных кабелей техническим командам рекомендуется выполнить следующие действия:
- Активировать туннель сетевого уровня: Перенаправить рабочий трафик через VPNRice на выделенные оптические магистрали в сторону региональных узлов Сингапура.
- Оптимизировать параметры сессий SSH: Добавить директивы
ServerAliveInterval 15иServerAliveCountMax 3в файл~/.ssh/config, чтобы предотвратить разрыв соединений при перестроении маршрутов. - Проверить сетевой маршрут к облачным ресурсам: Выполнить трассировку маршрута (
traceroute) к сервисам AWS или GCP для контроля отсутствия неоптимальных транзитных задержек. - Использовать протоколы реального времени на базе UDP: Убедиться, что системы видеоконференций применяют адаптивные протоколы WebRTC без переключения на резервный TCP.
Сочетание детерминированных выделенных каналов и защищенного туннелирования сетевого уровня позволяет поддерживать стабильную продуктивность разработки независимо от физического состояния подводных телекоммуникаций.