Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
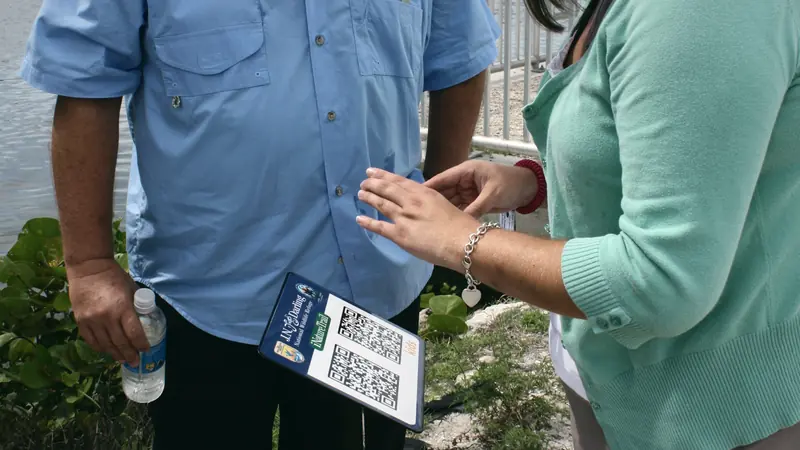
کلاهبرداری از طریق کدهای کیوآر (Quishing) یکی از روشهای نوظهور سرقت دادهها است. از آنجا که چشم انسان قادر به خواندن دادههای ذخیرهشده درون ماتریس کیوآرکد نیست، مجرمان سایبری با جایگزین کردن برچسبهای جعلی روی تابلوهای پارکینگ یا رستورانها، کاربران را به صفحات شبیهسازیشده هدایت میکنند.
ترفندهای اصلی در حملات کیوآرکد
۱. چسباندن برچسب فیزیکی جعلی
مجرمان برچسبهای چاپی با کیفیت را روی کیوآرکدهای معتبر مراکز خدماتی میچسبانند.
۲. زنجیره هدایتهای پنهانی (Redirection)
آدرس موجود در کد از چند سرور واسط عبور میکند تا سپرهای امنیتی گوشی متوجه مقصد نهایی نشوند.
۳. سرقت نشست کاری در لحظه
سرورهای واسط کدهای ورود دو مرحلهای شما را دریافت کرده و همزمان کنترل حساب را به دست میگیرند.
راهکارهای پیشگیری و خودمراقبتی
- بررسی فیزیکی برچسب: مطمئن شوید برچسبی روی کد اصلی چسبانده نشده باشد.
- بررسی نشانی اینترنتی در مرورگر: قبل از هر پرداخت دامنه اصلی را چک کنید.
- وضعیت شبکه را از طریق بررسی نشانی اینترنتی و جستجوی نشانی کنترل نمایید.
ارتقای امنیت اتصال با VPNRice
نرمافزار VPNRice با بهرهگیری از پروتکل RiceGuard و رمزنگاری نوین ChaCha20-Poly1305 دامنههای فیشینگ شناختهشده را در سطح سامانه نام دامنه مسدود میسازد. برای آزمایش نشت داده میتوانید از آزمون نشت وبآرتیسی استفاده کنید.