Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
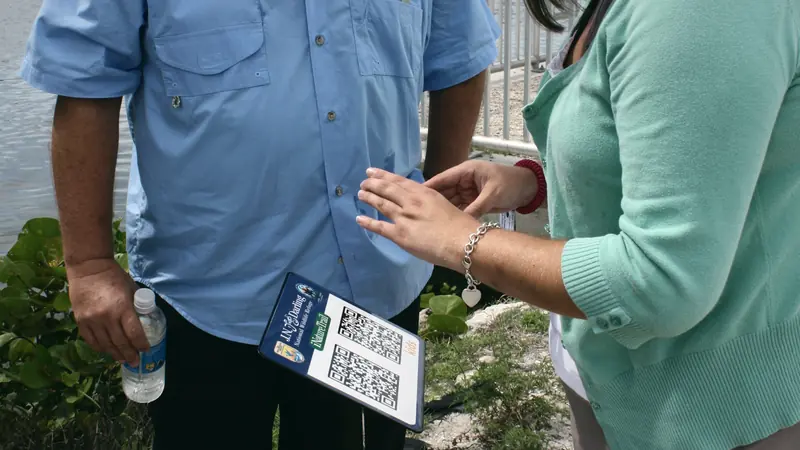
На парковке в центре города вы замечаете на паркомате аккуратную наклейку: «Оплата парковки по QR-коду без очереди». Вы наводите камеру телефона, открывается страница, оформленная в точности как ваш мобильный банк. Вы вводите данные и подтверждаете код из SMS. Через полминуты со счета списываются все сбережения, а шлагбаум так и остается закрытым.
Это классический пример квишинга (QR-фишинга). Человеческий глаз не может прочитать двоичную матрицу QR-кода, что делает его идеальным инструментом для злоумышленников.
Как работают вредоносные QR-коды
1. Физическая подмена наклеек
Мошенники распечатывают наклейки с собственными кодами и наклеивают их поверх настоящих на паркоматах, прокатных самокатах и столиках ресторанов.
2. Цепочки скрытых перенаправлений
Ссылка из кода не ведет напрямую на фишинговый сайт. Она проходит через серию промежуточных редиректов, скрывая конечный адрес от встроенных фильтров безопасности смартфона.
3. Перехват сессий в реальном времени
С помощью обратных прокси-серверов злоумышленники перехватывают не только логин и пароль, но и одноразовые коды авторизации, получая доступ к активной сессии личного кабинета.
Как не стать жертвой квишинга
- Проверяйте наклейки на ощупь: убедитесь, что под кодом нет чужой наклейки.
- Внимательно читайте адресную строку: проверяйте доменное имя перед подтверждением входа.
- Не вводите финансовые данные по случайным кодам.
- Контролируйте параметры сети через проверка IP и поиск IP.
Надежная защита с VPNRice
Сервис VPNRice с протоколом RiceGuard и шифрованием ChaCha20-Poly1305 фильтрует опасные запросы на уровне DNS, блокируя доступ к известным фишинговым ресурсам еще до загрузки страницы. Проверьте соединение через тест WebRTC для максимальной безопасности.