Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Bạn đỗ xe tại một bãi đỗ xe đông đúc giữa trung tâm thành phố. Ngay trên mặt máy thanh toán tự động, một miếng dán decal in mã QR bóng bẩy đập vào mắt với dòng chữ: "Quét mã thanh toán nhanh phí đỗ xe 30.000đ để tránh xếp hàng". Bạn rút điện thoại, mở camera quét mã, một giao diện cổng thanh toán hiển thị y hệt ngân hàng quen thuộc của bạn. Bạn nhập số tài khoản, xác nhận mã OTP gửi về máy. Ba mươi giây sau, tin nhắn thông báo trừ tiền vang lên: tài khoản bị rút sạch 20 triệu đồng vào một ví điện tử vô danh, trong khi chiếc barrier bãi đỗ xe vẫn không hề mở.
Bạn vừa trở thành nạn nhân của "Quishing" (QR Phishing) — thủ đoạn lừa đảo mạng kết hợp giữa vật lý và số đang bùng nổ trên toàn cầu. Khác với các đường link lừa đảo bằng chữ mà mắt người có thể đọc và nghi ngờ tên miền giả mạo, mã QR là các khối ma trận điểm ảnh đen trắng mà não người hoàn toàn mù tịt. Kẻ xấu đã biến sự tiện lợi vô hại của chiếc điện thoại thông minh thành một cửa ngõ hoàn hảo để thâm nhập vào tài khoản của bạn.
Giải mã cơ chế kỹ thuật: Mã QR độc hại dẫn dụ bạn vào bẫy thế nào?
Bản chất của mã QR là phương thức mã hoá ký tự nhị phân thành hình ảnh hai chiều. Khi bạn đưa ống kính camera vào quét, bộ xử lý hình ảnh của hệ điều hành sẽ giải mã các điểm ảnh thành một chuỗi ký tự văn bản, hầu hết là địa chỉ URL trang web.
+-------------------------------------------------------------+
|                 CHUỖI TẤN CÔNG QUISHING KỸ THUẬT             |
|                                                             |
| [ Decal QR dán đè ]                                         |
|        |                                                    |
|        v                                                    |
| [ Camera điện thoại quét ] ---> [ Chuỗi chuyển hướng HTTP ] |
|                                             |               |
|                                             v               |
| [ Trình duyệt mở Reverse Proxy ] <--- [ Bỏ qua bộ lọc mạng] |
|        |                                                    |
|        v                                                    |
| [ Giao diện ngân hàng giả mạo ] ---> [ Đánh cắp Token/OTP ] |
+-------------------------------------------------------------+
1. Thủ đoạn tráo đổi mã QR vật lý (Tampering)
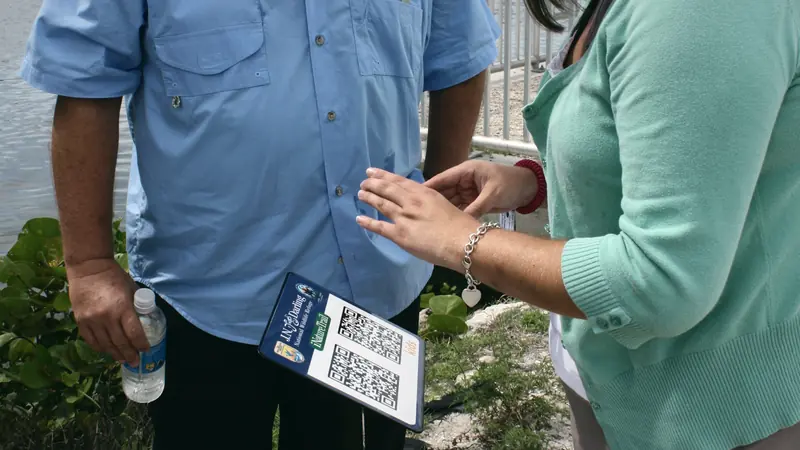
Tại các trạm thu phí, bàn ăn nhà hàng, trụ ATM hay áp phích quảng cáo ngoài trời, kẻ lừa đảo in hàng loạt miếng dán decal tinh xảo dán đè lên mã QR chính gốc của đơn vị kinh doanh. Người dùng quét mã trong trạng thái vội vã hoàn toàn không nhận ra lớp decal giả mạo bên trên.
2. Chuỗi chuyển hướng né tránh bộ lọc (Redirection Chains)
Để đối phó với các bộ lọc bảo mật tự động trên thiết bị di động, đường dẫn trong mã QR không bao giờ trỏ thẳng vào trang web lừa đảo. Thay vào đó, nó đi qua một chuỗi 3–4 máy chủ trung gian chuyển tiếp (HTTP 302 Redirect) hoặc dịch vụ rút gọn link uy tín. Khi quét, camera chỉ hiển thị tên miền trung gian có vẻ trong sạch, nhưng ngay khi trình duyệt mở ra, bạn bị chuyển hướng đến máy chủ chiếm đoạt thông tin.
3. Kỹ thuật Reverse Proxy đánh cắp phiên đăng nhập thời gian thực
Các chiến dịch quishing hiện đại sử dụng công cụ máy chủ uỷ quyền ngược như Evilginx. Khi bạn nhập tên đăng nhập, mật khẩu và thậm chí mã OTP xác thực hai yếu tố (2FA), máy chủ của kẻ tấn công đóng vai trò trung gian chuyển tiếp trực tiếp vào hệ thống thật, sau đó đánh cắp ngay phiên làm việc (Session Cookie). Kẻ gian có thể truy cập tài khoản của bạn mà không cần bẻ khóa mật khẩu.
Dấu hiệu nhận biết và cẩm nang tự vệ trước cạm bẫy quishing
Để không bao giờ trở thành con mồi của các chiến dịch quishing tinh vi, bạn cần rèn luyện phản xạ cảnh giác với từng thao tác quét mã:
- Sờ và quan sát bề mặt mã QR vật lý: Trước khi quét mã tại các điểm công cộng, hãy dùng tay miết nhẹ vào mã QR xem có lớp decal dán đè lên hay không. Nếu mép dán gồ ghề hoặc màu sắc lệch so với bảng biển xung quanh, tuyệt đối không quét.
- Kiểm tra kỹ tên miền đầy đủ trên trình duyệt: Luôn bật tính năng "Xem trước URL" trên ứng dụng camera. Đọc kỹ từng ký tự của tên miền chính (Domain) trước dấu gạch chéo đầu tiên. Đừng để các tên miền phụ dài dòng đánh lừa thị giác trên màn hình di động nhỏ hẹp.
- Tuyệt đối không nhập thông tin ngân hàng từ mã quét bất ngờ: Các cơ quan nhà nước, ngân hàng và cảnh sát không bao giờ yêu cầu người dân quét mã QR để định danh tài khoản hay nộp phạt trực tuyến.
- Kiểm tra thông số mạng thường xuyên: Trước khi thực hiện các giao dịch nhạy cảm, bạn nên dùng kiểm tra IP và đối chiếu nguồn gốc kết nối qua tra cứu IP để bảo đảm đường truyền không bị định tuyến bất thường.
Lá chắn bảo vệ toàn diện trước mã độc và trang lừa đảo cùng VPNRice
Trong bối cảnh các cuộc tấn công quishing kết hợp tinh vi giữa đời thực và không gian mạng, người dùng cần một lớp bảo vệ chủ động ở tầng hạ tầng mạng. VPNRice cung cấp giải pháp an ninh vượt trội giúp triệt tiêu các mối nguy hiểm tiềm ẩn.
Nhờ tích hợp công nghệ độc quyền RiceGuard, VPNRice tự động phân tích và chặn đứng các truy vấn DNS trỏ tới các máy chủ điều khiển độc hại (C2 Server) và tên miền lừa đảo vừa mới được tin tặc dựng lên. Ngay cả khi bạn vô tình bấm vào đường link chuyển hướng ẩn sau mã QR, hệ thống bộ lọc đám mây thông minh của VPNRice sẽ chặn đứng kết nối trước khi trình duyệt kịp tải trang web giả mạo.
Bên cạnh đó, việc mã hoá đường truyền bằng thuật toán ChaCha20-Poly1305 giúp bảo vệ phiên làm việc của bạn an toàn trước các cuộc tấn công nghe lén trên Wi-Fi quán ăn hay điểm sạc công cộng. Chạy kiểm tra rò rỉ WebRTC để xác thực độ an toàn và an tâm giao dịch mỗi ngày.
Chủ động ngăn chặn mọi hiểm họa lừa đảo trên điện thoại của bạn bằng cách tải ứng dụng: