Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
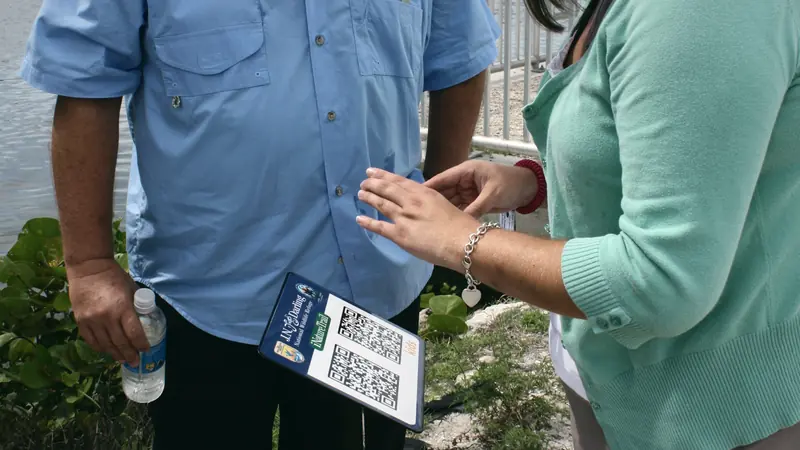
يعد التصيد الاحتيالي عبر رموز الاستجابة السريعة (Quishing) من أخطر الأساليب الرقمية المستحدثة. ونظرًا لأن العين البشرية لا تستطيع قراءة البيانات المشفرة داخل الرمز ثنائي الأبعاد، يستغل المهاجمون ذلك لوضع ملصقات مزيفة تقود الضحايا إلى صفحات احتيال مصرفية.
كيف تعمل هجمات التصيد برمز الاستجابة السريعة؟
1. استبدال الملصقات في الأماكن العامة
يقوم المهاجمون بلصق رموز مزيفة فوق الرموز الرسمية في محطات الانتظار والمطاعم وأجهزة الدفع.
2. سلاسل إعادة التوجيه المتعددة
يمر الرابط بسلسلة من الخوادم الوسيطة لتفادي أنظمة الفحص المسبق في الهواتف الذكية.
3. سرقة الجلسات النشطة في الوقت الفعلي
باستخدام خوادم وسيطة متطورة، يتم اعتراض بيانات تسجيل الدخول ورموز التحقق الثنائي لحظة إدخالها.
إرشادات الحماية الأساسية
- فحص الرمز باللمس: تأكد من عدم وجود ملصق خارجي موضوع فوق اللوحة الأصلية.
- التحقق من الرابط في المتصفح: دقق في عنوان النطاق المكتوب في شريط المتصفح بعناية.
- تأكد من سلامة اتصالك عبر معرفة عنوان IP والبحث عن تفاصيل الشبكة.
حماية متقدمة مع VPNRice
يساعد تطبيق VPNRice المدعوم ببروتوكول RiceGuard وتشفير ChaCha20-Poly1305 في حظر النطاقات الاحتيالية المشبوهة على مستوى نظام أسماء النطاقات (DNS). تحقق من عزل اتصالك باستخدام اختبار تسريب WebRTC لضمان أعلى درجات الأمان.