Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
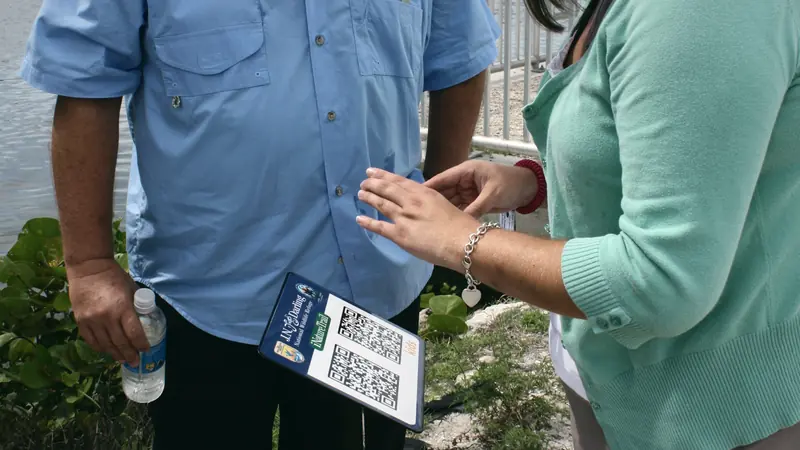
Квішинг (фішинг через QR-коди) став однією з найпоширеніших загроз цифрової безпеки. Оскільки людина не може візуально прочитати двійковий код, шахраї активно замінюють наліпки на паркувальних автоматах або в кафе, спрямовуючи жертв на підроблені банківські ресурси.
Як шахраї використовують фальшиві QR-коди
1. Фізична підміна наліпок
Зловмисники наклеюють власні коди поверх офіційних на терміналах оплати, столиках ресторанів та прокатних самокатах.
2. Ланцюжки прихованих переспрямувань
Посилання з коду проходить через низку проміжних сайтів, що маскує фішингову сторінку від фільтрів смартфона.
3. Перехоплення сесій у реальному часі
Спеціальні проксі-сервери перехоплюють логіни, паролі та одноразові коди підтвердження безпосередньо в момент їхнього введення.
Правила безпеки при скануванні QR-кодів
- Перевіряйте поверхню коду: переконайтеся, що наліпка не перекриває інший код.
- Уважно аналізуйте адресу сайту: звіряйте назву домену перед здійсненням платежу.
- Контролюйте з'єднання за допомогою перевірка IP та пошук IP.
Надійний кіберзахист із VPNRice
Застосунок VPNRice із протоколом RiceGuard та шифруванням ChaCha20-Poly1305 блокує доступ до відомих шкідливих доменів на рівні DNS. Перевірте з'єднання через тест витоку WebRTC для надійного захисту ваших фінансів.