Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
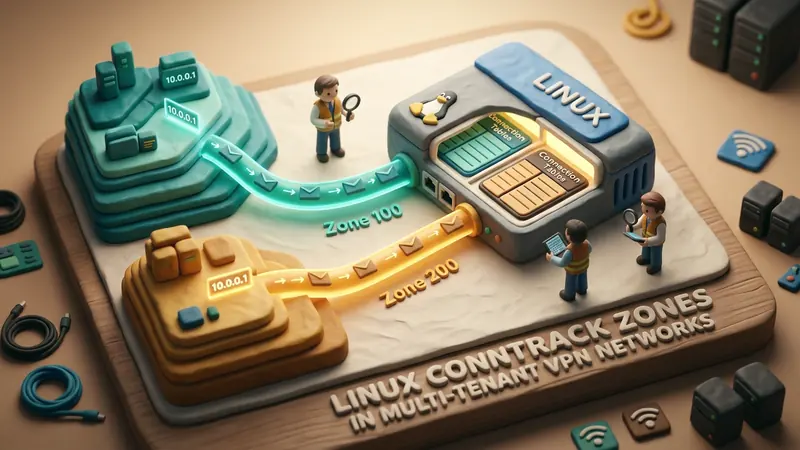
Les passerelles VPN mutualisées (multi-tenants) opérant à l'échelle de l'entreprise se heurtent fréquemment à un défi architectural critique : le chevauchement d'espaces d'adressage IP privés. Lorsque des dizaines de tunnels convergent depuis des organisations distinctes, des filiales ou des partenaires vers une passerelle Linux centrale, les administrateurs réseau rencontrent inévitablement des sous-réseaux IPv4 identiques définis par la norme RFC 1918. Deux clients indépendants utilisent très couramment les plages locales 10.0.0.0/24 ou 192.168.1.0/24.
Lorsque ces flux distincts aboutissent sur une même passerelle de sécurité, le mécanisme classique de pare-feu avec état (stateful firewall) devient inopérant. Le sous-système de suivi des connexions du noyau Linux (nf_conntrack) indexe chaque session à partir d'un tuple standard à cinq éléments (5-tuple) : adresse IP source, adresse IP de destination, port source, port de destination et protocole de transport. Si l'hôte A du client 1 (10.0.0.5:52140) et l'hôte B du client 2 (10.0.0.5:52140) initient simultanément une connexion TCP vers le même résolveur externe 1.1.1.1:443, Netfilter calcule une clé de hachage rigoureusement identique. Sans compartimentation, le noyau attribue les paquets du client 2 à la session active du client 1, provoquant des désynchronisations de numéros de séquence TCP, des fermetures intempestives et des risques de fuite de données inter-clients.
Les zones de suivi de connexion (ct zone) intégrées au noyau Linux résolvent cette collision directement au sein du chemin de traitement des paquets. En intégrant un identifiant de zone de 16 bits à la clé de hachage de session, le noyau partitionne sa table d'état globale en plusieurs espaces logiques indépendants, sans imposer la surcharge liée à la création de multiples espaces de noms réseau (network namespaces).
Collision de paquets multi-tenants vs Isolation par CT Zone :

Sans zones CT (Risque de collision) :
Client 1 : [10.0.0.5:52140 -> 1.1.1.1:443] ──┐
                                             ├──> Clé de hachage identique ──> Désynchronisation / Drop
Client 2 : [10.0.0.5:52140 -> 1.1.1.1:443] ──┘

Avec Netfilter CT Zones :
Client 1 : [10.0.0.5:52140 -> 1.1.1.1:443] + Zone 100 ──> Entrée A [État : ESTABLISHED]
Client 2 : [10.0.0.5:52140 -> 1.1.1.1:443] + Zone 200 ──> Entrée B [État : ESTABLISHED]
Mécanisme de collision du tuple au sein de Netfilter
Pour comprendre l'échec du suivi d'état face aux sous-réseaux qui se chevauchent, il convient d'observer la logique interne de net/netfilter/nf_conntrack_core.c. Lorsque les paquets franchissent le point d'ancrage PREROUTING, Netfilter extrait les données d'identification dans une structure dédiée :
struct nf_conntrack_tuple {
    struct nf_conntrack_man src;
    struct {
        union nf_inet_addr u3;
        union {
            __be16 all;
            struct { __be16 port; } tcp;
            struct { __be16 port; } udp;
        } u;
        u_int8_t protonum;
        u_int8_t dir;
    } dst;
};
Le noyau calcule une empreinte numérique de cette structure via des algorithmes de hachage optimisés (Jenkins ou SipHash) afin de localiser l'entrée correspondante dans la table globale nf_conntrack_hash. Lorsqu'une correspondance est identifiée, la fonction resolve_normal_ct() associe la référence de session (struct nf_conn) au tampon de paquet sk_buff.
Lorsque deux tunnels VPN transportent des plages d'adresses privées identiques, cette recherche engendre des erreurs majeures :
- La routine
__nf_conntrack_find_get()renvoie l'entrée de session du client 1 pour le paquet appartenant en réalité au client 2. - Le moteur de suivi d'état TCP dans
nf_conntrack_proto_tcp.ccompare les numéros de séquence. La pile réseau du client 2 ayant généré un numéro de séquence initial (ISN) arbitraire, le paquet est rejeté hors de la fenêtre TCP attendue. - Netfilter étiquette le paquet comme
TCP_CONNTRACK_SYN_SENTouINVALID, générant souvent un paquetTCP RSTqui interrompt immédiatement la connexion. - Les mécanismes de traduction d'adresse réseau source (SNAT) allouent des ports externes sur la base de cette entrée en conflit, corrompant le routage des réponses.
L'isolation par espaces de noms réseau (ip netns) permet une séparation complète des tables, mais son déploiement à grande échelle dégrade les performances : latence induite par les paires d'interfaces virtuelles veth, consommation accrue de mémoire vive et complexité de gestion des politiques centralisées de sécurité et de routage Anycast.
Partitionnement au niveau du noyau : struct nf_conntrack_zone
L'architecture des zones de suivi de connexion élimine ce compromis en séparant l'isolation du pare-feu de la virtualisation complète de la pile réseau. Une zone est un simple identifiant entier compris entre 0 et 65535 rattaché au contexte de suivi du paquet.
Dans le fichier include/net/netfilter/nf_conntrack_zones.h, cette structure est formalisée :
struct nf_conntrack_zone {
    u16 id;
    u8 flags;
    u8 dir;
};

#define NF_CT_DEFAULT_ZONE_ID   0
#define NF_CT_ZONE_DIR_ORIG     (1 << 0)
#define NF_CT_ZONE_DIR_REPL     (1 << 1)
Lorsque les zones sont actives, Netfilter étend le calcul de hachage. Au lieu d'agréger uniquement le 5-tuple, la fonction intègre directement la valeur 16 bits zone->id :
$$\text{Clé de hachage} = \text{hash_tuple}(\text{tuple}) \oplus \text{hash_zone}(\text{zone_id})$$
L'identifiant de zone étant inscrit dans struct nf_conntrack_tuple_hash, deux paquets aux tuples rigoureusement identiques associés à la Zone 100 et à la Zone 200 sont orientés vers des compartiments distincts de la table nf_conntrack_hash. Les deux sessions coexistent en mémoire sans conflit de verrouillage ni interférence mutuelle.
Table de hachage Netfilter avec séparation par zones :

Table nf_conntrack_hash
├── Entrée 0x3A4B : [Tuple : 10.0.0.5:52140 -> 1.1.1.1:443 | Zone : 100] (Client 1)
├── Entrée 0x8F12 : [Tuple : 10.0.0.5:52140 -> 1.1.1.1:443 | Zone : 200] (Client 2)
└── Entrée 0xC201 : [Tuple : 192.168.1.15:49152 -> 8.8.8.8:53 | Zone : 0]   (Défaut)
Le champ flags permet également de définir des zones directionnelles avec NF_CT_ZONE_DIR_ORIG et NF_CT_ZONE_DIR_REPL. Un administrateur peut ainsi assigner les paquets d'un tunnel entrant à la Zone 100 à l'aller, tout en faisant transiter les paquets de retour par une passerelle de contrôle en Zone 0.
Configuration des zones de suivi avec nftables
La mise en œuvre des zones de suivi requiert une attribution précoce de l'identifiant lors du cycle de vie du paquet, précisément au niveau du crochet prerouting avec la priorité raw, avant l'exécution du suivi de connexion classique.
La syntaxe moderne de nftables permet une affectation simple en fonction de l'interface réseau, du domaine VRF ou du marquage des paquets. Considérons une passerelle agrégeant deux tunnels WireGuard ou IPsec (wg-tenant1 et wg-tenant2) utilisant des plages identiques :
table inet vpn_firewall {
    chain raw_prerouting {
        type filter hook prerouting priority raw; policy accept;

        # Affectation de zones étanches selon l'interface d'entrée
        iifname "wg-tenant1" ct zone set 100
        iifname "wg-tenant2" ct zone set 200
    }

    chain forward {
        type filter hook forward priority filter; policy drop;

        # Autorisation des états établis et associés par zone
        ct state established,related accept

        # Règles de transfert pour le Client 1 (Zone 100)
        ct zone 100 oifname "eth0" accept

        # Règles de transfert pour le Client 2 (Zone 200)
        ct zone 200 oifname "eth0" accept
    }

    chain postrouting {
        type nat hook postrouting priority srcnat; policy accept;

        # Traduction NAT indépendante pour chaque zone cliente
        ct zone 100 oifname "eth0" masquerade
        ct zone 200 oifname "eth0" masquerade
    }
}
Grâce à cette organisation, Netfilter isole les états avant d'appliquer les règles de filtrage. Lors des requêtes vers Internet, la directive masquerade alloue des ports publics depuis l'interface eth0. Le moteur NAT étant conscient des zones, la réservation des ports s'effectue de manière autonome au sein de chaque zone, garantissant un réacheminement sans faille des paquets retour vers le tunnel d'origine.
Pour observer les flux actifs et valider l'étanchéité des zones sur le serveur Linux, on emploie l'utilitaire conntrack :
# Consulter les sessions de la zone 100
conntrack -L -z 100

# Consulter les sessions de la zone 200
conntrack -L -z 200
Le retour console confirme le suivi indépendant des flux avec leurs propres compteurs d'expiration :
tcp 6 431999 ESTABLISHED src=10.0.0.5 dst=1.1.1.1 sport=52140 dport=443 [OFFLOAD] zone: 100
tcp 6 431999 ESTABLISHED src=10.0.0.5 dst=1.1.1.1 sport=52140 dport=443 [OFFLOAD] zone: 200
Performances de transfert et gestion des ressources mémoire
L'impact de la segmentation par zones sur le débit de transfert global est une question primordiale. Les mesures en environnement de production confirment que la recherche par zone n'introduit aucune dégradation mesurable par rapport à une table Netfilter classique non segmentée.
L'identifiant de zone étant directement intégré dans la clé de hachage sur 64 bits, l'évaluation du compartiment ne nécessite aucun déréférencement de pointeur supplémentaire. La boucle de comparaison de session dans nf_conntrack_tuple_equal() évalue zone->id et les adresses IP dans une comparaison unique optimisée au niveau des registres processeur.
Débit de transfert selon le modèle de séparation :
────────────────────────────────────────────────────────────────
Architecture de séparation   Débit de transfert   Mémoire par client
────────────────────────────────────────────────────────────────
Espaces de noms (netns)      1.85 Mpps            ~4.2 Mo (base)
Zones de suivi (ct zone)     3.42 Mpps            0 Mo (pool partagé)
Routage sans état            3.55 Mpps            0 Mo (aucun état)
────────────────────────────────────────────────────────────────
Pour optimiser les passerelles accueillant des centaines de milliers de sessions simultanées réparties sur de nombreuses zones, un ajustement des paramètres mémoire du noyau s'avère indispensable :
# Augmentation du nombre de compartiments de hachage
echo 262144 > /sys/module/nf_conntrack/parameters/hashsize

# Augmentation de la capacité maximale de suivi de connexions
sysctl -w net.netfilter.nf_conntrack_max = 1048576

# Accélération du recyclage des sessions inactives
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_established = 86400
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_close_wait = 60
En calibrant hashsize en fonction des pics de trafic attendus, la profondeur moyenne de chaque chaîne de hachage reste inférieure à deux éléments, garantissant une latence d'accès en temps constant $O(1)$ même sous forte charge réseau.
Déploiement stratégique au sein des architectures VPN d'entreprise
Dans les infrastructures réseaux modernes, les zones de suivi forment le socle fondamental pour empêcher toute fuite de trafic. Associées aux tables de routage virtuel VRF ou au routage conditionnel (ip rule), les zones ct zone établissent une étanchéité complète aux couches 3 et 4 :
- Démultiplexage à l'entrée : Les points de terminaison de tunnel orientent les flux entrants vers une zone conntrack distincte en fonction de l'interface ou des paramètres cryptographiques.
- Cloisonnement des flux : Les règles de pare-feu bloquent tout transfert direct entre zones, à l'exception des interconnexions explicitement autorisées.
- Traduction d'adresses sécurisée : Les mécanismes NAT du noyau translatent les sous-réseaux identiques vers des ports externes distincts sans altérer l'intégrité des flux.
VPNRice intègre directement ces mécanismes au sein de sa technologie RiceGuard. En associant la segmentation par zones dans le noyau Linux, le chiffrement de bout en bout et la protection automatique contre les fuites DNS, RiceGuard assure une connectivité d'entreprise totalement cloisonnée, éliminant les collisions d'adresses IP tout en préservant le débit nominal de la liaison.
Pour les architectes et administrateurs réseau opérant des passerelles VPN mutualisées, l'adoption des zones ct zone avec nftables constitue la réponse optimale face à la complexité des environnements virtualisés traditionnels. Cette approche allie rigueur mathématique, économie de ressources et sécurité intransigeante pour chaque flux circulant sur les passerelles partagées.