
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Sujet : Pare-feu
Articles VPNRice sur le sujet « Pare-feu ».
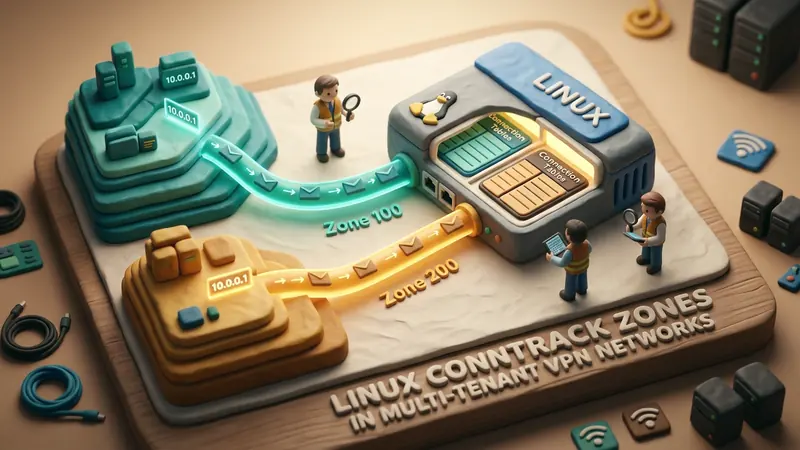
Linux Conntrack Zones: Isoler les sous-réseaux IP des passerelles VPN
Linux nftables SYNPROXY : Défense TCP SYN Flood sans état pour passerelles VPN
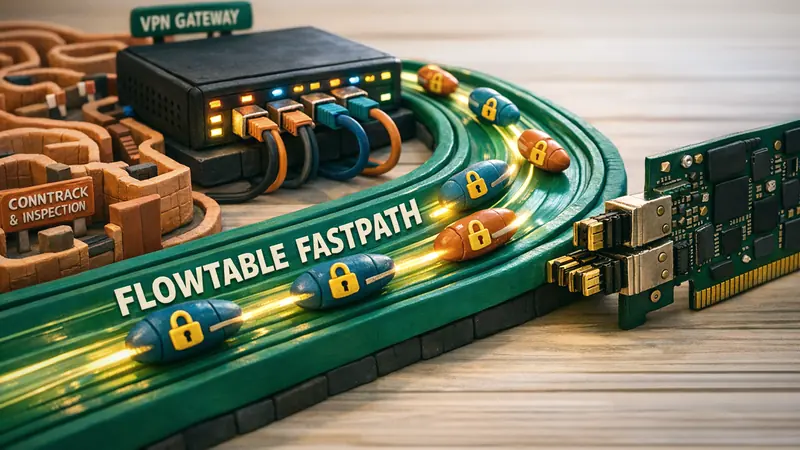
Linux Netfilter Flowtable : accélération matérielle et logicielle pour VPN
IPsec NAT-T RFC 3948 : encapsulation UDP 4500, marqueur Non-ESP et traversée CGNAT
Single Packet Authorization (SPA) : Pare-feu furtif sans port ouvert pour VPN
Amplification NTP et NTS : Faille Monlist, attaques temporelles et défense WireGuard
Tunnels DNS : Canaux C2 furtifs, exfiltration de données et défense WireGuard
Attaques par amplification DNS : EDNS0, filtrage BCP 38 et défense anti-spoofing
Attaques TCP SYN Flood, SYN Cookies et défense DoS WireGuard MAC2
Attaques par redirection ICMP : empoisonnement de route et défense VPN
Injection TCP RST et attaques aveugles : défense RFC 5961 et tunnel L3
Path MTU Discovery et trous noirs ICMP : résoudre les blocages VPN et TCP MSS
Sécuriser son NAS domestique : Éliminer les dangers de la redirection de ports
Sécurité RDP et VNC: Protéger les ports de bureau à distance
Accès sécurisé au réseau Wi-Fi d'école ou d'université