Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
在企业级多租户VPN网关(Multi-Tenant VPN Gateway)的实际部署中,网络工程师经常面临一个根本性的架构难题:私有地址空间重叠。当集中汇聚来自不同组织、分支机构或合作伙伴的网络隧道时,重叠的RFC 1918私有网段极为普遍。两个完全独立的企业客户通常都在本地局域网中分配了10.0.0.0/24或192.168.1.0/24子网。
当这些来自不同租户的数据流汇聚到同一台共享Linux安全网关时,传统的有状态防火墙检测机制便会失效。Linux内核的Netfilter连接跟踪子系统(nf_conntrack)通过标准五元组(5-tuple)识别网络会话:源IP、目的IP、源端口、目的端口和传输协议。如果租户1中的主机A(10.0.0.5:52140)与租户2中的主机B(10.0.0.5:52140)同时向公网公共服务1.1.1.1:443发起TCP连接,Netfilter将计算出完全相同的哈希键值。在缺乏隔离机制的情况下,内核会误认为租户2的数据包属于租户1的既有活跃会话,从而导致TCP序列号紊乱、连接异常重置甚至跨租户数据泄露。
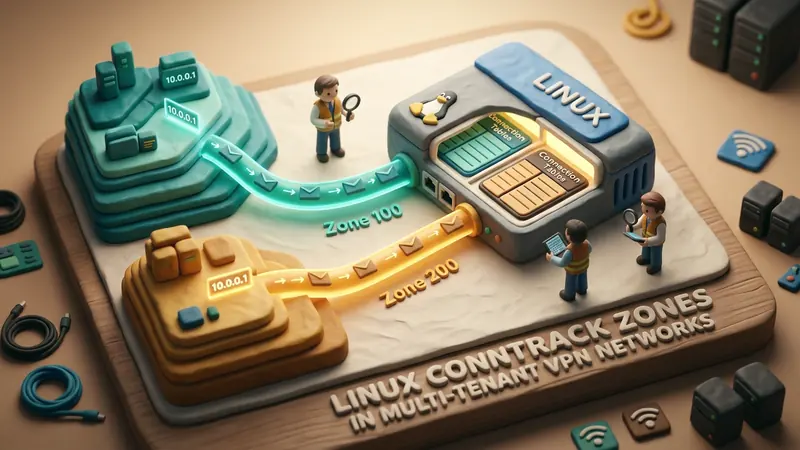
Linux内核提供的连接跟踪区域机制(ct zone)在数据包处理路径上彻底消除了这一哈希碰撞难题。通过在会话哈希键中引入16位区域标识符,内核无需创建沉重的独立网络命名空间(network namespaces),即可将全局会话表在逻辑上划分为多个严格隔离的独立空间。
多租户数据包碰撞与CT Zone隔离机制对比:

未开启CT Zone(碰撞风险):
租户 1: [10.0.0.5:52140 -> 1.1.1.1:443] ──┐
                                          ├──> 五元组哈希冲突 ──> 状态混乱 / 丢包重置
租户 2: [10.0.0.5:52140 -> 1.1.1.1:443] ──┘

启用Netfilter CT Zones:
租户 1: [10.0.0.5:52140 -> 1.1.1.1:443] + Zone 100 ──> 槽位 A [状态: ESTABLISHED]
租户 2: [10.0.0.5:52140 -> 1.1.1.1:443] + Zone 200 ──> 槽位 B [状态: ESTABLISHED]
Netfilter五元组碰撞的底层机制
要理解传统连接跟踪为何在子网重叠时失效,需要深入分析内核源码文件net/netfilter/nf_conntrack_core.c。当入站数据包到达PREROUTING挂钩点时,Netfilter提取元数据构建标准元组结构:
struct nf_conntrack_tuple {
    struct nf_conntrack_man src;
    struct {
        union nf_inet_addr u3;
        union {
            __be16 all;
            struct { __be16 port; } tcp;
            struct { __be16 port; } udp;
        } u;
        u_int8_t protonum;
        u_int8_t dir;
    } dst;
};
内核使用Jenkins或SipHash算法计算该结构的哈希值,并在全局哈希表nf_conntrack_hash中查找对应表项。当命中表项时,resolve_normal_ct()将当前会话引用(struct nf_conn)挂载到数据包缓冲区的sk_buff中。
当两个VPN隧道包含相同的私有IP时,该查找逻辑会产生灾难性错误:
- 内核函数
__nf_conntrack_find_get()为租户2的新数据包匹配到了租户1现存的连接表项。 - 模块
nf_conntrack_proto_tcp.c中的TCP状态跟踪器校验数据包序列号。由于租户2的独立网络栈生成了完全不同的初始序列号(ISN),该数据包被判定超出合法的TCP滑动窗口。 - Netfilter将数据包标记为
TCP_CONNTRACK_SYN_SENT或INVALID,并通常回送TCP RST直接中断会话。 - 源地址转换(SNAT)模块基于冲突的表项分配出站端口,导致反向数据流投递严重错乱。
使用网络命名空间(ip netns)虽然可以实现完全隔离,但在高并发多租户环境下运行数百个命名空间代价高昂:虚拟网卡对(veth)带来额外的调度与数据复制延迟,内存开销激增,且难以统一执行集中式安全策略与Anycast路由。
内核区域划分架构:struct nf_conntrack_zone
连接跟踪区域(ct zone)通过解耦状态表隔离与网络栈虚拟化化解了这一矛盾。区域本质上是一个附加在数据包跟踪上下文中的整数标识符,取值范围为0至65535。
在内核头文件include/net/netfilter/nf_conntrack_zones.h中,区域结构定义如下:
struct nf_conntrack_zone {
    u16 id;
    u8 flags;
    u8 dir;
};

#define NF_CT_DEFAULT_ZONE_ID   0
#define NF_CT_ZONE_DIR_ORIG     (1 << 0)
#define NF_CT_ZONE_DIR_REPL     (1 << 1)
启用区域功能后,Netfilter扩展了哈希运算过程。哈希算法不再单纯计算五元组,而是直接引入16位的zone->id:
$$\text{哈希键} = \text{hash_tuple}(\text{tuple}) \oplus \text{hash_zone}(\text{zone_id})$$
由于区域标识符直接嵌入在struct nf_conntrack_tuple_hash结构中,Zone 100和Zone 200中具有完全相同五元组的两个数据包会被映射到nf_conntrack_hash的不同哈希桶中。两个会话并存于系统内存中,无锁竞争风险,互不干扰。
带有Zone隔离的Netfilter哈希表结构:

nf_conntrack_hash 哈希表
├── 桶 0x3A4B: [元组: 10.0.0.5:52140 -> 1.1.1.1:443 | 区域: 100] (租户 1)
├── 桶 0x8F12: [元组: 10.0.0.5:52140 -> 1.1.1.1:443 | 区域: 200] (租户 2)
└── 桶 0xC201: [元组: 192.168.1.15:49152 -> 8.8.8.8:53 | 区域: 0]   (默认)
flags字段还支持定向区域绑定(NF_CT_ZONE_DIR_ORIG与NF_CT_ZONE_DIR_REPL)。管理员可以将入站流量在转发方向归入Zone 100,同时使返回流量经过Zone 0的统一审计中心,构建清晰的安全防线。
使用现代nftables配置连接跟踪区域
要成功应用连接跟踪区域,必须在数据包处理流程的最早期为其分配区域ID,具体是在优先级为raw的prerouting链中,抢在常规连接跟踪挂钩执行之前完成设置。
现代nftables提供了清晰直观的语法,可以根据网卡接口、VRF域或数据包标记分配区域。以汇聚两个IP重叠的WireGuard或IPsec隧道(wg-tenant1与wg-tenant2)为例:
table inet vpn_firewall {
    chain raw_prerouting {
        type filter hook prerouting priority raw; policy accept;

        # 根据入站接口分配隔离的连接跟踪区域
        iifname "wg-tenant1" ct zone set 100
        iifname "wg-tenant2" ct zone set 200
    }

    chain forward {
        type filter hook forward priority filter; policy drop;

        # 允许各区域内已建立及相关联的会话
        ct state established,related accept

        # 租户1(Zone 100)转发策略
        ct zone 100 oifname "eth0" accept

        # 租户2(Zone 200)转发策略
        ct zone 200 oifname "eth0" accept
    }

    chain postrouting {
        type nat hook postrouting priority srcnat; policy accept;

        # 为各租户区域独立执行网络地址伪装
        ct zone 100 oifname "eth0" masquerade
        ct zone 200 oifname "eth0" masquerade
    }
}
在此架构中,Netfilter在应用防火墙策略前即完成了状态表的物理隔离。当不同租户向互联网发起请求时,masquerade指令在eth0接口上独立分配出站端口。由于内核NAT模块感知区域上下文,端口分配在各区域内互不冲突,确保回程数据包准确返回各自的VPN隧道。
在运行中的Linux系统上,可以通过conntrack工具验证区域隔离状态:
# 查询租户1(Zone 100)的活动会话
conntrack -L -z 100

# 查询租户2(Zone 200)的活动会话
conntrack -L -z 200
终端输出直观证明了相同IP对在独立的定时器和状态空间中安全运转:
tcp 6 431999 ESTABLISHED src=10.0.0.5 dst=1.1.1.1 sport=52140 dport=443 [OFFLOAD] zone: 100
tcp 6 431999 ESTABLISHED src=10.0.0.5 dst=1.1.1.1 sport=52140 dport=443 [OFFLOAD] zone: 200
转发性能与内存调优
网络规划中的关键考量是区域查找是否会拖慢数据转发速率。基准测试结果表明,相较于非分区的扁平conntrack表,区域查找几乎不产生任何可度量的额外延迟。
由于16位区域ID已内嵌于64位哈希键中,计算哈希桶无需增加内存指针解引用操作。nf_conntrack_tuple_equal()函数中的表项匹配循环在寄存器级别同时比对zone->id与IP地址,效率极高。
不同隔离架构下的转发速率与内存开销对比:
────────────────────────────────────────────────────────────────
隔离架构方案                 转发速率 (Mpps)       每租户内存消耗
────────────────────────────────────────────────────────────────
网络命名空间 (netns)         1.85 Mpps             ~4.2 MB (基础开销)
连接跟踪区域 (ct zone)       3.42 Mpps             0 MB (共享缓冲池)
无状态直接路由               3.55 Mpps             0 MB (不保存状态)
────────────────────────────────────────────────────────────────
为了在高负载环境下支持数百个区域和数十万条并发连接,需要优化关键内核参数:
# 增加哈希桶数量以降低冲突链深度
echo 262144 > /sys/module/nf_conntrack/parameters/hashsize

# 提高并发连接跟踪上限
sysctl -w net.netfilter.nf_conntrack_max = 1048576

# 加快超时无活动会话的内存回收
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_established = 86400
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_close_wait = 60
通过合理配置hashsize使其匹配预期并发峰值,每个哈希桶的平均链表深度始终保持在2以下,确保在支撑大量重叠子网客户时依然具备$O(1)$级别的恒定查找性能。
企业级VPN架构的安全实践
在现代多租户网络中,连接跟踪区域是构筑零泄漏数据转发通道的关键基石。与VRF技术或策略路由(ip rule)相结合时,ct zone在网络层与传输层之间构建了严密的多层防护:
- 入口解复用:网关隧道根据物理接口或加密隧道标识将流量导入特定区域。
- 策略强制隔离:防火墙严密阻断跨区域转发,防止不同客户间的侧向渗透。
- 安全地址转换:内核NAT机制将重叠的私网IP映射至外部公共端口,杜绝会话混淆。
VPNRice在其核心RiceGuard架构中深度融合了这些内核级优化技术。通过结合Linux内核连接跟踪区域划分、先进的隧道加密以及自动化DNS防泄漏技术,RiceGuard为企业用户提供高可靠的多租户网络接入方案,在彻底解决IP地址重叠冲突的同时,保障全网线速传输性能。
对于管理多组织VPN互联的网络工程师而言,结合使用ct zone与nftables是替代传统复杂虚拟化网络的高效方案。该方案不仅兼具严格的逻辑隔离与低资源消耗,更为跨组织共享网关提供了兼顾高安全与高性能的底层架构支撑。