Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
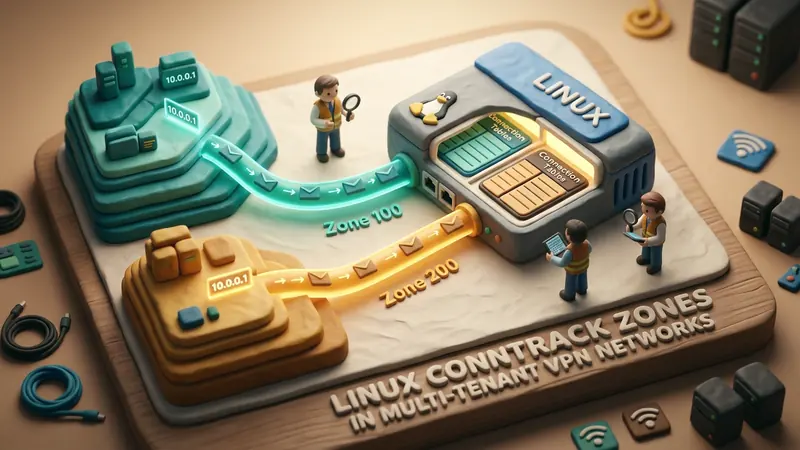
Мультиарендные VPN-шлюзы корпоративного уровня регулярно сталкиваются с фундаментальной архитектурной проблемой: пересечением адресных пространств. При агрегации сетевых туннелей от независимых организаций, филиалов или партнерских инфраструктур сетевые инженеры неизбежно сталкиваются с идентичными диапазонами частных IPv4-адресов стандарта RFC 1918. Две совершенно разные компании нередко используют в своих локальных сетях диапазоны 10.0.0.0/24 или 192.168.1.0/24.
Когда трафик из таких независимых туннелей поступает на единый шлюз безопасности под управлением Linux, классический механизм межсетевого экрана с контролем состояния (stateful firewall) дает сбой. Подсистема отслеживания соединений ядра Linux (nf_conntrack) идентифицирует сетевые сессии по кортежу из 5 элементов (5-tuple): IP источника, IP назначения, порт источника, порт назначения и транспортный протокол. Если Узел 1 из Клиентской сети A (10.0.0.5:52140) и Узел 2 из Клиентской сети B (10.0.0.5:52140) одновременно открывают TCP-соединение к внешнему серверу 1.1.1.1:443, Netfilter формирует идентичный ключ хеширования. Без строгой изоляции ядро ошибочно привязывает пакеты Клиента B к активной сессии Клиента A, нарушая последовательность номеров TCP, провоцируя сбросы соединений и создавая угрозу межсетевой утечки данных.
Зоны отслеживания соединений (ct zone) в ядре Linux элегантно устраняют эти коллизии непосредственно на пути обработки пакетов. Интегрируя 16-битный идентификатор зоны в ключ хеширования сессии, ядро разделяет глобальную таблицу состояний на логически изолированные сегменты без накладных расходов, характерных для множественных сетевых пространств имен (network namespaces).
Коллизии пакетов в мультиарендной среде и механизм CT Zone:

Без использования зон CT (Риск коллизий):
Клиент A: [10.0.0.5:52140 -> 1.1.1.1:443] ──┐
                                             ├──> Одинаковый хеш кортежа ──> Рассинхронизация / Сброс
Клиент B: [10.0.0.5:52140 -> 1.1.1.1:443] ──┘

С зонами Netfilter CT:
Клиент A: [10.0.0.5:52140 -> 1.1.1.1:443] + Зона 100 ──> Слот A [Состояние: ESTABLISHED]
Клиент B: [10.0.0.5:52140 -> 1.1.1.1:443] + Зона 200 ──> Слот B [Состояние: ESTABLISHED]
Природа коллизий кортежей в подсистеме Netfilter
Чтобы понять причины отказа классического отслеживания состояний при совпадающих подсетях, обратимся к внутренней логике файла net/netfilter/nf_conntrack_core.c. Когда входящий пакет достигает хука PREROUTING, Netfilter формирует каноническую структуру параметров:
struct nf_conntrack_tuple {
    struct nf_conntrack_man src;
    struct {
        union nf_inet_addr u3;
        union {
            __be16 all;
            struct { __be16 port; } tcp;
            struct { __be16 port; } udp;
        } u;
        u_int8_t protonum;
        u_int8_t dir;
    } dst;
};
Ядро вычисляет хеш полученного кортежа через алгоритмы Jenkins или SipHash для поиска нужной записи в глобальной хеш-таблице nf_conntrack_hash. При обнаружении совпадения функция resolve_normal_ct() связывает контекст сессии (struct nf_conn) с буфером пакета sk_buff.
При наличии одинаковых частных IP в разных туннелях эта процедура приводит к критическим сбоям:
- Вызов
__nf_conntrack_find_get()возвращает существующую сессию Клиента A для входящего пакета Клиента B. - Модуль отслеживания TCP в
nf_conntrack_proto_tcp.cсопоставляет порядковые номера. Поскольку независимый сетевой стек Клиента B сгенерировал собственный начальный номер последовательности (ISN), пакет выходит за пределы ожидаемого окна TCP. - Netfilter маркирует пакет как
TCP_CONNTRACK_SYN_SENTилиINVALIDи отправляет пакет сбросаTCP RST, разрывая соединение. - Трансляция сетевых адресов источника (SNAT) распределяет порты на основе конфликтующей записи, искажая обратный маршрут ответов.
Использование изолированных сетевых пространств (ip netns) решает вопрос разделения таблиц, однако запуск сотен пространств имен влечет серьезную деградацию производительности: задержки виртуальных интерфейсов veth, повышенный расход оперативной памяти и сложность администрирования централизованных политик безопасности и маршрутизации Anycast.
Архитектура зон ядра: struct nf_conntrack_zone
Концепция зон отслеживания исключает подобные компромиссы, отделяя изоляцию таблицы состояний от тяжеловесной виртуализации сетевого стека. Зона представляет собой 16-битный целочисленный идентификатор в диапазоне от 0 до 65535, привязанный к контексту пакета.
В заголовочном файле include/net/netfilter/nf_conntrack_zones.h структура зоны определена следующим образом:
struct nf_conntrack_zone {
    u16 id;
    u8 flags;
    u8 dir;
};

#define NF_CT_DEFAULT_ZONE_ID   0
#define NF_CT_ZONE_DIR_ORIG     (1 << 0)
#define NF_CT_ZONE_DIR_REPL     (1 << 1)
При активации зон Netfilter модифицирует процедуру вычисления хеша. Вместо хеширования исключительно 5 элементов кортежа ядро подмешивает 16-битный zone->id:
$$\text{Ключ хеша} = \text{hash_tuple}(\text{tuple}) \oplus \text{hash_zone}(\text{zone_id})$$
Так как идентификатор зоны внедрен непосредственно в struct nf_conntrack_tuple_hash, два пакета с абсолютно одинаковыми кортежами из Зоны 100 и Зоны 200 попадают в раздельные корзины таблицы nf_conntrack_hash. Обе сессии стабильно сосуществуют в памяти ядра без взаимных блокировок и взаимного влияния.
Структура хеш-таблицы Netfilter с разделением по зонам:

Таблица nf_conntrack_hash
├── Слот 0x3A4B: [Кортеж: 10.0.0.5:52140 -> 1.1.1.1:443 | Зона: 100] (Клиент A)
├── Слот 0x8F12: [Кортеж: 10.0.0.5:52140 -> 1.1.1.1:443 | Зона: 200] (Клиент B)
└── Слот 0xC201: [Кортеж: 192.168.1.15:49152 -> 8.8.8.8:53 | Зона: 0]   (Базовая)
Поле flags дополнительно позволяет настраивать направленные зоны с помощью флагов NF_CT_ZONE_DIR_ORIG и NF_CT_ZONE_DIR_REPL. Администратор может изолировать входящий трафик клиентского туннеля в Зоне 100, направляя ответные пакеты через централизованную систему анализа в Зоне 0.
Настройка зон соединений с помощью nftables
Для корректной работы зон идентификатор должен присваиваться на ранней стадии обработки трафика — внутри хука prerouting с приоритетом raw, до запуска стандартных механизмов отслеживания соединений.
Синтаксис утилиты nftables обеспечивает прозрачную привязку зон на основе имен интерфейсов, таблиц VRF или меток пакетов. Рассмотрим шлюз, объединяющий два туннеля WireGuard или IPsec (wg-tenant1 и wg-tenant2) с пересекающимися подсетями:
table inet vpn_firewall {
    chain raw_prerouting {
        type filter hook prerouting priority raw; policy accept;

        # Присвоение изолированных зон на основе интерфейса поступления
        iifname "wg-tenant1" ct zone set 100
        iifname "wg-tenant2" ct zone set 200
    }

    chain forward {
        type filter hook forward priority filter; policy drop;

        # Разрешение пакетов установленных соединений в рамках своей зоны
        ct state established,related accept

        # Политики пересылки для Клиента A (Зона 100)
        ct zone 100 oifname "eth0" accept

        # Политики пересылки для Клиента B (Зона 200)
        ct zone 200 oifname "eth0" accept
    }

    chain postrouting {
        type nat hook postrouting priority srcnat; policy accept;

        # Независимая трансляция SNAT для каждой клиентской зоны
        ct zone 100 oifname "eth0" masquerade
        ct zone 200 oifname "eth0" masquerade
    }
}
В представленной конфигурации Netfilter изолирует состояния до проверки правил фильтрации. При отправке пакетов во внешнюю сеть директива masquerade выделяет исходящие порты интерфейса eth0. Поскольку подсистема NAT учитывает идентификатор зоны, выделение портов происходит независимо в каждой зоне, гарантируя корректную доставку обратных пакетов в соответствующий туннель.
Для анализа активных соединений и проверки изоляции зон в операционной системе Linux применяется утилита conntrack:
# Просмотр соединений, относящихся к Зоне 100
conntrack -L -z 100

# Просмотр соединений, относящихся к Зоне 200
conntrack -L -z 200
Вывод команды подтверждает независимое обслуживание сессий с индивидуальными таймерами:
tcp 6 431999 ESTABLISHED src=10.0.0.5 dst=1.1.1.1 sport=52140 dport=443 [OFFLOAD] zone: 100
tcp 6 431999 ESTABLISHED src=10.0.0.5 dst=1.1.1.1 sport=52140 dport=443 [OFFLOAD] zone: 200
Производительность маршрутизации и оптимизация памяти ядра
Важный вопрос для системных архитекторов — снижает ли зонная сегментация пропускную способность пакетной пересылки. Нагрузочные тесты подтверждают, что зонный поиск не вносит измеримых задержек по сравнению со стандартной плоской таблицей conntrack.
Поскольку числовой идентификатор зоны напрямую включен в 64-битный ключ хеширования, вычисление корзины не требует дополнительных обращений к памяти. Цикл сравнения сессий в nf_conntrack_tuple_equal() проверяет zone->id одновременно с IP-адресами в рамках оптимизированной регистровой операции.
Сравнение архитектур изоляции по пропускной способности:
────────────────────────────────────────────────────────────────
Архитектура изоляции         Скорость пересылки   Память на клиента
────────────────────────────────────────────────────────────────
Пространства имен (netns)    1.85 Mpps            ~4.2 МБ (базовая)
Зоны conntrack (ct zone)     3.42 Mpps            0 МБ (общий пул)
Маршрутизация без состояния  3.55 Mpps            0 МБ (без сессий)
────────────────────────────────────────────────────────────────
Для оптимизации высоконагруженных шлюзов, обслуживающих сотни тысяч одновременных сессий в десятках зон, рекомендуется скорректировать параметры ядра:
# Увеличение числа корзин хеш-таблицы для снижения длины цепочек
echo 262144 > /sys/module/nf_conntrack/parameters/hashsize

# Повышение лимита одновременно отслеживаемых соединений
sysctl -w net.netfilter.nf_conntrack_max = 1048576

# Ускорение очистки неактивных сессий TCP
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_established = 86400
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_close_wait = 60
Корректный подбор hashsize удерживает среднюю глубину цепочек на уровне менее двух элементов, сохраняя алгоритмическую сложность поиска $O(1)$ даже при обслуживании сотен корпоративных клиентов с совпадающими подсетями.
Применение в защищенных корпоративных VPN-сетях
В современной сетевой инфраструктуре зоны отслеживания соединений служат основой для предотвращения утечек данных. В сочетании с технологией VRF (Virtual Routing and Forwarding) и маршрутизацией по правилам (ip rule), технология ct zone гарантирует сегментацию на 3 и 4 уровнях модели OSI:
- Разделение входящих потоков: Точки входа туннелей направляют пакеты в изолированные зоны на основе параметров интерфейса или сессии.
- Контроль сетевых периметров: Межсетевые экраны блокируют пересылку между зонами, предотвращая несанкционированное взаимодействие клиентов.
- Безопасная трансляция NAT: Механизмы NAT ядра транслируют совпадающие приватные адреса в диапазоны внешних портов без потери целостности сессий.
VPNRice использует эти оптимизации ядра в архитектуре RiceGuard. Совмещение зон отслеживания соединений Linux, криптографической защиты туннелей и встроенного контроля утечек DNS позволяет RiceGuard обеспечивать стабильное и безопасное корпоративное подключение, устраняя адресные коллизии без снижения общей скорости передачи данных.
Сетевым администраторам, управляющим инфраструктурой виртуальных частных сетей, внедрение ct zone в правилах nftables дает надежную альтернативу сложным виртуализированным схемам. Данный подход гарантирует строгое математическое разделение, экономное расходование вычислительных мощностей и надежную защиту трафика на общих шлюзах.