Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
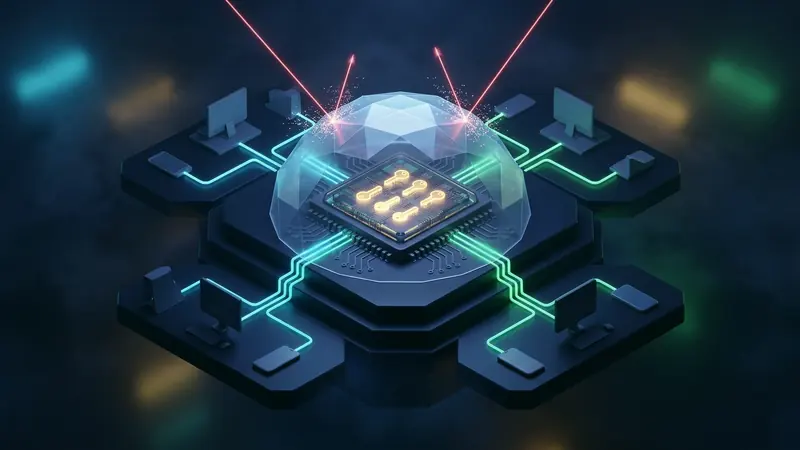
شبکه های خصوصی مجازی به عنوان خط مقدم امنیت در پایانه های کاری، گوشی های همراه و سرورهای توزیع شده عمل می کنند. با این حال، ورای استحکام محاسباتی الگوریتم های رمزنگاری، نقطه ضعفی اساسی در شیوه نگهداری کلیدهای خصوصی وجود دارد. در پیکربندی های سنتی، کلیدهای ثابت—نظیر شناسه های Curve25519 در وایرگارد یا گواهی های آی پی سک—به صورت متن ساده روی دیسک ذخیره شده یا در حافظه موقت (RAM) پردازنده سیستم بارگذاری می شوند.
چنانچه نفوذگری موفق به ارتقای سطح دسترسی شود یا بدافزارهای سارق اطلاعات را اجرا کند، مجوزهای معمولی فایل ها کارایی خود را از دست می دهند. رمزنگاری مبتنی بر سخت افزار این مدل تهدید را دگرگون می سازد. با استقرار کلیدهای محرمانه درون ماژول های امنیتی اختصاصی—نظیر تراشه های TPM 2.0، پردازنده Secure Enclave اپل و ماژول StrongBox در اندروید—اطلاعات کلید خصوصی هرگز به حافظه اصلی یا دیسک سیستم منتقل نمی شود.
آسیب پذیری های ذخیره سازی نرم افزاری کلیدهای VPN
سیستم های عامل معمولی دسترسی به فایل ها را بر پایه سطوح دسترسی کاربری مدیریت می کنند. یک فایل پیکربندی ذخیره شده روی دیسک کاملا وابسته به کنترل های نرم افزاری است. زمانی که یک بدافزار به دسترسی سطح ریشه (root یا SYSTEM) دست یابد، تمامی این حفاظ های نرم افزاری بی اثر می شوند.
بردارهای متداول حمله به کلیدهای نرم افزاری عبارتند از:
- بدافزارهای سارق اطلاعات (Infostealers): این برنامه ها درایوهای ذخیره سازی را به منظور یافتن فایل های پیکربندی، کلیدهای ارتباطی و داده های محرمانه در حافظه پردازش ها جستجو می کنند.
- حملات دسترسی مستقیم به حافظه (DMA): اتصال قطعات جانبی از طریق درگاه های سریع (مانند Thunderbolt یا PCIe) امکان بازخوانی مستقیم رم را بدون دخالت هسته سیستم عامل فراهم کرده و کلیدها را در حین ارتباط فعال استخراج می کند.
- حملات راه اندازی سرد (Cold Boot): در صورت دسترسی فیزیکی، ماندگاری بار الکتریکی در رم به مهاجم امکان می دهد تراشه حافظه را سرد کرده و با بوت در محیط دیگر، کلیدهای باقیمانده را بازیابی کند.
- سوءاستفاده از آسیب پذیری های هسته: ایرادات ناشناخته در درایورها به بدافزارها اجازه خواندن فضای حافظه و استخراج کلیدهای دائمی و موقت را می دهد.
افشای کلید خصوصی باعث می شود مهاجم خود را به عنوان کاربر مجاز جا زده و بدون جلب توجه به شبکه داخلی نفوذ کند.
ریشه های اعتماد سخت افزاری: TPM 2.0، Secure Enclave و StrongBox
برای رفع خطر خواندن اطلاعات از حافظه، پلتفرم های مدرن از میکروکنترلرهای اختصاصی برای پردازش های امنیتی بهره می برند:
- ماژول TPM 2.0: طبق استاندارد بین المللی (ISO/IEC 11889)، این قطعه یک پردازنده رمزنگاری مستقل متصل به برد اصلی یا پیاده سازی شده در فریمور پردازنده است. ماژول دارای کلید تایید دائمی، حافظه امن غیرفرار و ثبات های پیکربندی (PCR) برای ثبت مراحل بوت است.
- پردازنده امن اپل (Secure Enclave): این تراشه در معماری اختصاصی اپل، سیستمی مستقل با رام بوت امن، شتاب دهنده سخت افزاری AES و حافظه رمزگذاری شده دارد که کاملا از پردازنده اصلی جداست.
- اندروید Keystore و StrongBox: در سیستم عامل اندروید، امنیت سخت افزاری با لایه تجرید اجرا می شود. دستگاه های پیشرفته دارای تراشه StrongBox هستند که پردازنده، حافظه ایمن و مولد اعداد تصادفی مستقل فیزیکی دارد.
سازوکار جداسازی کلیدها: محاسبات بدون افشای داده های محرمانه
اصل اساسی این فناوری آن است که کلید خصوصی مستقیما داخل تراشه امنیتی ایجاد شده و به عنوان غیرقابل خروج علامت گذاری می شود.
هنگام راه اندازی کلید، سیستم عامل تنها دستور ساخت را به چیپ امنیتی می فرستد. تراشه کلید عمومی را به برنامه می دهد، اما کلید خصوصی را در فضای امن درون خود قفل می کند به گونه ای که تنها خود چیپ می تواند از آن استفاده کند.
در طول مراحل اتصال امن:
- برنامه کاربردی درخواست اعتبارسنجی یا کلید عمومی سرور مقصد را دریافت می کند.
- این داده ها از طریق واسط های استاندارد سیستم به پردازنده امن ارسال می شوند.
- چیپ امنیتی محاسبات ریاضی (مانند تولید رمز مشترک دیفی هلمن یا امضای دیجیتال) را روی سیلیکون خود انجام می دهد.
- در نهایت تنها نتیجه به دست آمده به سیستم عامل بازگردانده می شود.
به دلیل اینکه کلید خصوصی هرگز در رم یا مسیرهای داده مادربرد ظاهر نمی شود، ابزارهای پایش حافظه هیچ داده ای برای سرقت پیدا نمی کنند.
راستی آزمایی سلامت سیستم و تایید هویت پلتفرم از راه دور
قطعات امنیتی علاوه بر پردازش کلیدها، قابلیت مهمی برای معماری اعتماد صفر (Zero Trust) فراهم می سازند: تایید سلامت سیستم از راه دور.
تراشه TPM با استفاده از ثبات های PCR، تک تک مراحل بارگذاری از فریمور گرفته تا درایورهای هسته را اندازه گیری می کند. اگر بدافزاری فایل های اصلی سیستم را تغییر دهد، مقادیر ثبات ها تغییر می کند.
شبکه های ایمن از این زنجیره اعتماد بهره می برند:
- کلیدهای پلمپ شده (Sealed Keys): دسترسی به کلید شبکه می تواند وابسته به وضعیت سالم ثبات های PCR باشد. در صورت تغییر در هسته سیستم، تراشه از فعال سازی کلید خودداری می کند.
- گزارش های تاییدیه سخت افزاری: در حین برقراری اتصال، دستگاه تاییدیهای با امضای دیجیتال تراشه ارسال می کند تا سرور قبل از اجازه عبور ترافیک، از اصالت بستر اطمینان یابد.
پیوند کلیدهای سخت افزاری با پروتکل های لایه سه و WireGuard
هماهنگ سازی کلیدهای سخت افزاری با پروتکل های سبک لایه سه نیازمند تمهیدات فنی است. پروتکل WireGuard در هر اتصال از تبادل کلید روی منحنی Curve25519 استفاده می کند.
با توجه به اینکه نسخه های اولیه ماژول ها بیشتر برای الگوریتم های دیگر طراحی شده بودند، روش های نوینی به کار گرفته شده است:
- پشتیبانی مستقیم از منحنی های نوین: نسخه های جدید TPM 2.0 و Secure Enclave پردازش مستقیم منحنی های نوین مانند Ed25519 را ارائه می دهند.
- مدل های احراز هویت ترکیبی: در تراشه های قدیمی، ابتدا هویت کاربر با کلید سخت افزاری تایید شده و سپس کلیدهای موقت سریع برای انتقال داده ها در هسته ایجاد می شوند.
- تایید بیومتریک: در گوشی های هوشمند، پردازنده امن می تواند امضای ارتباط را مشروط به اسکن اثر انگشت یا چهره کاربر کند.
حفاظت پیشرفته از کلیدها در معماری شبکه VPNRice
پاسداری از داده های کاربران نیازمند رویکردی چندلایه از سطح سخت افزار فیزیکی تا رابط شبکه است. سامانه VPNRice این تدابیر حفاظتی را در تمامی پلتفرم ها به کار بسته است.
نرم افزار مستقیما با ساختارهای امنیتی سیستم عامل—مانند Keychain در مک متصل به Secure Enclave، زیرساخت ویندوز بر پایه TPM 2.0 و انبار کلید اندروید—ارتباط دارد. داده های ورود به محض پایان ارتباط به طور کامل از حافظه زدوده می شوند. با حفظ دارایی های هویتی در مرزهای امن سخت افزاری، سرویس VPNRice حریم خصوصی دستگاه های شما را حفظ می کند. دریافت VPNRice.