Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Mạng riêng ảo đóng vai trò như lá chắn an ninh tuyến đầu cho các trạm làm việc từ xa, thiết bị di động và các máy chủ phân tán. Tuy nhiên, đằng sau các thuật toán mã hóa hiện đại luôn tiềm ẩn một lỗ hổng cấu trúc nguy hiểm: nơi lưu trữ khóa riêng tư. Trong các cấu hình đường hầm thông thường, các khóa tĩnh—cho dù là khóa định danh Curve25519 của WireGuard hay chứng thư bảo mật IPsec—thường được đặt trực tiếp trên hệ thống tệp hoặc nằm dưới dạng văn bản rõ trong bộ nhớ RAM của hệ thống.
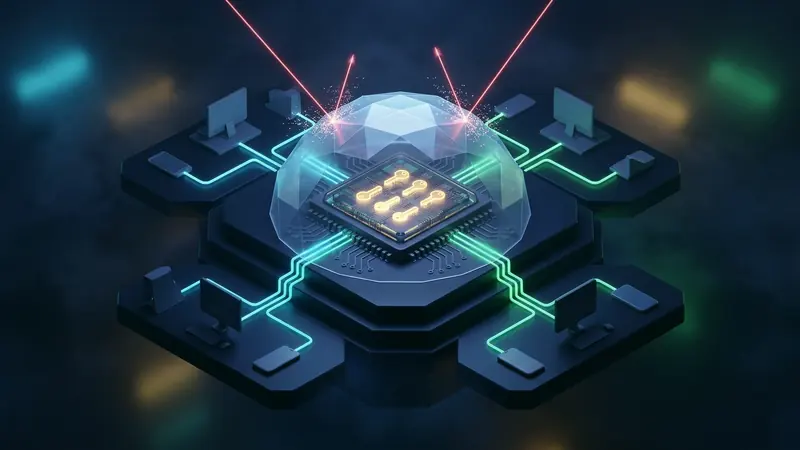
Nếu kẻ tấn công leo thang đặc quyền cục bộ, phát tán mã độc thu thập dữ liệu hoặc tiến hành trích xuất bộ nhớ vật lý, các quyền truy cập tệp thông thường sẽ mất tác dụng bảo vệ. Cơ chế mật mã gắn phần cứng đã thay đổi căn bản mô hình rủi ro này. Bằng cách neo giữ danh tính mật mã bên trong các mô-đun an ninh chuyên dụng—chẳng hạn như chip TPM 2.0, vi xử lý Apple Secure Enclave hay hệ thống Android StrongBox—ngăn xếp mạng đảm bảo rằng dữ liệu khóa thô không bao giờ rời khỏi ranh giới silicon an toàn.
Điểm yếu khi lưu trữ khóa riêng tư VPN bằng phần mềm
Kiến trúc hệ điều hành tiêu chuẩn phân quyền tiến trình dựa trên người dùng và danh sách kiểm soát truy cập (ACL). Một tệp cấu hình WireGuard lưu trong thư mục hệ thống hoặc nhánh đăng ký Windows phụ thuộc hoàn toàn vào quyền phân cấp phần mềm. Khi phần mềm độc hại giành được quyền quản trị cao nhất, những lớp phòng thủ này sẽ lập tức bị vô hiệu hóa.
Các phương thức tấn công phổ biến thường nhắm vào khóa lưu bằng phần mềm gồm có:
- Mã độc trích xuất thông tin (Infostealer): Các dòng mã độc hiện nay thường tự động quét toàn bộ ổ đĩa để tìm kiếm tệp cấu hình đường hầm, chứng chỉ cá nhân và quét các vùng nhớ tiến trình đang chứa bí mật mật mã.
- Tấn công truy cập bộ nhớ trực tiếp (DMA): Các thiết bị ngoại vi kết nối qua cổng Thunderbolt hoặc giao tiếp mở rộng có thể đọc trực tiếp bộ nhớ RAM máy tính, sao chép trạng thái phiên đang hoạt động mà không cần thông qua hệ điều hành.
- Kỹ thuật trích xuất bộ nhớ lạnh (Cold Boot): Khi thiết bị rơi vào tay đối tượng xấu, hiện tượng lưu giữ điện tích trong RAM cho phép chúng làm lạnh thanh nhớ, khởi động lại vào hệ điều hành kiểm soát riêng và quét sạch các khóa còn sót lại.
- Lỗ hổng tầng nhân hệ điều hành (Kernel Exploit): Những khiếm khuyết bảo mật trong trình điều khiển cho phép mã độc chiếm quyền đọc bộ nhớ tùy ý, trích xuất đồng thời khóa định danh tĩnh lẫn khóa phiên tạm thời.
Một khi khóa riêng tư tĩnh bị lộ, đối tượng xâm nhập có thể mạo danh thiết bị hợp lệ để thâm nhập sâu vào mạng nội bộ mà hệ thống phòng thủ rất khó phát hiện kịp thời.
Gốc tin cậy phần cứng: TPM 2.0, Secure Enclave và StrongBox
Để loại bỏ hoàn toàn nguy cơ quét bộ nhớ, các nền tảng điện toán hiện đại đã tích hợp các bộ vi điều khiển an ninh chuyên biệt để xử lý các phép tính mật mã độc lập:
- Mô-đun TPM 2.0 (Trusted Platform Module): Được tiêu chuẩn hóa bởi tổ chức Trusted Computing Group (ISO/IEC 11889), TPM 2.0 là một vi xử lý mật mã riêng biệt gắn trên bo mạch chủ hoặc tích hợp trong vi mã bảo mật của CPU. TPM chứa Khóa Xác Thực (Endorsement Key) bất biến, bộ nhớ bất biến chống can thiệp và các thanh ghi cấu hình nền tảng (PCR) ghi lại trạng thái khởi động của máy tính.
- Apple Secure Enclave (SEP): Tích hợp trực tiếp trên các vi xử lý Apple Silicon, Secure Enclave là một hệ thống vi xử lý độc lập có ROM khởi động bảo mật riêng, công cụ tăng tốc mã hóa phần cứng và bus bộ nhớ được mã hóa hoàn toàn tách biệt khỏi bộ xử lý ứng dụng chính.
- Android Keystore và StrongBox: Hệ điều hành Android áp dụng mô hình kho khóa phần cứng thông qua lớp trừu tượng phần cứng (HAL). Các dòng máy cao cấp tích hợp StrongBox—một vi điều khiển vật lý chống giả mạo riêng biệt có bộ nhớ an toàn và bộ tạo số ngẫu nhiên thực tế.
Cơ chế cô lập khóa mật mã: Xử lý mà không lộ dữ liệu thô
Nguyên lý kiến trúc cốt lõi của giải pháp mật mã gắn phần cứng là: khóa riêng tư được tạo ra trực tiếp bên trong vi xử lý an ninh và được gắn cờ cố định là không thể xuất ra ngoài.
Khi một ứng dụng khởi tạo cặp khóa bảo mật phần cứng, hệ điều hành chỉ ra lệnh cho chip an ninh tự sinh khóa. Con chip sẽ trả lại khóa công khai cho hệ thống, nhưng khóa riêng tư tương ứng sẽ bị khóa chặt vĩnh viễn trong vùng nhớ an toàn hoặc được bao bọc bởi khóa gốc phần cứng mà chỉ riêng con chip đó mới giải mã được.
Trong quá trình thiết lập bắt tay đường hầm:
- Ứng dụng nhận chuỗi thử thách mật mã hoặc khóa công khai của máy chủ từ xa.
- Hệ thống gửi dữ liệu này vào bộ đồng xử lý bảo mật thông qua giao diện lập trình cấp cao (như Microsoft CNG trên Windows, PKCS#11 trên Linux hoặc CryptoKit trên Apple).
- Con chip an ninh trực tiếp thực hiện phép toán tạo bí mật chung Diffie-Hellman hoặc ký số điện tử ngay trên bề mặt silicon.
- Con chip chỉ trả về kết quả tính toán cuối cùng cho hệ điều hành máy chủ.
Nhờ việc khóa riêng tư không bao giờ xuất hiện trên thanh RAM hay đi qua bus dữ liệu của bo mạch chủ, các công cụ quét bộ nhớ và mã độc hoàn toàn không có cơ hội chạm tới dữ liệu bí mật này.
Xác thực tính toàn vẹn hệ thống và khởi động tin cậy từ xa
Các mô-đun an ninh phần cứng còn mang lại một năng lực phòng thủ thiết yếu cho mô hình Zero Trust: xác thực tính toàn vẹn hệ thống từ xa.
Thông qua các thanh ghi PCR, chip TPM 2.0 theo dõi và băm liên tục từng giai đoạn khởi động của máy tính, từ vi mã UEFI, bộ nạp khởi động cho đến trình điều khiển hệ thống. Nếu kẻ tấn công cài đặt mã độc ẩn sâu trong hệ điều hành hoặc can thiệp vào nhân hệ thống, các giá trị băm trong thanh ghi PCR sẽ bị sai lệch.
Hạ tầng mạng doanh nghiệp tận dụng chuỗi tin cậy này để áp dụng chính sách cấp quyền chặt chẽ:
- Khóa niêm phong (Sealed Keys): Khóa riêng tư có thể được niêm phong mật mã gắn liền với trạng thái hợp lệ của các thanh ghi PCR. Nếu máy tính bị chỉnh sửa nhân hoặc tắt tính năng khởi động an toàn Secure Boot, chip an ninh sẽ từ chối mở khóa.
- Trích dẫn chứng thực (Attestation Quotes): Trong quá trình kết nối, thiết bị gửi một bản trích dẫn chứng thực có chữ ký điện tử của chip TPM. Máy chủ xác thực tính hợp lệ của phần cứng trước khi cho phép dữ liệu đi qua đường hầm.
Kết nối khóa phần cứng với WireGuard và các giao thức Layer 3
Việc tích hợp khóa phần cứng vào các giao thức tầng mạng Layer 3 gọn nhẹ đòi hỏi giải pháp thiết kế linh hoạt. Giao thức WireGuard sử dụng mẫu bắt tay Noise IK dựa trên phép toán trao đổi khóa Curve25519 cho mỗi phiên kết nối.
Do các phiên bản TPM trước đây chủ yếu tập trung vào các đường cong elip RSA và NIST P-256, kiến trúc mạng hiện đại đã áp dụng các bước tiến mới:
- Hỗ trợ thuật toán phần cứng mới: Các bản sửa đổi TPM 2.0 mới cùng Apple Secure Enclave hiện nay đã hỗ trợ trực tiếp các đường cong Edwards (như Ed25519 và Curve25519).
- Mô hình bắt tay lai ghép (Hybrid Handshake): Đối với các phần cứng chỉ hỗ trợ P-256 hoặc RSA, hệ thống sử dụng khóa phần cứng để xác thực danh tính ban đầu, sau đó tạo ra các khóa phiên ngắn hạn cho kênh truyền dữ liệu tốc độ cao tại tầng nhân.
- Ủy quyền sinh trắc học phần cứng: Trên điện thoại di động, hệ thống có thể yêu cầu xác thực vân tay hoặc khuôn mặt trước khi cho phép chip an ninh thực hiện phép toán ký khóa bắt tay.
Bảo vệ khóa chuyên sâu trong kiến trúc VPNRice
Bảo vệ danh tính số của người dùng đòi hỏi các biện pháp an ninh đồng bộ từ phần cứng vật lý đến các tầng kết nối mạng. VPNRice áp dụng nguyên tắc phòng thủ đa chiều trên mọi nền tảng thiết bị.
Ứng dụng kết nối trực tiếp với các khung bảo mật của hệ điều hành—sử dụng Keychain liên kết Secure Enclave trên macOS, Windows CNG dựa trên TPM 2.0 và kho khóa phần cứng trên Android. Các dữ liệu xác thực phiên làm việc được bảo vệ nghiêm ngặt và lập tức xóa sạch khỏi bộ nhớ ngay khi phiên kết thúc. Việc cô lập tài sản danh tính trong ranh giới an toàn giúp VPNRice duy trì sự riêng tư và bảo vệ thiết bị của bạn trước các rủi ro đánh cắp dữ liệu. Tải VPNRice.