Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
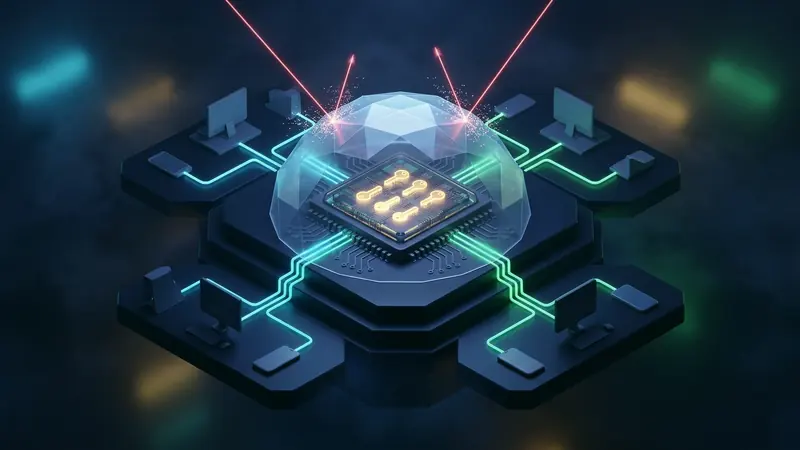
تشكل الشبكات الافتراضية الخاصة خط الدفاع الأول لحماية محطات العمل والهواتف الذكية والخوادم الموزعة. ورغم التطور الرياضي للخوارزميات الحديثة، فإن هناك نقطة ضعف هيكلية قد تقوض هذه المنظومة: طريقة حفظ المفاتيح الخاصة. ففي بيئات العمل المعتادة، تحفظ المفاتيح الثابتة—مثل مفاتيح الهوية Curve25519 في WireGuard أو شهادات IPsec—مباشرة على وسائط التخزين أو تبقى بوضوح تام داخل ذاكرة الوصول العشوائي (RAM).
وإذا تمكن المهاجم من تصعيد صلاحياته على الجهاز أو تشغيل برمجيات خبيثة لجمع البيانات، فإن القيود البرمجية للملفات تفقد قيمتها الوقائية فورا. يقدم التشفير المعتمد على العتاد تحولا جذريا في هذا النموذج الأمني. فمن خلال تثبيت الهوية الرقمية داخل وحدات أمان معزولة—مثل رقاقات TPM 2.0 ومعالجات Apple Secure Enclave ومنظومات Android StrongBox—تضمن بنية الشبكة عدم وصول المفاتيح السرية إلى الذاكرة العامة إطلاقا.
نقاط الضعف في التخزين البرمجي للمفاتيح الخاصة لشبكات VPN
تعتمد أنظمة التشغيل التقليدية على قوائم التحكم بالوصول (ACL) لتنظيم الصلاحيات. وملف الإعدادات المخزن في مسار النظام يخضع كليا لحماية البرمجيات. وعندما تنجح برمجية خبيثة في الوصول إلى صلاحيات الجذر (root أو SYSTEM)، تسقط هذه الحواجز في الحال.
تتضمن أساليب الهجوم الشائعة على المفاتيح البرمجية:
- برمجيات سرقة البيانات (Infostealers): برامج خبيثة تفحص وحدات التخزين بانتظام للبحث عن ملفات الإعدادات والشهادات والبيانات الحساسة في ذاكرة التطبيقات النشطة.
- هجمات الوصول المباشر للذاكرة (DMA): توصيل ملحقات خارجية عبر المنافذ السريعة (مثل Thunderbolt أو PCIe) يمكنها قراءة محتويات ذاكرة RAM مباشرة وتجاوز حماية النواة، مما يسمح بنسخ المفاتيح أثناء جلسة الاتصال.
- هجمات الإقلاع البارد (Cold Boot): عند الاستحواذ الفعلي على الجهاز، تتيح الخصائص الفيزيائية لذاكرة RAM تبريد الرقاقات وإعادة تشغيل الحاسوب في بيئة خاصة لاستخراج المفاتيح المتبقية.
- ثغرات نواة نظام التشغيل: العيوب البرمجية في برامج التشغيل تمنح البرمجيات الخبيثة صلاحية قراءة مساحات الذاكرة، مما يكشف المفاتيح الدائمة ومفاتيح الجلسات المؤقتة على حد سواء.
وعند تسريب المفتاح الخاص الثابت، يستطيع المهاجم انتحال صفة الجهاز الشرعي والوصول إلى موارد الشبكة الداخلية دون إثارة الشكوك.
جذور الثقة العتادية: TPM 2.0 و Secure Enclave و StrongBox
لإبطال خطر استخراج البيانات من الذاكرة، زودت الحواسيب الحديثة بمعالجات أمنية دقيقة مصممة حصريا لتنفيذ العمليات التشفيرية في بيئة مغلقة:
- وحدة TPM 2.0 (وحدة المنصة الموثوقة): معيار دولي طورته مجموعة Trusted Computing Group (المعيار ISO/IEC 11889). وتكون الرقاقة مثبتة على اللوحة الأم أو مدمجة ضمن البرمجيات الثابتة للمعالج (fTPM). تحتوي الوحدة على مفتاح المصادقة الدائم (Endorsement Key)، وذاكرة آمنة غير قابلة للتعديل، وسجلات تكوين المنصة (PCR).
- معالج Apple Secure Enclave (SEP): نظام تشفير متكامل مدمج داخل رقاقات آبل، يمتلك ذاكرة إقلاع خاصة به، ووحدة معالجة مستقلة لتشفير AES، ومسار ذاكرة مشفر معزول فيزيائيا عن المعالج الرئيسي.
- نظام Android Keystore و StrongBox: تطبق بيئة أندرويد الحماية عبر طبقة التجريد العتادية (HAL). وتضم الأجهزة المتقدمة شريحة StrongBox Keymaster المستقلة التي تحتوي على معالج مخصص وذاكرة محمية ومولد عتادي للأرقام العشوائية.
آلية العزل التشفيري: المعالجة دون الكشف عن البيانات الأصلية
يرتكز العزل العتادي على مبدأ تقني صارم: توليد المفتاح الخاص داخل رقاقة الأمان حصريا مع تمييزه بأنه غير قابل للتصدير أو النقل للخارج.
عند إنشاء الاتصال، يأمر نظام التشغيل شريحة الأمان بتوليد زوج المفاتيح داخليا. فتعيد الرقاقة المفتاح العام للتعامل مع الشبكة، بينما يبقى المفتاح الخاص مغلقا في الذاكرة الحصينة أو مشفرا بمفتاح عتادي لا تملكه إلا الرقاقة ذاتها.
وأثناء مرحلة المصافحة الرقمية:
- يستقبل التطبيق التحدي التشفيري أو المفتاح العام للخادم البعيد.
- يرسل النظام هذه البيانات إلى المعالج الأمني عبر واجهات برمجية قياسية (مثل Microsoft CNG في ويندوز، أو PKCS#11 في لينكس، أو CryptoKit في أجهزة آبل).
- ينجز المعالج الأمني الحسابات الرياضية (مثل اشتقاق سر ديفي-هيلمان المشترك أو التوقيع الرقمي) مباشرة داخل السيليكون.
- تقتصر النتيجة المعادة إلى نظام التشغيل على ناتج العملية الحسابية فقط.
ونظرا لأن المفتاح الخاص لا يمر بذاكرة RAM أو مسارات النقل العامة، فإن أدوات الفحص وبرمجيات التجسس تفقد أي فرصة للعثور عليه.
التحقق من سلامة المنصة والمصادقة عن بُعد
توفر المعالجات الأمنية ميزة محورية لمنظومة انعدام الثقة (Zero Trust): المصادقة على سلامة البيئة التشغيلية عن بُعد.
عبر سجلات PCR، تقيس رقاقة TPM 2.0 كل مرحلة من مراحل تشغيل الحاسوب، بدءا من البرمجيات الثابتة وحتى برامج تشغيل النواة. ولو نجحت برمجية خبيثة في تعديل النواة، فإن قيم البصمات في السجلات ستتغير فورا.
تستغل الشبكات المحمية هذه السلسلة من الثقة:
- المفاتيح المختومة (Sealed Keys): ربط استخدام المفتاح الخاص بحالة سجلات PCR الصحيحة. فإذا طرأ أي تغيير على النواة، ترفض الشريحة إتاحة استخدام المفتاح.
- تقارير المصادقة العتادية: يرسل الجهاز وثيقة موقعة رقميا بواسطة مفتاح المصادقة في الرقاقة، فيتحقق خادم الشبكة من سلامة النظام قبل فتح المسار لمرور البيانات.
دمج المفاتيح العتادية مع WireGuard وبروتوكولات الطبقة الثالثة
تتطلب مواءمة المفاتيح العتادية مع بروتوكولات الطبقة الثالثة الخفيفة حلولا برمجية مرنة. يعتمد بروتوكول WireGuard على نمط Noise IK الذي يفرض تبادل المفاتيح وفق منحنى Curve25519 عند كل جلسة.
ولأن الإصدارات المبكرة من الرقاقات ركزت على خوارزميات RSA ومنحنيات NIST P-256، فقد اعتمدت الأنظمة الحديثة حلولا متقدمة:
- دعم المنحنيات الحديثة عتاديا: تدعم التحديثات الجديدة لرقاقات TPM 2.0 ومعالجات Secure Enclave العمليات المباشرة على منحنيات Edwards ومنها Ed25519 و Curve25519.
- نماذج المصادقة الهجينة: في الأجهزة القديمة، يتم إثبات الهوية أولا باستخدام مفتاح عتادي P-256، ثم يتم توليد مفاتيح جلسة قصيرة العمر لتمرير الحزم بسرعة فائقة عبر نواة النظام.
- التفويض عبر القياسات الحيوية: يمكن اشتراط بصمة الإصبع أو الوجه قبل أن يصرح المعالج الأمني بتوقيع حزم المصافحة.
تعزيز أمان المفاتيح الرقمية ضمن بنية VPNRice
تستوجب حماية البيانات الشخصية نهجا متكاملا يبدأ من مستوى الرقاقة الفيزيائية وصولا إلى منافذ الشبكة. يطبق تطبيق VPNRice هذه المبادئ الدفاعية عبر كافة منصات التشغيل.
يتكامل التطبيق مع طبقات الحماية الأصلية للأنظمة—باستخدام Keychain المدعوم بـ Secure Enclave في macOS، ومنظومة Windows CNG المعتمدة على TPM 2.0، ومخزن المفاتيح العتادي في أندرويد. ويتم إتلاف بيانات الجلسة المؤقتة ومسحها من الذاكرة فور انتهاء الاتصال. وعبر حصر الأصول الحساسة داخل حدود السيليكون الموثوقة، يحافظ VPNRice على خصوصية بياناتك وسلامة أجهزتك في كل الأوقات. تحميل VPNRice.