Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Виртуальные частные сети выступают первичным контуром безопасности для удаленных рабочих мест, мобильных терминалов и распределенных серверных узлов. Однако за математической стойкостью современных шифров нередко скрывается фундаментальная уязвимость архитектурного уровня: хранение закрытых ключей. В стандартных конфигурациях приватные статические ключи—будь то идентификаторы Curve25519 в WireGuard или сертификаты IPsec—записываются прямо на файловую систему или хранятся в открытом виде в оперативной памяти (ОЗУ).
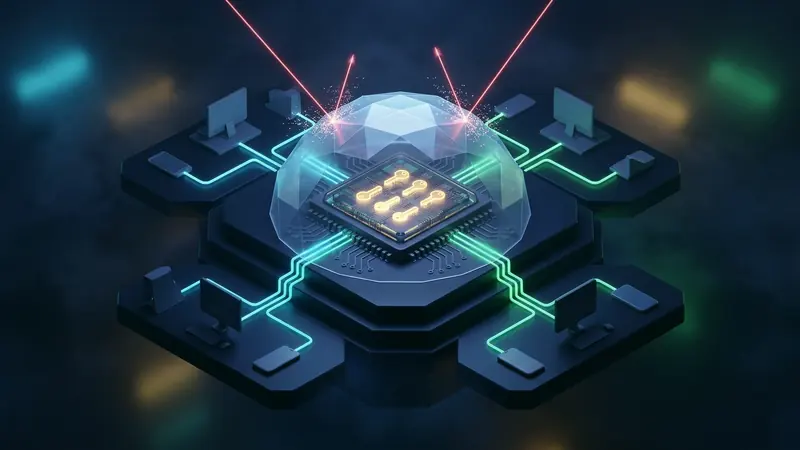
Если вредоносное ПО повышает системные привилегии или злоумышленник получает физический доступ к устройству, стандартные файловые разрешения перестают защищать данные. Аппаратная криптография кардинально меняет эту модель безопасности. Благодаря изоляции ключей внутри доверенных модулей—таких как микросхемы TPM 2.0, сопроцессоры Apple Secure Enclave и чипы Android StrongBox—секретные криптографические материалы никогда не попадают в общее адресное пространство операционной системы.
Уязвимость программного хранения приватных ключей VPN
Традиционная модель операционной системы распределяет права на основе списков контроля доступа (ACL). Конфигурационный файл туннеля, размещенный в системном каталоге или реестре Windows, защищен лишь программными барьерами. Когда вредоносная программа получает права суперпользователя (root или SYSTEM), эти барьеры полностью обесцениваются.
Основные каналы компрометации программных ключей включают:
- Программы-стилеры (Infostealers): Современные семейства вредоносного кода целенаправленно сканируют жесткие диски в поисках файлов конфигураций, сертификатов и дампов памяти рабочих процессов.
- Атаки прямого доступа к памяти (DMA): Подключение периферийных устройств через скоростные порты (Thunderbolt, PCIe) позволяет считывать содержимое оперативной памяти напрямую, минуя ядро операционной системы, извлекая ключи прямо во время активного сеанса связи.
- Атаки методом холодной перезагрузки (Cold Boot): При физической утрате устройства остаточный заряд ячеек памяти позволяет охладить модули ОЗУ, перезагрузить систему в контролируемую среду и считать сохраненные ключи.
- Уязвимости ядра операционной системы: Ошибки нулевого дня в системных драйверах дают возможность считывать любые участки оперативной памяти, раскрывая как долгосрочные идентификаторы, так и временные сессионные ключи.
Компрометация статического приватного ключа опасна тем, что происходит незаметно: атакующий получает возможность аутентифицироваться под видом легитимного клиента и перехватывать доступ к корпоративной сети.
Аппаратные корни доверия: TPM 2.0, Secure Enclave и StrongBox
Чтобы устранить опасность извлечения ключей из памяти, современные аппаратные платформы оснащаются специализированными микроконтроллерами безопасности:
- Модуль TPM 2.0 (Trusted Platform Module): Разработанный консорциумом Trusted Computing Group (стандарт ISO/IEC 11889), чип TPM представляет собой выделенный криптографический процессор на системной плате либо защищенный микрокод процессора (fTPM). Модуль содержит неизменяемый ключ подтверждения (Endorsement Key), защищенную память и регистры конфигурации платформы (PCR).
- Apple Secure Enclave (SEP): Интегрированный в фирменные чипы Apple, этот сопроцессор функционирует как изолированная система со своим безопасным загрузочным ПЗУ, аппаратным ускорителем AES и собственной шифрованной памятью, физически отделенной от основного процессора.
- Android Keystore и StrongBox: В экосистеме Android аппаратная защита реализуется через слой HAL. Флагманские устройства комплектуются аппаратным модулем StrongBox Keymaster—отдельным защищенным микроконтроллером со своей памятью и физическим генератором случайных чисел.
Механизм изоляции ключей: вычисления без раскрытия секрета
Главный архитектурный принцип аппаратной защиты заключается в том, что закрытый ключ создается непосредственно внутри защищенной микросхемы и помечается как неэкспортируемый.
Когда VPN-клиент инициирует создание ключевой пары, операционная система лишь передает команду чипу безопасности. Модуль возвращает открытый ключ для передачи серверу, а секретный закрытый ключ надежно запечатывается во внутренней энергонезависимой памяти или шифруется аппаратным мастер-ключом чипа.
При выполнении криптографического рукопожатия:
- Программный клиент получает проверочный запрос или открытый ключ удаленного сервера.
- Запрос направляется в защищенный сопроцессор через стандартные интерфейсы (Microsoft CNG в Windows, PKCS#11 в Linux или CryptoKit на устройствах Apple).
- Сопроцессор производит математические операции (вычисление общего секрета Диффи-Хеллмана или создание цифровой подписи) непосредственно на кремниевом кристалле.
- Операционная система получает только готовый результат операции.
Поскольку закрытый ключ ни на миллисекунду не появляется в ОЗУ хоста или на системной шине, сканеры памяти и вредоносные утилиты лишаются возможности перехватить криптографический секрет.
Проверка целостности платформы и удаленная аттестация
Аппаратные модули безопасности обеспечивают критически важный компонент архитектуры нулевого доверия (Zero Trust)—удаленную аттестацию платформы.
Через регистры PCR модуль TPM последовательно вычисляет контрольные суммы компонентов на этапе запуска: прошивки UEFI, загрузчика, ядра и критических драйверов. Если на устройстве установлен руткит или модифицированы модули ядра, значения PCR не совпадут с эталонными.
Сетевая инфраструктура использует эту цепочку доверия для избирательного допуска:
- Запечатанные ключи (Sealed Keys): Доступ к приватному ключу VPN может быть привязан к корректным показателям регистров PCR. Если ядро изменено, модуль безопасности блокирует доступ к ключу.
- Аттестационные отчеты (Attestation Quotes): При подключении к сети клиент отправляет серверу отчет, подписанный аппаратным ключом аттестации. Шлюз проверяет подлинность окружения перед открытием сетевого доступа.
Интеграция аппаратных ключей с WireGuard и сетевыми протоколами
Адаптация аппаратных ключей к протоколам третьего уровня требует продуманных инженерных решений. Протокол WireGuard опирается на схему Noise IK с обязательным обменом ключами на кривой Curve25519 при каждом рукопожатии.
Поскольку ранние версии чипов TPM проектировались преимущественно под алгоритмы RSA и эллиптические кривые NIST P-256, современный стек туннелирования использует следующие подходы:
- Расширение поддержки алгоритмов: Актуальные ревизии TPM 2.0 и Apple Secure Enclave обеспечивают нативную аппаратную поддержку кривых Edwards (включая Ed25519 и Curve25519).
- Гибридные схемы аутентификации: При отсутствии прямой поддержки кривой Curve25519 система использует аппаратный ключ P-256 или RSA для начальной взаимной аутентификации, после чего генерирует кратковременные ключи сессии для высокоскоростного сетевого драйвера ядра.
- Аппаратная биометрическая защита: На смартфонах чип безопасности может требовать биометрического подтверждения (Touch ID, Face ID) перед выполнением криптографической операции.
Защита криптографических данных в архитектуре VPNRice
Защита персональных и корпоративных данных требует скоординированных мер безопасности от микросхемы устройства до сетевых протоколов. VPNRice использует эшелонированный подход к безопасности на всех поддерживаемых платформах.
Приложение напрямую взаимодействует с системными средами безопасности—хранилищем Keychain с поддержкой Secure Enclave на macOS, криптографической платформой Windows CNG на базе TPM 2.0 и защищенным модулем Keystore на Android. Все сессионные учетные данные изолируются и немедленно стираются из памяти при завершении работы. Надежная аппаратная изоляция позволяет VPNRice гарантировать целостность соединений и защиту конфиденциальности на каждом подключенном устройстве. Скачать VPNRice.