Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
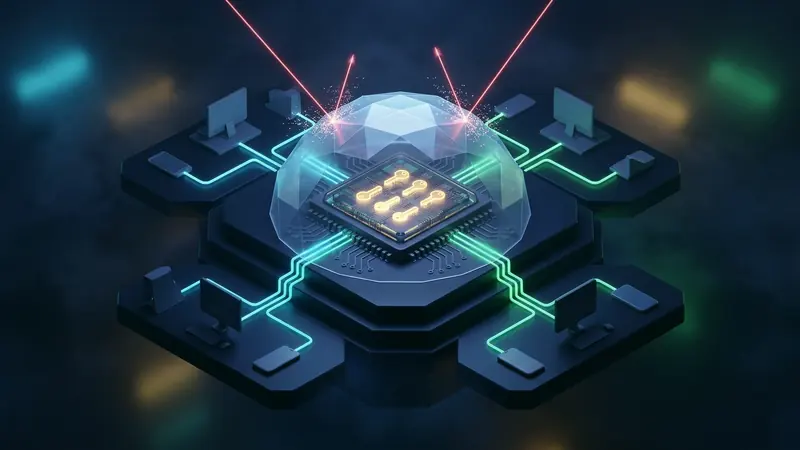
虚拟专用网络构成了远程办公终端、移动设备与分布式企业节点的第一道安全防线。然而,在现代高强度加密算法的数学掩护下,往往存在一个容易被忽视的底层结构性弱点:私钥的存储形式。在常规的网络隧道部署中,静态私钥——无论是 WireGuard 的 Curve25519 身份密钥还是 IPsec 的私有凭证——通常以明文形式直接存放在磁盘文件系统或留在易失性系统内存(RAM)中。
一旦攻击者获得本地系统提权、部署了信息窃取木马,或者实施物理内存提取,单纯依赖操作系统的文件访问控制权限将失去防护效力。硬件绑定密码学彻底重塑了这种防御模型。通过将数字身份根植在专用的硬件安全模块内——例如 TPM 2.0 芯片、Apple Secure Enclave 安全隔区以及 Android StrongBox——系统可确保原始私钥数据完全不暴露于通用内存和磁盘介质中。
软件化存储 VPN 私钥的安全隐患与攻击面
通用操作系统的安全机制依赖用户角色与访问控制列表(ACL)。存储在系统目录或注册表中的网络配置文件,其防护等级完全受制于操作系统的权限设计。当恶意软件获取管理员权限(如 root 或 SYSTEM)后,这些软件防线便不复存在。
常见的针对软件私钥的攻击手段包括:
- 信息窃取程序(Infostealer): 现代窃密木马会自动扫描全盘以定位隧道配置文件、数字证书,并抓取承载网络进程的内存区域。
- 直接内存访问(DMA)漏洞: 通过高速外部总线(如 Thunderbolt、PCIe)接入的外设,能够在不经内核许可的情况下直接读取系统内存,在隧道建立期间提取密钥信息。
- 冷启动攻击(Cold Boot): 当设备物理丢失时,利用内存电荷短暂留存的物理特性,攻击者通过冷却内存芯片并引导至外部环境,能够将残存的密钥完整读取。
- 操作系统内核提权攻击: 内核驱动层中的未知漏洞赋予恶意软件任意读取物理内存的能力,直接暴露静态身份密钥及会话衍生密钥。
一旦静态私钥外泄,攻击者就可以长期冒充合法受信任终端,在受控网络内自由穿行且极难被常规监测手段识别。
硬件信任根体系:TPM 2.0、安全隔区与 StrongBox
为了从物理层面阻断内存刮取威胁,现代终端设备引入了专用于执行独立密码学运算的微型安全协处理器:
- TPM 2.0(可信平台模块): 由可信计算组织(TCG)制定的工业标准(ISO/IEC 11889),TPM 芯片作为焊接在主板上的独立加密芯片,或作为 CPU 内建的固件模块(fTPM)运行。它包含不可篡改的背书密钥(Endorsement Key)、安全非易失存储空间以及记录系统启动测量值的平台配置寄存器(PCR)。
- Apple Secure Enclave(安全隔区): 深度集成于 Apple Silicon 架构芯片内,拥有独立的专属安全引导 ROM、硬件 AES 运算引擎及物理隔离的加密内存总线,与主应用处理器完全物理隔绝。
- Android Keystore 与 StrongBox: Android 系统通过硬件抽象层(HAL)接入密码存储。高端移动设备配备独立的 StrongBox 芯片,内置独立的 CPU 运算核心、受保护存储器及硬件真随机数发生器。
密钥硬件隔离机制:芯片内执行而不泄露原始数据
硬件绑定密码学的精髓在于:私钥从生成到使用的整个生命周期完全限制在受保护的芯片内部,并被设定为不可导出状态。
当客户端应用程序创建硬件凭证时,系统仅向安全芯片发送生成指令。芯片在硬件内部计算出公私钥对,并将公钥交还给系统,而私钥则被牢牢锁定在安全硬件存储区内,或使用芯片根密钥进行封装。
在网络隧道握手阶段:
- 应用程序接收远端服务器发送的验证挑战或临时对端公钥。
- 系统调用底层安全接口(如 Windows CNG、Linux PKCS#11 或 Apple CryptoKit)将外部公钥送入安全协处理器。
- 安全芯片在物理硅片内完成椭圆曲线 Diffie-Hellman(ECDH)协商或数字签名操作。
- 芯片最终仅将计算得出的握手结果返回给操作系统。
由于私钥全程不经过系统总线和内存单元,任何基于内存提取的恶意工具均无法触及核心机密。
远程平台度量证明与安全引导状态验证
硬件安全芯片为零信任(Zero Trust)网络准入提供了至关重要的能力:系统完整性远程度量证明。
利用 PCR 寄存器,TPM 2.0 能够对引导过程中的每一个环节进行单向哈希链式度量,覆盖 UEFI 固件、系统引导器、内核及核心驱动。若设备存在隐蔽的内核级木马,度量计算值就会发生偏移。
企业网络据此构建严格的准入机制:
- 密闭存储(Sealed Storage): 将网络私钥与特定的 PCR 寄存器指纹紧密捆绑。若设备启动环境被篡改,芯片会自动拒绝调用私钥。
- 度量证明报价(Attestation Quotes): 在接入网络时,客户端提交由 TPM 芯片私钥签名的硬件度量凭证。网关核实设备运行环境完好后才开放网络数据通道。
硬件密钥与 WireGuard 及现代三层隧道的协同集成
将硬件级保护引入高效率的第 3 层隧道协议需要精细的架构适配。WireGuard 依赖 Noise IK 协议框架,在每次握手时均需要调用 Curve25519 进行密钥交换。
早期 TPM 芯片多针对 RSA 及 NIST P-256 曲线设计,现代实现采取了更具前瞻性的方案:
- 原生现代曲线支持: 最新的 TPM 2.0 规范与 Apple Secure Enclave 已经加入对 Edwards 曲线(如 Ed25519 和 Curve25519)的物理指令级支持。
- 混合身份认证模式: 对于早期硬件,系统可利用 TPM 芯片内的 P-256 或 RSA 证书完成初始节点强认证,随后在内核层派生短寿命的临时会话密钥处理高速报文转发。
- 生物识别硬件联动: 移动设备可将密钥调用与指纹或面容识别绑定,仅在通过本地生物识别验证后才授权芯片进行单次签名运算。
VPNRice 架构中的端到端硬件防护体系
在复杂的威胁环境中保护数字身份,必须贯彻从物理硬件到传输网络的纵深防御理念。VPNRice 将这些严密的设计规范注入全平台客户端架构中。
客户端与主流操作系统的核心安全组件无缝衔接——全面调用 macOS Secure Enclave、Windows TPM 2.0 框架以及 Android 硬件密钥库。所有会话认证凭据在内存中受到严密隔离,并在断开后即刻执行内存安全覆写。通过将身份核心锁定在硬件信任边界之内,VPNRice 全方位保障网络隐私与通信安全。获取 VPNRice。