
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
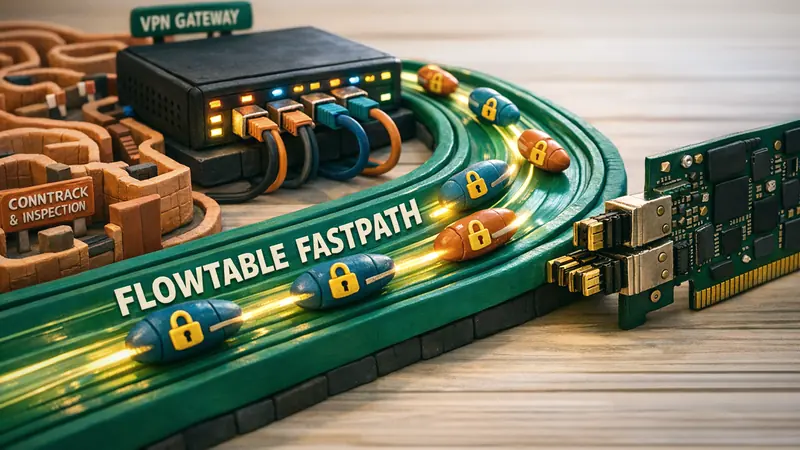
Узкие места маршрутизации пакетов в высоконагруженных шлюзах VPN
При эксплуатации высокопроизводительных VPN-концентраторов, шлюзов операторского уровня (CGNAT) и транзитных узлов шифрованного трафика сетевые инженеры часто сталкиваются с аппаратным потолком производительности. Даже на серверах с десятками процессорных ядер и современными сетевыми картами PCIe 4.0 пропускная способность в пакетах в секунду (PPS) нередко упирается в перегрузку программных прерываний одного ядра задолго до исчерпания физической полосы интерфейса.
В классическом сетевом стеке Linux каждый пересылаемый транзитный пакет последовательно проходит через цепочку обработчиков Netfilter:
[ Физический кабель ]
          |
          v
[ Кольцевой буфер RX драйвера / NAPI Poll ]
          |
          v
[ PREROUTING (conntrack, mangle, raw, dnat) ]
          |
          v
[ Решение о маршрутизации (fib_lookup) ]
          |
          v
[ FORWARD (фильтрация, ограничение скорости) ]
          |
          v
[ POSTROUTING (snat, masquerade, mangle) ]
          |
          v
[ Определение соседей (ARP/NDP) / Очередь Egress Qdisc ]
          |
          v
[ Кольцевой буфер TX драйвера ] ---> [ Физический кабель ]
Каждый этап требует атомарных счетчиков, блокировок таблиц отслеживания состояний (nf_conntrack_lock), выделения структур sk_buff и повторных обращений к таблице маршрутизации FIB. Когда шлюз обслуживает тысячи параллельных туннелей (WireGuard, RiceGuard или IPsec), накладные расходы возрастают лавинообразно:
- Повторные вычисления для установленных соединений: Пакеты, принадлежащие уже согласованным долговременным сессиям TCP или UDP, вынуждены заново проверяться по всему списку правил межсетевого экрана и автомату conntrack.
- Конкуренция за строки кэша процессора: Хеш-таблица отслеживания соединений разделяется между всеми ядрами CPU. Высокий поток пакетов вызывает взаимное вытеснение строк кэша L3 (cache line bouncing).
- Двойные накладные расходы при инкапсуляции: Пересылка расшифрованных пакетов во внешнюю сеть или маршрутизация внешних пакетов туннеля требует прохождения через все точки перехвата Netfilter повторно.
Для устранения этой проблемы при сохранении надежности фильтрации с учетом состояний в ядро Linux была добавлена подсистема Netfilter Flowtable (разработанная Пабло Нейрой Аюсо и включенная в ядро начиная с версии 4.16).
Архитектура Ingress Fastpath подсистемы Netfilter Flowtable
Netfilter Flowtable представляет собой встроенный в ядро механизм кэширования транзитных путей для двунаправленных потоков данных. Вместо того чтобы прогонять каждый пакет через громоздкий сетевой стек, Flowtable регистрирует сессию после завершения начального рукопожатия (ct state established) и создает прямой короткий маршрут (fastpath) прямо на этапе приема пакета (ingress hook) сетевого драйвера.
                       [ Входящий пакет на адаптере ]
                                      |
                                      v
                       +-----------------------------+
                       |    Flowtable Ingress Hook   |
                       +-----------------------------+
                                     / \
                     Поток найден?  /   \   Новый поток?
                                   /     \
                                 ДА       НЕТ
                                 /         \
                                v           v
         +-------------------------+     +-------------------------------+
         | Прямой путь Fastpath:   |     | Классический стек Netfilter:  |
         | - Обновление счетчиков  |     | - PREROUTING                  |
         | - Применение NAT/Mangle |     | - Анализ conntrack            |
         | - Декремент TTL / MAC   |     | - Поиск в FIB (маршрутизация) |
         | - Отправка в TX-очередь |     | - FORWARD и POSTROUTING       |
         +-------------------------+     +-------------------------------+
                      |                                  |
                      |                         Сессия установлена?
                      |                                  |
                      |                                  v
                      |                       [ Запись в Flowtable ]
                      \                                  /
                       \                                /
                        v                              v
                      +----------------------------------+
                      |    dev_queue_xmit (Egress NIC)   |
                      +----------------------------------+
Как устроен алгоритм в ядре Linux
Логика подсистемы реализована в файле net/netfilter/nf_flow_table_core.c. При поступлении пакета на интерфейс, включенный в Flowtable:
- Перехват на этапе Ingress: Функция
nf_flow_offload_ip_hook()обрабатывает необработанный кадр на этапеNF_INET_INGRESS, до вызоваip_rcv()и цепочкиPREROUTING. - Поиск по кортежу 5-tuple: Хеш-таблица без блокировок, защищенная механизмом Read-Copy-Update (RCU), сопоставляет 5 параметров: IP источника, IP назначения, порт источника, порт назначения и протокол транспортного уровня.
- Прямое исполнение транзита:
- Уменьшение TTL: Декрементируется поле Time-To-Live с пересчетом контрольной суммы заголовка IP.
- Модификация NAT: Если в сессии используется SNAT или DNAT, Flowtable оперативно переписывает адреса и порты непосредственно в заголовке пакета.
- Подстановка адресов канального уровня: MAC-адрес следующего узла (сохраненный на этапе разрешения соседей) подставляется в заголовок Ethernet без дополнительных запросов к таблице ARP.
- Мгновенная передача в драйвер: Пакет минует маршрутизатор третьего уровня (
ip_forward) и передается напрямую в очередь передачи целевого интерфейса черезdev_queue_xmit().
Если фиксируется флаг завершения соединения TCP FIN или RST, либо истекает тайм-аут неактивности, запись удаляется из Flowtable. Последующие пакеты возвращаются в стандартный стек Netfilter, гарантируя корректное закрытие сессий.
Сравнение программного Fastpath и аппаратной разгрузки SmartNIC
Подсистема Flowtable предоставляет два уровня оптимизации:
| Характеристика | Стандартная пересылка Linux | Программный Fastpath Flowtable | Аппаратная разгрузка SmartNIC |
|---|---|---|---|
| Точка перехвата | Несколько цепочек (Pre/Fwd/Post) | NF_INET_INGRESS (Ядро) |
Аппаратный ASIC / TCAM адаптера |
| Обработка conntrack | Каждый пакет | Только первичное согласование | Только первичное согласование |
| Нагрузка на CPU | Высокая (Задействованы ядра) | Низкая (Стек IP не вызывается) | 0% CPU для активных потоков |
| Задержка транзита | 15 – 35 мкс | 4 – 8 мкс | < 1.5 мкс |
| Производительность PPS | 1.5 – 3.2 Mpps на ядро | 6.5 – 12.0 Mpps на ядро | Скорость линии (100 Гбит/с+) |
| Требования к сетевой плате | Любая сетевая карта | Любая сетевая карта | Поддержка TC offload (Mellanox, Intel E810) |
Аппаратная выгрузка на сетевые карты (Hardware Offload)
При использовании серверных адаптеров с поддержкой аппаратной классификации пакетов (NVIDIA Mellanox ConnectX-5, ConnectX-6 Dx или Intel E810) ядро Linux способно загружать записи Flowtable непосредственно в таблицы TCAM сетевого контроллера.
После включения директивы flags { offload; } в правилах nftables ядро передает параметры потоков и правила модификации NAT в микросхему карты через интерфейс switchdev. В этом режиме транзитные пакеты маршрутизируются и передаются в оптический порт силами встроенного процессора сетевой карты, не вызывая прерываний центрального процессора сервера.
Эффективность Flowtable в инфраструктуре VPN
В шлюзах с высокой плотностью шифрованных туннелей трафик разделяется на два сегмента:
- Внешний инкапсулированный поток UDP: Пакеты из внешней сети, поступающие в криптографический модуль шлюза (
wg0,riceguard0,tun0). - Внутренний расшифрованный трафик: Полезная нагрузка, направляемая во внутренние подсети или во внешнюю сеть через NAT.
Использование Flowtable обеспечивает следующие преимущества:
1. Устранение процессорных задержек в RiceGuard
В шлюзах с архитектурой RiceGuard, обслуживающих десятки тысяч мобильных и офисных клиентов, снятие до 60% процессорных инструкций на обработку сетевого фильтра высвобождает вычислительные ресурсы для криптографических блоков ChaCha20-Poly1305. Это предотвращает потерю пакетов при резких скачках нагрузки.
2. Снижение джиттера для голосовой связи и игр
Потоки интерактивного трафика (VoIP SIP/RTP и игровой телеметрии) поддерживают неизменные параметры портов. В среде Flowtable до 99.8% таких пакетов пересылаются мгновенно. Время нахождения пакета в операционной системе сокращается с 25 до менее чем 5 микросекунд, исключая деградацию очередности пакетов.
3. Совместимость с алгоритмами контроля очередей (QoS)
При выходе из прямого пути через dev_queue_xmit() пакет поступает в планировщик qdisc целевого интерфейса. Системные администраторы могут комбинировать Flowtable с механизмами FQ-CoDel или CAKE, сохраняя устранение буферблота на полной скорости физического канала.
Практическая настройка nftables Flowtable
Пример рабочего конфигурационного файла nftables для шлюза VPN, связывающего внешний апплинк (eth0) и локальную сеть либо туннельный интерфейс (eth1 / wg0):
#!/usr/sbin/nft -f

# Очистка текущего набора правил
flush ruleset

table inet vpn_router {
    # 1. Определение таблицы Flowtable с привязкой к интерфейсам
    flowtable ft_fastpath {
        hook ingress priority filter
        devices = { eth0, eth1 }
        # Для включения аппаратного ускорения на совместимых SmartNIC раскомментируйте:
        # flags { offload; }
    }

    # 2. Цепочка пересылки пакетов (Forward chain)
    chain forward {
        type filter hook forward priority filter; policy drop;

        # Направление установленных потоков TCP и UDP в быстрый путь
        meta l4proto { tcp, udp } flow add @ft_fastpath

        # Разрешение установленного и связанного трафика по стандартному пути
        ct state established,related accept

        # Сброс поврежденных пакетов
        ct state invalid drop

        # Разрешение новых сессий из внутренней сети наружу
        iifname "eth1" oifname "eth0" accept
    }

    # 3. Трансляция сетевых адресов (SNAT)
    chain postrouting {
        type nat hook postrouting priority srcnat; policy accept;

        # Маскировка исходящих пакетов на внешнем интерфейсе
        oifname "eth0" masquerade
    }
}
Проверка и мониторинг состояния Flowtable
После применения конфигурации ход обработки пакетов можно отслеживать командами:
# Просмотр активных записей в Flowtable и счетчиков байтов
nft list flowtable inet vpn_router ft_fastpath

# Проверка отладочной статистики подсистемы в sysfs
cat /sys/kernel/debug/netfilter/nf_flowtable/*

# Сравнение показателей conntrack между стандартным и ускоренным путями
cat /proc/net/stat/nf_conntrack
В выводе команды nft list flowtable отображаются активные сессии с подсчетом пакетов и байтов. Если активно аппаратное ускорение, возле записей появляется статус [OFFLOAD], подтверждающий обработку пакетов контроллером сетевой карты.
Инженерные рекомендации по эксплуатации
- Фрагментация пакетов: Flowtable не производит сборку фрагментированных пакетов IP. Фрагменты без полного заголовка 4 уровня автоматически направляются в классический стек conntrack. На туннельных интерфейсах обязательно настраивайте фиксацию максимального размера сегмента TCP MSS clamping или механизм Path MTU Discovery.
- Смена криптографических ключей (Re-keying): Сессии протоколов вроде WireGuard периодически производят обмен ключами. Служебные пакеты рукопожатия используют отдельные типы кадров и обрабатываются штатно, не прерывая передачу данных в Flowtable.
- Работа с виртуальными интерфейсами: Flowtable поддерживает связывание с субинтерфейсами VLAN (
eth0.100) и агрегированными каналами Bonding (bond0), что делает архитектуру применимой в современных дата-центрах.
Перенос обработки соединений с поштучной проверки каждого пакета на однократную регистрацию при установке сессии позволяет шлюзам VPN на базе Linux работать на предельной скорости сетевого оборудования с минимальными задержками.


