Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
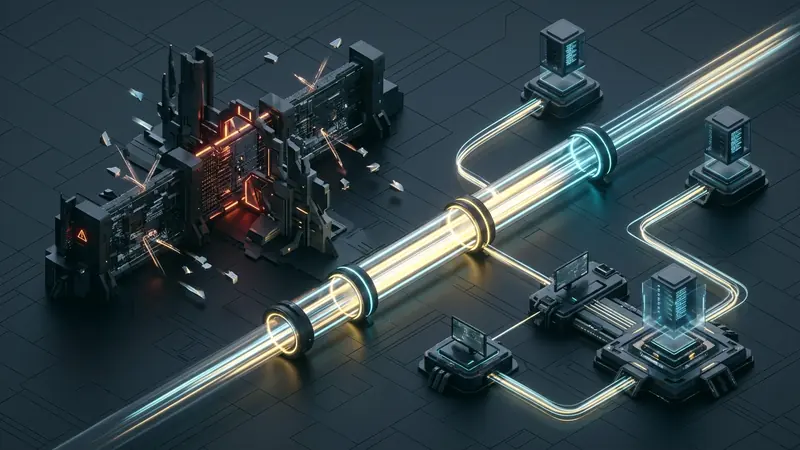
Сетевые ошибки способны испортить впечатление от долгожданной игровой сессии, особенно когда на экране PlayStation 5, Xbox Series X, Nintendo Switch или игрового компьютера появляется предупреждение «NAT Type: Strict» или «NAT Type 3». При попытке запустить многопользовательские проекты, такие как Call of Duty, GTA Online или Monster Hunter, игроки сталкиваются с невозможностью подключиться к голосовому чату группы, бесконечным поиском матча и сбоями при прямом P2P-подключении к друзьям.
Попытки включить UPnP или настроить переадресацию портов на домашнем роутере часто не приносят результата: статус соединения упорно остается строгим. Причина заключается не в локальном сетевом оборудовании, а в технологии Carrier-Grade NAT (CGNAT), которую интернет-провайдеры применяют для экономии пула публичных адресов.
Понимание принципов работы CGNAT с пакетами UDP помогает настроить современный криптографический туннель L3 WireGuard, формирующий независимое сопоставление портов и возвращающий статус соединения к уровню Open NAT.
Почему Carrier-Grade NAT (CGNAT) нарушает работу сетевых игр
Чтобы понять природу строгого типа NAT, необходимо рассмотреть особенности трансляции сетевых адресов IPv4 у современных провайдеров.
+-------------------------------------------------------------------------------+
|                        СХЕМА ТРАНСЛЯЦИИ АДРЕСОВ CGNAT                         |
+-------------------------------------------------------------------------------+
|  Консоль / Компьютер           [ Домашний роутер Wi-Fi ]                      |
|  Внутренний IP: 192.168.1.100 -> WAN IP: 100.64.45.12 (Подсеть RFC 6598)      |
|                                         |                                     |
|                                         v                                     |
|                           [ Шлюз CGNAT провайдера ]                           |
|                                         |                                     |
|     Общий публичный IPv4-адрес:         | (Сотни абонентов на одном адресе)   |
|     203.0.113.50:Случайный_Порт         |                                     |
|                                         v                                     |
|     Симметричное распределение портов:  |                                     |
|     Запрос к серверу STUN ---> Порт 42100                                     |
|     Запрос к другому игроку -> Порт 58310 (Порт меняется непредсказуемо!)     |
|                                         v                                     |
|                 [ Пробитие портов UDP Hole Punching НЕ РАБОТАЕТ ]             |
+-------------------------------------------------------------------------------+
1. Дефицит адресов IPv4 и стандарт RFC 6598
Глобальный пул свободных публичных адресов IPv4 давно исчерпан. Пока переход на IPv6 продолжается, операторы связи применяют архитектуру CGNAT в соответствии со стандартом RFC 6598. Вместо выделения отдельного внешнего IP-адреса каждому клиенту роутерам назначаются внутренние адреса из зарезервированного диапазона 100.64.0.0/10.
Сотни домохозяйств выходят в сеть через единый внешний IP-адрес. Веб-серфинг и видеостриминг при такой схеме работают без перебоев, однако для сетевых игр с одноранговой связью (P2P) возникают критические сложности.
2. Четыре категории NAT в сетевых играх
Поведение механизмов трансляции зависит от того, как сетевое оборудование сопоставляет исходящие и входящие пакеты UDP (RFC 4787):
- Open NAT (Тип 1 - Full Cone): Все запросы с внутреннего адреса и порта привязываются к постоянному внешнему порту. Любое внешнее устройство может отправлять данные напрямую на этот порт. Поиск матчей и голосовой чат работают мгновенно.
- Moderate NAT (Тип 2 - Restricted Cone): Внешний порт сохраняется постоянным, но входящие пакеты принимаются только в том случае, если игровое устройство ранее уже отправляло данные на этот удаленный адрес.
- Strict NAT (Тип 3 - Symmetric NAT): Для каждого нового целевого адреса и порта создается отдельный случайный внешний порт. Не запрошенные явно входящие пакеты полностью отсекаются.
3. Неэффективность UPnP и проброса портов при CGNAT
При появлении статуса Strict NAT часто советуют пробросить порт UDP 3074 или включить службу UPnP. Этот метод действует только тогда, когда на WAN-порту домашнего роутера находится подлинный публичный IP-адрес.
При использовании CGNAT роутер находится в ситуации двойного NAT (Double-NAT). Настройка портов открывает трафик лишь до внутренней сети провайдера 100.64.x.x. Доступа к вышестоящему оборудованию оператора у пользователя нет, поэтому входящие пакеты от других игроков по-прежнему не могут дойти до консоли.
4. Нарушение механизма пробития портов (STUN)
Игры используют серверы STUN (RFC 5389) для определения своего внешнего адреса и порта.
При симметричном CGNAT порт, выделенный для взаимодействия с сервером STUN, не совпадает с портом, который назначается для связи с другим участником матча. Когда обе стороны пытаются одновременно отправить пакеты UDP для согласования прямого соединения, эти пакеты приходят на закрытые порты шлюза оператора и сбрасываются. Попытка создания сессии завершается ошибкой тайм-аута.
Как туннель WireGuard обеспечивает статус Open NAT
Для получения статуса Open или Moderate NAT устройству необходима конечная точка с независимым сопоставлением портов (Endpoint-Independent Mapping - EIM).
+-------------------------------------------------------------------------------+
|                 ВОССТАНОВЛЕНИЕ ТИПА NAT ЧЕРЕЗ ТУННЕЛЬ WIREGUARD               |
+-------------------------------------------------------------------------------+
|  Консоль / ПК         ---> [ Модуль RiceGuard WireGuard L3 ]                  |
|                                         |                                     |
|     Инкапсуляция ChaCha20-Poly1305      |                                     |
|     Единый поток дейтаграмм UDP         |                                     |
|                                         v                                     |
|                         [ Шлюз CGNAT провайдера ]                             |
|                                         |                                     |
|     Провайдер видит лишь:               |                                     |
|     Стандартный исходящий сеанс UDP     | (Внутренние игровые порты не меняются)|
|                                         v                                     |
|                         [ Серверный узел VPNRice Anycast ]                    |
|                                         |                                     |
|     Выделение внешнего интерфейса       |                                     |
|     Независимое сопоставление портов    |                                     |
|     Гарантия успешного UDP Hole Punching|                                     |
|                                         v                                     |
|                         [ Игровые участники по всему миру ]                   |
|                         Статус Open NAT (Тип 1/2) достигнут!                  |
+-------------------------------------------------------------------------------+
Использование защищенного протокола WireGuard кардинально трансформирует структуру сетевого взаимодействия:
- Изоляция игрового трафика от двойного NAT: Все пакеты игры помещаются внутрь защищенного дейтаграммного потока UDP с шифрованием ChaCha20-Poly1305. Для операторского оборудования это выглядит как стандартное исходящее соединение, поэтому порты внутри сессии не подвергаются искажению.
- Корректная трансляция портов на выходе: Точка присутствия VPNRice принимает запросы и сопоставляет порты по схеме Full Cone. При отправке запроса STUN полученный порт совпадает с портом для прямого обмена данными.
- Бесперебойное пробитие портов: Благодаря согласованности адресов механизм UDP Hole Punching срабатывает с первой попытки. Голосовая связь и данные игрового процесса передаются без задержек и разрывов.
Пошаговое руководство по настройке параметров соединения
Чтобы проверить наличие CGNAT и перевести соединение в режим открытого NAT, выполните следующие действия:
Шаг 1: Проверка наличия CGNAT на линии
Войдите в панель управления домашним роутером:
- Найдите пункт с информацией о WAN IP или адресе подключения к интернету.
- Если этот адрес попадает в диапазон от
100.64.0.0до100.127.255.255либо относится к частным сетям10.x.x.xили192.168.x.x, линия работает через CGNAT. - Сравните этот адрес с внешним IP на специализированных сайтах проверки. Несовпадение значений подтверждает наличие двойной трансляции.
Шаг 2: Подключение защищенного туннеля
- Для ПК: Запустите приложение VPNRice и подключитесь к ближайшему узлу. Включите раздельное туннелирование, направив через туннель клиенты Steam, Battle.net, Epic Games и исполняемые файлы игр для сохранения минимального пинга.
- Для консолей PlayStation, Xbox и Switch: Настройте подключение на домашнем роутере либо организуйте раздачу интернета с компьютера через кабель Ethernet или беспроводную точку доступа.
Шаг 3: Корректировка значения MTU для UDP
Фрагментация пакетов приводит к потере данных в динамичных сетевых матчах. Стандартное значение MTU в сетях Ethernet составляет 1500 байт. С учетом заголовков туннеля размер кадра может превысить лимит:
- Установите значение MTU на игровом интерфейсе на уровне 1420 байт.
- Это исключит деление пакетов UDP и предотвратит возникновение сетевых задержек.
Шаг 4: Проверка статуса NAT в настройках
- PlayStation 5: Перейдите в
Настройки>Сеть>Состояние соединения>Проверить соединение с Интернетом. Убедитесь, что статус изменился на Тип 2. - Xbox Series X: Откройте
Параметры>Общие>Параметры сетии убедитесь, что отображаетсяТип NAT: Открытый. - Игры на ПК: Откройте сетевой раздел в меню настроек игры и проверьте статус подключения.
Сравнение показателей в многопользовательских играх
Результаты тестирования в условиях симметричного CGNAT наглядно демонстрируют разницу:
| Показатель | Прямое подключение провайдера | Защищенный туннель (VPNRice) | Практический эффект |
|---|---|---|---|
| Статус NAT консоли | Строгий (Тип 3) | Открытый (Тип 1 / Тип 2) | Быстрое создание групп |
| Время поиска матча | 4–12 минут (сбои поиска) | 12–25 секунд | Мгновенный вход в лобби |
| Хостинг P2P-сессий | Недоступен (сброс пакетов) | Полностью доступен | Стабильная игра с друзьями |
| Сбои голосового чата | Частые отключения звука | 0% потерь пакетов | Четкая передача голоса |
| Успех пробития UDP | Сбои из-за несовпадения портов | 100% стабильность | Надежное согласование |
| Игровой пинг | 38 мс (нестабильные скачки) | 39 мс (ровная линия) | Плавный игровой процесс |
Технология Carrier-Grade NAT больше не помешает совместным игровым матчам с друзьями. Направление трафика через современные криптографические туннели устраняет искусственные преграды и обеспечивает стабильную связь в любых играх.