
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
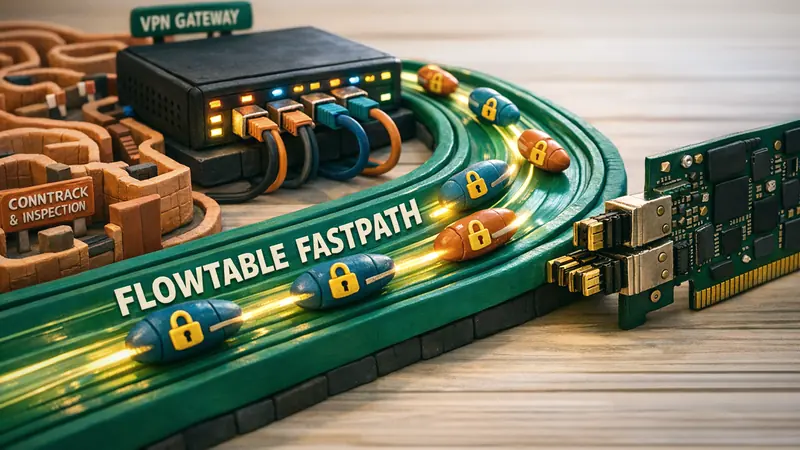
عنق زجاجة توجيه الحزم في بوابات شبكات VPN المشفرة
في مجمعات خوادم VPN عالية الإنتاجية وموجهات ترجمة عناوين الشبكة على مستوى مزودي الخدمة (CGNAT)، يواجه مهندسو الشبكات حداً أقصى لأداء المعالجات المركزية. فعلى الرغم من تزويد الخوادم بمعالجات حديثة تضم عشرات الأنوية وبطاقات شبكة متطورة عبر واجهات PCIe 4.0، غالباً ما يصل معدل الحزم بالثانية (PPS) إلى سقف معالجة المقاطعات البرمجية في النواة الواحدة قبل استنفاد سعة النطاق الترددي للخط الفيزيائي بوقت طويل.
في بنية التوجيه التقليدية لنظام لينكس، يتعين على كل حزمة تمر عبر الخادم أن تجتاز سلسلة نقاط الاعتراض الكاملة في جدار الحماية Netfilter:
[ السلك الفيزيائي ]
         |
         v
[ حلقة استقبال برنامج التشغيل RX / NAPI Poll ]
         |
         v
[ مرحلة PREROUTING (تتبع الاتصالات conntrack، والتعديل mangle، وdnat) ]
         |
         v
[ اتخاذ قرار التوجيه (fib_lookup) ]
         |
         v
[ مرحلة FORWARD (تصفية الحزم filter، وتحديد السرعة) ]
         |
         v
[ مرحلة POSTROUTING (تعديل المصدر snat، والتمويه masquerade) ]
         |
         v
[ استكشاف الجيران (ARP/NDP) / طابور الخروج Egress Qdisc ]
         |
         v
[ حلقة إرسال برنامج التشغيل TX ] ---> [ السلك الفيزيائي ]
تتطلب كل مرحلة من هذه المراحل تحديث عدادات ذرية، وتفعيل أقفال دوارة على جداول تجزئة تتبع الاتصال (nf_conntrack_lock)، وتخصيص هياكل الذاكرة المؤقتة للحزم (sk_buff)، بالإضافة إلى إجراء عمليات بحث متكررة في جدول التوجيه (FIB). وعندما تدير البوابة آلاف الأنفاق المشفرة المتزامنة (مثل WireGuard وRiceGuard وIPsec)، تتضاعف هذه الأعباء بشكل حاد:
- إعادة فحص الاتصالات القائمة: تضطر الحزم التابعة لاتصالات TCP طويلة الأمد أو تدفقات UDP المستقرة إلى إعادة فحص قائمة قواعد جدار الحماية وآلة حالات conntrack بالكامل مع كل حزمة جديدة.
- تنازع الذاكرة المخبأة بين الأنوية: يتم تشارك جدول تجزئة تتبع الاتصال عبر جميع أنوية المعالج. ويؤدي تدفق الحزم الكثيف إلى إبطال خطوط الذاكرة المخبأة من المستوى الثالث (L3 Cache Line Bouncing).
- أعباء التغليف المزدوج: يتطلب تمرير الحزم بعد فك تشفيرها إلى الشبكة الخارجية، أو توجيه حزم UDP الخارجية المغلفة، المرور الكامل عبر سلسلة Netfilter مرة ثانية.
ولمعالجة هذا التحدي التقني دون المساس بأمن التصفية المعتمدة على الحالة (Stateful Inspection)، أضافت نواة لينكس بنية Netfilter Flowtable التحتية (التي صممها Pablo Neira Ayuso ودُمجت رسمياً في نواة Linux 4.16).
بنية المسار السريع Ingress Fastpath في Netfilter Flowtable
تعد Netfilter Flowtable آلية تخزين مؤقت للمسارات السريعة على مستوى النواة للتدفقات ثنائية الاتجاه المكتملة. فبدلاً من إجبار كل حزمة على خوض مسار Netfilter المعقد، تسجل Flowtable الجلسة فور انتهاء مرحلة المصافحة المبدئية (ct state established) وتنشئ مساراً مباشراً عند نقطة استقبال الحزم الأولى (Ingress Hook) في برنامج تشغيل بطاقة الشبكة.
                      [ حزمة واردة إلى بطاقة الشبكة ]
                                     |
                                     v
                       +---------------------------+
                       |   Flowtable Ingress Hook  |
                       +---------------------------+
                                    / \
                     مطابقة للتدفق؟/   \   تدفق جديد؟
                                  /     \
                                نعم      لا
                                /         \
                               v           v
          +-----------------------+     +-------------------------------+
          | المسار السريع:        |     | مسار Netfilter التقليدي:      |
          | - تحديث عدادات TCP    |     | - مرحلة PREROUTING            |
          | - تطبيق NAT والتعديل  |     | - تحليل تتبع الاتصال conntrack|
          | - خفض TTL وتعديل MAC  |     | - البحث في جدول fib_lookup    |
          | - تسليم مباشر للإرسال |     | - مرحلتا FORWARD وPOSTROUTING |
          +-----------------------+     +-------------------------------+
                      |                                |
                      |                       هل الاتصال مستقر؟
                      |                                |
                      |                                v
                      |                    [ تسجيل في Flowtable ]
                      \                                /
                       \                              /
                        v                            v
                      +--------------------------------+
                      |   dev_queue_xmit (بطاقة الخروج)|
                      +--------------------------------+
كيف يعمل المسار السريع داخل النواة
توجد الشفرة المحورية للبنية في الملف net/netfilter/nf_flow_table_core.c. وعند وصول حزمة إلى منفذ مرتبط بجدول Flowtable:
- الاعتراض عند الدخول (Ingress): تلتقط الدالة
nf_flow_offload_ip_hook()الحزمة الخام في مرحلةNF_INET_INGRESSقبل استدعاءip_rcv()وقبل سلاسلPREROUTING. - مطابقة الخماسية دون أقفال: يبحث جدول تجزئة محمي بآلية RCU دون أقفال عن الخماسية المحددة: عنوان IP المصدر والوجهة، ومنفذ المصدر والوجهة، وبروتوكول الطبقة الرابعة.
- تنفيذ التوجيه الفوري:
- إنقاص زمن البقاء (TTL): يتم تقليل قيمة TTL وإعادة حساب المجموع الاختباري للترويسة.
- تعديل NAT المباشر: إذا كان الاتصال يستخدم SNAT أو DNAT، تعدل Flowtable العناوين والمنافذ مباشرة داخل الترويسة.
- كتابة ترويسة إيثرنت: يتم إدراج عنوان MAC للوجهة التالية (المحفوظ مسبقاً) مباشرة في إطار إيثرنت دون استعلام جدول ARP.
- التسليم الفوري للعتاد: تترك الحزمة مسار برمجيات التوجيه التقليدي (
ip_forward) وتسلم مباشرة إلى طابور إرسال المنفذ الخارجي عبرdev_queue_xmit().
وعند ظهور راية TCP FIN أو RST لإنهاء الاتصال، أو عند انتهاء مهلة الخمول، يُحذف السجل من Flowtable. وتعود الحزم اللاحقة تلقائياً إلى مسار Netfilter العادي لضمان إنهاء الجلسات بأمان.
مقارنة المسار السريع البرمجي بالتفريغ العتادي على SmartNIC
توفر بنية Flowtable مستويين من التسريع وفق قدرات عتاد الخادم:
| المعيار | التوجيه التقليدي في لينكس | المسار البرمجي السريع Flowtable | التفريغ العتادي على SmartNIC |
|---|---|---|---|
| نقطة الاعتراض | سلاسل متعددة (Pre/Fwd/Post) | NF_INET_INGRESS (النواة) |
شريحة ASIC / TCAM على البطاقة |
| معالجة conntrack | مع كل حزمة بيانات | فقط أثناء مصافحة البداية | فقط أثناء مصافحة البداية |
| استهلاك المعالج | مرتفع (ضغط على الأنوية) | منخفض (تجاوز طبقة IP) | 0% من المعالج للتدفقات النشطة |
| زمن التأخير | 15 – 35 ميكروثانية | 4 – 8 ميكروثانية | أقل من 1.5 ميكروثانية |
| أداء الحزم بالثانية | 1.5 – 3.2 مليون حزمة/نواة | 6.5 – 12.0 مليون حزمة/نواة | سرعة السلك الكاملة (+100Gbps) |
| المتطلبات العتادية | أي بطاقة شبكة قياسية | أي بطاقة شبكة قياسية | بطاقة تدعم تفريغ TC (Mellanox, E810) |
التفريغ العتادي عبر البطاقات الذكية (Hardware Offload)
عند تشغيل الخوادم على بطاقات شبكة تدعم التفريغ العتادي (مثل NVIDIA Mellanox ConnectX-5 أو ConnectX-6 Dx أو Intel E810)، تستطيع نواة لينكس تنزيل جداول Flowtable مباشرة إلى رقاقات TCAM في البطاقة.
وعبر تفعيل الأمر flags { offload; } في قواعد nftables، تترجم النواة التدفقات وقواعد NAT إلى أوامر عتادية عبر واجهة switchdev. ومن ثم تُوجه الحزم وتعدل عناوينها وتُبث عبر منافذ الألياف الضوئية بواسطة معالج البطاقة نفسه دون توليد أي مقاطعات لمعالج الخادم.
دور Flowtable في تحسين كفاءة بوابات VPN
في شبكات VPN الحديثة، تنقسم حركة المرور إلى قسمين:
- حركة UDP الخارجية المغلفة: الحزم القادمة من الإنترنت المتجهة نحو محرك فك التشفير (
wg0وriceguard0وtun0). - حركة البيانات الداخلية المفكوكة: الحزم بعد فك تشفيرها التي يعاد توجيهها بين الشبكات المحلية أو نحو الإنترنت عبر NAT.
ويحقق تطبيق Flowtable نتائج ملموسة:
1. إتاحة طاقة المعالجة لبروتوكول RiceGuard
في البوابات التي تشغل RiceGuard لخدمة آلاف المستخدمين، يؤدي تقليل 60% من تعليمات جدار الحماية إلى توفير قدرة المعالجة لصالح خوارزميات التشفير ChaCha20-Poly1305، مما يمنع سقوط الحزم أثناء ساعات الذروة.
2. استقرار زمن الوصول للمكالمات الصوتية والألعاب
تعتمد جلسات نقل الصوت (VoIP) والألعاب التفاعلية على منافذ UDP ثابتة. مع Flowtable، تعبر 99.8% من هذه الحزم عبر المسار السريع، حيث ينخفض زمن مكوث الحزمة داخل النظام من 25 ميكروثانية إلى أقل من 5 ميكروثانية، مما يمنع اضطراب تسلسل الحزم.
3. التوافق التام مع خوارزميات جودة الخدمة (QoS)
عند خروج الحزمة من المسار السريع عبر dev_queue_xmit()، فإنها تدخل طابور qdisc الخاص بالمنفذ. ويمكن للمسؤولين دمج Flowtable مع FQ-CoDel أو CAKE لتفادي ظاهرة Bufferbloat مع الحفاظ على كامل سرعة العتاد.
إعدادات nftables الميدانية
نموذج تطبيقي لتهيئة Flowtable للربط بين منفذ الإنترنت الخارجي (eth0) والشبكة الداخلية أو نفق VPN (eth1 / wg0):
#!/usr/sbin/nft -f

# تنظيف القواعد السابقة
flush ruleset

table inet vpn_router {
    # 1. تعريف جدول Flowtable وربطه بالمنافذ
    flowtable ft_fastpath {
        hook ingress priority filter
        devices = { eth0, eth1 }
        # لتفعيل التفريغ العتادي على البطاقات الداعمة:
        # flags { offload; }
    }

    # 2. سلسلة التوجيه (Forward chain)
    chain forward {
        type filter hook forward priority filter; policy drop;

        # توجيه تدفقات TCP وUDP المستقرة إلى المسار السريع
        meta l4proto { tcp, udp } flow add @ft_fastpath

        # السماح بالحركة المستقرة والمرتبطة في المسار العادي
        ct state established,related accept

        # إسقاط الحزم غير الصالحة
        ct state invalid drop

        # السماح بالاتصالات الجديدة من الشبكة الداخلية للخارج
        iifname "eth1" oifname "eth0" accept
    }

    # 3. ترجمة عناوين المصدر (SNAT / Masquerade)
    chain postrouting {
        type nat hook postrouting priority srcnat; policy accept;

        # تمويه العناوين على المنفذ الخارجي
        oifname "eth0" masquerade
    }
}
الفحص والمراقبة الميدانية
للتحقق من سريان التدفقات عبر المسار السريع:
# استعراض التدفقات النشطة في جدول Flowtable وعدادات البيانات
nft list flowtable inet vpn_router ft_fastpath

# فحص مؤشرات التفريغ العتادي عبر sysfs
cat /sys/kernel/debug/netfilter/nf_flowtable/*

# مقارنة إحصائيات conntrack بين المسارين
cat /proc/net/stat/nf_conntrack
توضح مخرجات nft list flowtable حجم البايتات والحزم المعالجة في كل تدفق. وعند تفعيل التسريع العتادي، تظهر إشارة [OFFLOAD] لتأكيد المعالجة المباشرة داخل بطاقة الشبكة.
إرشادات تقنية للتطبيق العملي
- تجزئة الحزم (Fragmentation): لا تقوم Flowtable بإعادة تجميع حزم IP المجزأة. فالحزم التي تفتقر إلى ترويسة الطبقة الرابعة تعود تلقائياً لمسار conntrack التقليدي. احرص على تفعيل تقنية ضبط حجم قطاع TCP (MSS Clamping) على واجهات الأنفاق.
- تجديد المفاتيح (Re-keying): تقوم بروتوكولات مثل WireGuard بتجديد المفاتيح دورياً. وتمر هذه الحزم عبر المسار المعتاد دون المساس بتدفقات البيانات النشطة في Flowtable.
- دعم الواجهات الافتراضية: تدعم Flowtable الارتباط بمنافذ VLAN الفرعية (
eth0.100) والروابط المجمعة (Bonding)، مما يمنحها مرونة عالية في مراكز البيانات الحديثة.
إن تحويل تتبع حركة البيانات من الفحص الفردي لكل حزمة إلى تسجيل الاتصال مرة واحدة عند الإنشاء يمنح بوابات VPN في نظام لينكس قدرة توجيه فائقة مع المحافظة على معايير الأمان المتقدمة.


