Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan

Các giao thức tài chính phi tập trung (DeFi) và ví tiền mã hóa tự quản (non-custodial wallets) mang lại quyền kiểm soát tài sản kỹ thuật số trực tiếp cho người dùng. Nhà đầu tư lưu trữ khóa riêng tư (private key) trên ví lạnh phần cứng hoặc tiện ích mở rộng trình duyệt được mã hóa, tin tưởng vào tính bất biến của mật mã học blockchain. Tuy nhiên, trước khi giao dịch được đưa vào khối và xác thực bởi các thợ đào hoặc validator, gói tin mạng buộc phải di chuyển qua hạ tầng cáp quang và bộ định tuyến của các nhà mạng viễn thông. Mắt xích dễ bị tổn thương nhất trong hệ sinh thái Web3 không nằm ở mã nguồn hợp đồng thông minh, mà nằm ở tầng mạng truyền tải kết nối giữa máy tính cá nhân và các nút Remote Procedure Call (RPC).
Các cuộc tấn công mạng như chiếm quyền định tuyến BGP (BGP Hijacking), đầu độc bộ nhớ đệm DNS và nghe lén siêu dữ liệu mạng của nhà mạng ISP đã từng gây thiệt hại hàng chục triệu USD trong lịch sử tiền mã hóa. Hiểu rõ các vector rủi ro này và trang bị đường truyền mã hóa tầng 3 (Layer 3) là điều kiện tiên quyết để bảo vệ tài sản trên chuỗi.
Chuỗi giao tiếp Web3: Điểm cuối RPC và các vector rủi ro tầng mạng
Khi người dùng thực hiện hoán đổi token (swap) trên các sàn giao dịch phi tập trung (Uniswap, Curve, Raydium) hoặc ký cấp quyền chi tiêu (Approve), giao diện ứng dụng không gửi dữ liệu trực tiếp tới hàng nghìn validator trên toàn cầu. Thay vào đó, ví kết nối qua các nhà cung cấp hạ tầng JSON-RPC (Infura, Alchemy, QuickNode hoặc các cổng RPC công cộng).
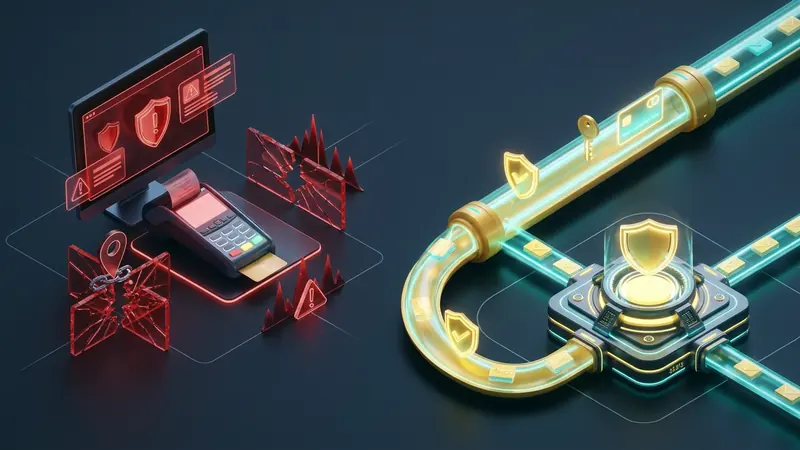
+--------------------------------------------------------------------+
|               So sánh luồng định tuyến giao dịch Web3              |
|                                                                    |
|  [Ví phần cứng / Extension trình duyệt]                            |
|         |                                                          |
|         +--> (Đường truyền ISP thông thường không mã hóa)          |
|         |       |                                                  |
|         |       v                                                  |
|         |    [DNS nhà mạng nội địa / Tuyến BGP công cộng]          |
|         |       |                                                  |
|         |       +--> [Bị tấn công BGP Hijack / Proxy RPC độc hại]  |
|         |                                                          |
|         +--> (Đường hầm mã hóa WireGuard L3 an toàn)               |
|                 |                                                  |
|                 v                                                  |
|              [Hệ thống DNS đệ quy riêng của VPNRice]               |
|                 |                                                  |
|                 v                                                  |
|              [Định tuyến trực tiếp tới các Node RPC chính thức]    |
+--------------------------------------------------------------------+
Con đường truyền tải này đối mặt với các nguy cơ mạng sau:
- Chiếm quyền định tuyến BGP (BGP Prefix Hijacking): Giao thức định tuyến giữa các hệ thống mạng độc lập (BGP) vốn không có cơ chế xác thực nguồn gốc mặc định. Kẻ tấn công có thể phát tán các dải địa chỉ IP giả mạo nhằm chiếm quyền điều hướng lưu lượng truy cập của các dịch vụ RPC hoặc máy chủ lưu trữ giao diện DeFi. Lưu lượng giao dịch của người dùng bị chuyển hướng sang các máy chủ giả mạo để lừa ký lệnh rút cạn tài sản.
- Thu thập siêu dữ liệu và định danh danh tính thực (Doxxing IP): Nhà cung cấp mạng ISP có thể theo dõi toàn bộ các truy vấn DNS và tiêu đề gói tin IP. Ngay cả khi giao tiếp RPC sử dụng HTTPS, phần mở rộng SNI (Server Name Indication) vẫn để lộ tên miền giao thức DeFi bạn đang tương tác. Dữ liệu này kết hợp cùng mốc thời gian giao dịch trên blockchain cho phép liên kết địa chỉ ví công khai với danh tính và địa chỉ nhà riêng của người dùng.
- Nghe lén Mempool cục bộ và tấn công Sandwich: Khi giao dịch trên mạng Wi-Fi công cộng hoặc đường truyền văn phòng dùng chung, kẻ xấu có thể bắt gói tin giao dịch chưa xác nhận (pending transaction) trong mempool cục bộ để thực hiện các đòn tấn công chèn lệnh kiếm lợi nhuận MEV (Maximal Extractable Value).
| Yếu tố rủi ro | Mạng internet gia đình / Wi-Fi công cộng | Đường truyền mã hóa WireGuard L3 |
|---|---|---|
| Tính toàn vẹn tuyến BGP | Dễ bị chuyển hướng lưu lượng | Gói tin bọc mã hóa đến trung tâm dữ liệu |
| Phân giải tên miền DNS | Nguy cơ bị đầu độc bộ nhớ đệm | DNS đệ quy riêng không lưu nhật ký |
| Liên kết IP và ví Web3 | Dễ dàng bị nhà mạng truy vết | Ẩn danh sau dải IP tĩnh dùng chung |
| Chặn vùng địa lý (Geo-IP) | Bị chặn giao diện do quy định pháp lý | Truy cập thanh khoản quốc tế liên tục |
Bản chất kỹ thuật của tấn công định tuyến BGP trong DeFi
BGP hoạt động theo nguyên lý lựa chọn tuyến đường ngắn nhất và cụ thể nhất. Khi kẻ tấn công phát tán thông tin định tuyến cho một dải IP con cụ thể hơn (ví dụ công bố subnet /24 thay vì /20 của nhà cung cấp dịch vụ gốc), các bộ định tuyến biên trên toàn cầu sẽ tự động chuyển hướng luồng dữ liệu sang máy chủ của kẻ tấn công.
Trong các sự cố an ninh thực tế (như vụ tấn công cầu nối Celer cBridge hay KLAYswap), tin tặc đã sử dụng BGP Hijack để vượt qua cơ chế xác thực chứng chỉ TLS tự động của Let's Encrypt (HTTP-01 challenge). Trình duyệt của nạn nhân vẫn hiển thị ổ khóa xanh hợp lệ, nhưng mã nguồn frontend đã bị tráo đổi để chèn hợp đồng thông minh độc hại. Màn hình ví lạnh khi đó chỉ hiển thị chuỗi hàm hash phức tạp mà người dùng rất khó nhận diện nếu chỉ kiểm tra bằng mắt thường.
Giải pháp bảo vệ của WireGuard tầng nhân đối với giao dịch Web3
Thiết lập đường hầm mã hóa Layer 3 với giao thức WireGuard mang lại lá chắn bảo vệ vững chắc cho toàn bộ hoạt động tài chính phi tập trung:
Đóng gói dữ liệu mã hóa và bảo vệ hệ thống DNS
WireGuard đóng gói toàn bộ gói tin IP vào các datagram UDP được mã hóa bằng thuật toán ChaCha20-Poly1305. Các thiết bị mạng trung gian và nhà cung cấp viễn thông nội địa hoàn toàn không thể đọc được nội dung truy vấn RPC hay địa chỉ máy chủ đích.
Đồng thời, mọi truy vấn tên miền được phân giải trực tiếp qua cụm máy chủ DNS đệ quy nội bộ đặt tại các trung tâm dữ liệu độc lập. Cơ chế này loại bỏ hoàn toàn nguy cơ bị đầu độc DNS từ mạng địa phương.
Tối ưu độ trễ với kết nối BGP trực tiếp
Các giao dịch DeFi, săn airdrop hay giao dịch đòn bẩy trên sàn phái sinh phi tập trung đòi hỏi tốc độ phản hồi cực nhanh. WireGuard chạy trực tiếp trong nhân hệ điều hành Linux/Windows, loại bỏ độ trễ sao chép bộ nhớ trung gian.
Hạ tầng mạng VPN sở hữu các tuyến cáp quang trực tiếp kết nối với các điểm trung chuyển Internet Tier-1 tại Singapore, Tokyo, Frankfurt và Bắc Mỹ, nơi đặt phần lớn các cụm máy chủ RPC của Infura và Alchemy. Điều này giảm thiểu tối đa hiện tượng trượt giá (slippage) và ngăn ngừa thất bại giao dịch do nghẽn mạng cục bộ.
Quy chuẩn bảo mật mạng thực chiến cho nhà đầu tư tiền mã hóa
Để giữ cho tài sản số luôn ở trạng thái an toàn trước các cuộc tấn công mạng, người dùng nên áp dụng các nguyên tắc sau:
- Tách biệt hồ sơ trình duyệt chuyên dụng cho Web3: Sử dụng trình duyệt riêng biệt chỉ để cắm ví và giao dịch, không duyệt web giải trí hay cài đặt tiện ích mở rộng lạ trên cùng một phiên làm việc.
- Bật VPN WireGuard trước khi mở ví: Luôn kích hoạt đường hầm mã hóa trước khi đăng nhập ví phần mềm hoặc kết nối ví lạnh với máy tính.
- Kích hoạt tính năng ngắt kết nối an toàn (Kill-Switch): Đảm bảo máy tính tự động chặn mọi luồng truyền dữ liệu ra ngoài nếu mạng VPN bị ngắt quãng đột ngột, ngăn chặn việc rò rỉ gói tin chưa mã hóa ra mạng gia đình.
- Kiểm tra kỹ địa chỉ hợp đồng trên màn hình ví lạnh: Luôn đối chiếu địa chỉ người nhận hoặc địa chỉ smart contract trực tiếp trên màn hình phần cứng của ví Ledger hoặc Trezor trước khi nhấn nút ký duyệt.
Xây dựng thói quen mạng an toàn kết hợp với giải pháp mã hóa tầng nhân WireGuard giúp nhà đầu tư yên tâm quản lý dòng vốn và khai thác tối đa tiềm năng của thế giới tài chính phi tập trung.