Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan

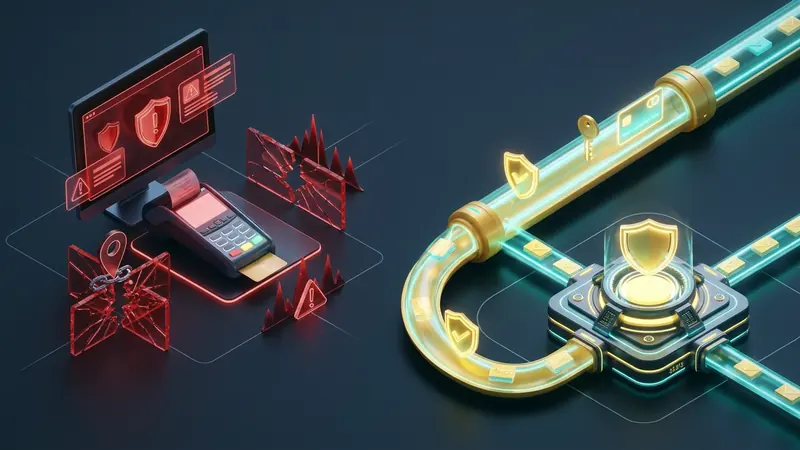
پروتکلهای مالی غیرمتمرکز (DeFi) و کیفپولهای وب۳ امکان مدیریت مستقل داراییهای دیجیتال را برای کاربران فراهم میسازند. با این وجود، پیش از تایید نهایی تراکنش توسط اعتبارسنجهای بلاکچین، بستههای داده باید از بستر شبکههای ارتباطی عمومی عبور کنند. آسیبپذیرترین بخش در فعالیتهای دیفای معمولاً کدهای قرارداد هوشمند نیستند، بلکه بستر انتقال داده میان رایانه کاربر و سرورهای Remote Procedure Call (RPC) است.
حملات گستردهای همچون ربایش مسیرهای پروتکل BGP، آلودگی حافظه موقت DNS و شنود دادهها توسط ارائهدهندگان اینترنت بارها منجر به سرقت داراییهای ارزی شده است. شناخت این مسیرهای نفوذ نشان میدهد چرا استفاده از یک تونل رمزنگاری لایه سوم برای فعالان حوزه کریپتو ضروری است.
مسیر ارتباطی وب۳: نقاط پایانی RPC و بسترهای آسیبپذیری
هنگامی که کاربری در صرافیهای غیرمتمرکز تبادل ارزی انجام میدهد یا مجوزی صادر میکند، کیفپول از طریق رابطهای JSON-RPC به گرههای بلاکچین متصل میشود:
- ربایش مسیرهای پروتکل BGP (BGP Hijacking): پروتکل مسیریابی هسته اینترنت به صورت پیشفرض هویت فرستنده را احراز نمیکند. مهاجمان با اعلام مسیرهای دروغین، ترافیک سرورهای رسمی را به سرورهای دستکاریشده خود هدایت کرده و کاربران را وادار به تایید قراردادهای مخرب میکنند.
- شنود فراداده و افشای موقعیت جغرافیایی: ارائهدهندگان اینترنت میتوانند نام دامنههای مورد استفاده را ثبت نمایند. با تطبیق زمان ارسال درخواست و دفتر کل عمومی بلاکچین، آدرس عمومی کیفپول به هویت واقعی کاربر متصل میگردد.
- بررسی ممپول و حملات ساندویچی: ارسال تراکنش از خطوط ارتباطی عمومی به رباتهای سودجو اجازه میدهد با آگاهی از تراکنشهای در صف انتظار، سودهای نامتعارف کسب کرده و کارمزد کاربر را به شدت افزایش دهند.
| فاکتور امنیتی | اتصال عادی به اینترنت | تونل رمزنگاری وایرگارد لایه ۳ |
|---|---|---|
| یکپارچگی مسیر BGP | آسیبپذیر در برابر تغییر مسیر ساختگی | انتقال امن و کپسولهشده به دیتاسنتر |
| تحلیل نام دامنه DNS | در معرض جعل و مسمومسازی کش | کارسازهای بازگشتی اختصاصی و بدون ثبت داده |
| ارتباط آدرس کیفپول با آیپی | ردیابی مستقیم هویت توسط اپراتور | پنهانسازی پشت نشانیهای پاک و معتبر |
| محدودیتهای منطقهای | مسدودسازی دسترسی بر پایه موقعیت | ارتباط بیوقفه با بازارهای جهانی |
سازوکار فنی ربایش مسیرهای BGP در پلتفرمهای دیفای
مسیریابهای اینترنت همواره مسیرهایی با پیششمارههای جزئیتر را ترجیح میدهند. هنگامی که نفوذگران یک پیششماره ریزتر مانند /24 را به جای پیششماره اصلی /20 تبلیغ میکنند، بستههای کاربران به سمت سرورهای مخرب تغییر جهت میدهند.
در حملات ثبتشده در تاریخچه ارزهای دیجیتال، مهاجمان توانستند گواهیهای امنیتی موقت جعل کنند و کدهای رابط کاربری صرافیها را دستکاری نمایند؛ بهطوریکه کاربران ناخواسته داراییهای خود را به قراردادهای سرقت منتقل میکردند.
مزایای پروتکل مدرن وایرگارد برای محافظت از تراکنشهای وب۳
بهرهگیری از پروتکل وایرگارد در هسته سیستمعامل ثبات و امنیت کاملی به همراه دارد:
- رمزنگاری مطمئن بدون تاخیر: الگوریتمهای مدرن ChaCha20 و Poly1305 بدون افت بازدهی پردازنده، امنیت تراکنشها را تضمین میکنند.
- سامانه DNS بازگشتی اختصاصی: درخواستهای تفکیک دامنه مستقیماً در دیتاسنترهای اختصاصی پردازش شده و مانع از تحریف آدرس گرههای بلاکچین میگردد.
- مسیرهای مستقیم و پایدار: ارتباط پرسرعت با ستون فقرات شبکه بینالمللی مانع از لغزش قیمت (Slippage) در معاملات حساس میشود.
- قطع اضطراری تبادل داده (Kill-Switch): در صورت قطع ارتباط شبکه، از ارسال هرگونه بسته داده رمزنشده به شبکه محلی جلوگیری به عمل میآید.
توصیههای کاربردی برای حفاظت از سرمایههای رمزارزی
برای مراقبت از داراییهای غیرمتمرکز، پیادهسازی این اقدامات توصیه میشود:
- پروفایل مرورگر مجزا: از یک مرورگر اختصاصی و بدون افزونههای اضافی صرفاً برای مدیریت کیفپولها بهره بگیرید.
- فعالسازی تونل امن: پیش از بازگشایی کیفپولهای نرمافزاری یا اتصال ولتهای سختافزاری، ارتباط وایرگارد را فعال کنید.
- تطبیق آدرس روی صفحه فیزیکی کیفپول: همواره آدرس قرارداد را به صورت چشمی روی نمایشگر سختافزاری لجر یا ترزور کنترل فرمایید.
رعایت این اصول امنیتی و استفاده از فناوریهای رمزنگاری لایه هسته، گامی بنیادی در محافظت از داراییهای غیرمتمرکز کاربران به شمار میآید.