Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan

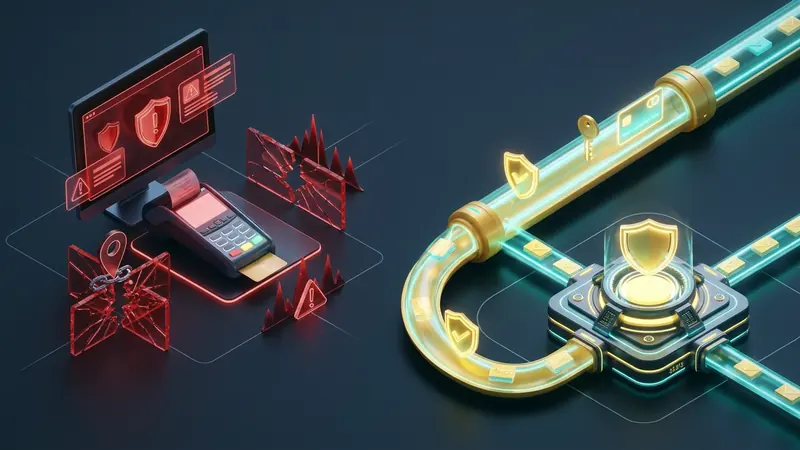
Протоколы децентрализованных финансов (DeFi) и некастодиальные Web3-кошельки предоставляют пользователям прямой контроль над цифровыми активами. Владельцы хранят приватные ключи на аппаратных устройствах или в зашифрованных расширениях браузера, рассчитывая на надежность криптографии. Однако транзакции передаются через обычные каналы интернет-провайдеров, прежде чем попасть к валидаторам блокчейна. Уязвимым звеном децентрализации часто оказывается не смарт-контракт, а сетевой уровень взаимодействия с узлами Remote Procedure Call (RPC).
Сетевые атаки, такие как перехват маршрутов протокола динамической маршрутизации (BGP Hijacking), отравление DNS-кэша и анализ метаданных провайдерами, неоднократно приводили к крупным кражам криптовалюты. Понимание этих сетевых угроз показывает, почему использование защищенного транспортного туннеля Layer 3 необходимо для безопасности работы с Web3.
Структура сетевого обмена Web3: узлы RPC и векторы угроз
При совершении обмена на децентрализованных биржах (Uniswap, Curve, Raydium) кошелек пользователя связывается с провайдерами инфраструктуры JSON-RPC (Infura, Alchemy, QuickNode):
- Перехват маршрутов BGP (BGP Hijacking): Протокол BGP по умолчанию не проверяет подлинность объявляемых маршрутов. Злоумышленники анонсируют фиктивные подсети, перенаправляя трафик к узлам RPC или сайтам DeFi на свои серверы с фальшивыми интерфейсами.
- Анализ метаданных и деанонимизация IP: Провайдеры фиксируют DNS-запросы и адреса назначения. Даже при работе через HTTPS заголовок SNI выдает обращение к определенному протоколу, что позволяет связать физический адрес абонента с номером криптокошелька.
- Перехват в мемпуле и MEV-боты: В открытых локальных сетях неподтвержденные транзакции могут быть перехвачены ботами для проведения атак опережения (front-running).
| Показатель сетевой безопасности | Стандартный интернет провайдера | Зашифрованный туннель WireGuard L3 |
|---|---|---|
| Целостность маршрутов BGP | Риск перехвата фиктивными анонсами | Инкапсуляция до надежного дата-центра |
| Разрешение имен DNS | Уязвимо к подмене кэша провайдером | Приватные рекурсивные резолверы |
| Связка IP с блокчейн-адресом | Прямая видимость сетевой активности | Маскировка под статический общий адрес |
| Доступ к интерфейсам DeFi | Блокировка по географическому IP | Стабильный доступ к мировым протоколам |
Механика атаки BGP Hijack на криптовалютные интерфейсы
Маршрутизаторы глобальной сети Интернет выбирают наиболее конкретные маршруты. Если злоумышленник анонсирует подсеть /24 вместо легитимной /20, сетевые узлы автоматически направляют пользовательские пакеты по скомпрометированному пути.
В реальных инцидентах хакеры перехватывали префиксы BGP, выпускали временные TLS-сертификаты и подменяли смарт-контракты в интерфейсе биржи. Браузер пользователя показывал доверенное соединение, однако подписываемая транзакция переводила средства на кошельки атакующих. Защита от таких атак требует исключения небезопасных локальных узлов маршрутизации.
Преимущества WireGuard L3 для криптовалютных операций
Развертывание туннеля WireGuard на уровне ядра операционной системы устраняет ключевые сетевые риски:
- Криптографическая изоляция: Все пакеты шифруются алгоритмами ChaCha20 и Poly1305, исключая возможность перехвата параметров вызова смарт-контрактов в локальной сети.
- Защита от подмены DNS: Запросы направляются непосредственно во внутренние рекурсивные серверы дата-центра, защищенные от отравления кэша.
- Прямой пиринг и минимальная задержка: Подключение к магистральным каналам Tier-1 рядом с узлами валидаторов блокчейна гарантирует быструю доставку транзакций в приватные релеи без проскальзывания цен.
- Аварийный выключатель (Kill-Switch): При разрыве связи система немедленно останавливает сетевой трафик, предотвращая случайную отправку неподтвержденных данных через открытую сеть.
Практические правила безопасности для владельцев криптовалюты
Для защиты средств при работе с децентрализованными приложениями рекомендуется соблюдать следующие меры:
- Выделенный профиль браузера: Используйте отдельный чистый профиль только для Web3-кошельков, без посторонних расширений.
- Постоянно активный защитный туннель: Включайте соединение WireGuard перед запуском и использованием аппаратного или программного кошелька.
- Проверка адресов на экране аппаратного кошелька: Всегда сверяйте целевой адрес смарт-контракта на физическом дисплее устройства Ledger или Trezor.
Соблюдение строгой сетевой гигиены и применение защищенного шифрования на уровне ядра позволяют надежно защитить цифровые активы в децентрализованных сетях.