Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Les ingénieurs réseau et spécialistes de la confidentialité ont longtemps fait face à un dilemme fondamental de transport. Les tunnels traditionnels de couche 3—tels que WireGuard, IPsec ESP ou OpenVPN UDP—offrent un débit optimal sans blocage en tête de file grâce à la transmission de datagrammes autonomes. Toutefois, parce qu'ils utilisent des ports UDP dédiés (comme les ports UDP 51820 ou UDP 1194), les pare-feu d'entreprise, les portails captifs d'hôtels et certains fournisseurs d'accès ralentissent ou rejettent fréquemment leurs paquets.
La méthode employée par le passé consistait à encapsuler l'ensemble du trafic dans des flux TCP fiables via le port 443, imitant une session web sécurisée standard. Bien que cette approche permette aux paquets de franchir les routeurs de filtrage, elle déclenche le phénomène destructeur de collision TCP sur TCP (TCP-over-TCP meltdown). Dès que le réseau subit une perte minime de paquets, les horloges de retransmission du TCP externe entrent en conflit avec la régulation du TCP interne, provoquant un gonflement des files d'attente (bufferbloat), une envolée de la latence et une chute du débit.
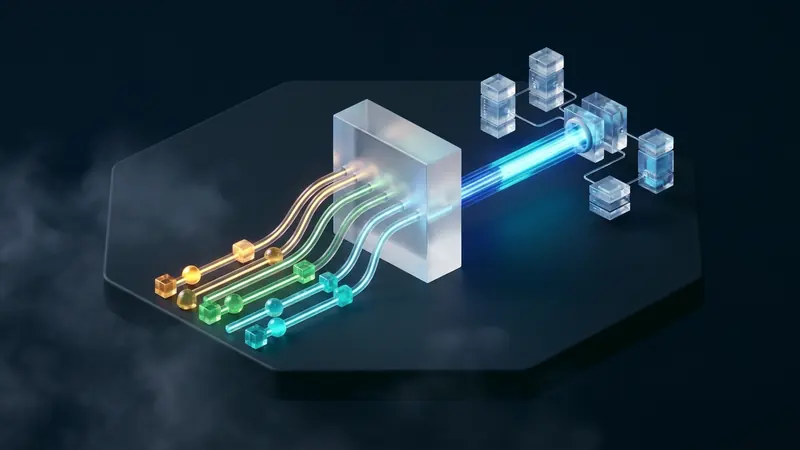
Le groupe de travail MASQUE (Multiplexed Application Substrate over QUIC Encryption) de l'IETF a conçu une solution robuste à cette impasse. En normalisant l'acheminement des flux UDP et des paquets IP bruts au-dessus de HTTP/3, MASQUE offre la réactivité du datagramme sous l'apparence cryptographique d'un trafic de navigation ordinaire.
Limites des tunnels traditionnels et effondrement TCP
Dans l'architecture réseau classique, les mandataires web fondés sur la méthode HTTP CONNECT (RFC 9110) ont été conçus exclusivement pour relayer des flux continus d'octets TCP ordonnés. Pour faire transiter des paquets UDP ou des datagrammes IP de couche 3 via un mandataire HTTP, il fallait obligatoirement les sérialiser dans un flux à livraison garantie.
Cette contrainte imposait de lourds compromis :
- La perte d'un unique segment suspendait la totalité des données multiplexées jusqu'à réception de la retransmission.
- Les applications sensibles aux variations temporelles—comme la téléphonie VoIP, la visioconférence et le jeu en ligne—subissaient des micro-coupures perceptibles.
- Les mécanismes d'évitement de congestion imbriqués déstabilisaient mutuellement leur estimation de bande passante.
Une architecture de transport moderne devait impérativement permettre l'envoi de datagrammes individuels sans imposer de file d'attente globale, tout en conservant l'apparence d'une connexion web chiffrée.
L'écosystème MASQUE : datagrammes QUIC et protocole Capsule
MASQUE regroupe trois spécifications clés de l'IETF articulées autour du protocole de transport QUIC (RFC 9000) :
- Extension QUIC Datagram (RFC 9221) : Alors que le protocole QUIC standard assure une distribution fiable et ordonnée des flux, la RFC 9221 introduit les trames
DATAGRAM(codes0x30sans longueur et0x31avec longueur). Ces trames autorisent le transfert de données non ordonnées et sans garantie de livraison au sein de la session QUIC. Si un paquet est égaré en transit, QUIC enregistre la perte pour adapter son estimation de charge, mais ne tente jamais de le réémettre. - Datagrammes HTTP et protocole Capsule (RFC 9297) : Afin de multiplexer plusieurs requêtes de datagrammes sur une seule session QUIC, la RFC 9297 formalise les identifiants de contexte ainsi que le protocole Capsule. Les capsules sont des unités binaires au format TLV transmises sur le flux de contrôle HTTP fiable. Elles prennent en charge la signalisation administrative (négociation de la taille MTU, allocation d'adresses et fermeture de liaison), tandis que les données utiles circulent à grande vitesse dans les trames de datagrammes QUIC.
- Relais UDP et IP (RFC 9298 et RFC 9484) : La RFC 9298 spécifie la commande étendue
CONNECT-UDPpour relayer des échanges UDP via un serveur mandataire. La RFC 9484 étend cette capacité à la couche 3 avec la commandeCONNECT-IP, rendant possible l'encapsulation directe de paquets IPv4 et IPv6. La session HTTP/3 se transforme ainsi en une véritable interface réseau virtuelle.
Comme les communications MASQUE empruntent le port UDP 443 avec un chiffrement TLS 1.3, les sondes d'inspection approfondie (DPI) n'observent que des échanges QUIC légitimes et la négociation d'application ALPN (h3). Les équipements de surveillance ne peuvent distinguer un tunnel réseau d'une consultation vidéo en continu ou d'une visite de page web.
Suppression du blocage en tête de file sur les flux isolés
Le principal avantage opérationnel de MASQUE par rapport aux anciens tunnels TLS (comme OpenVPN en mode TCP ou SSTP) réside dans la disparition totale du blocage en tête de file (head-of-line blocking).
Sur un tunnel TCP partagé par plusieurs applications, la moindre perte de paquet contraint tous les autres flux à attendre la fin du renvoi. Si un téléchargement volumineux en arrière-plan égare un paquet, une session terminale ou un appel audio interactif se retrouve momentanément gelé.
Avec l'architecture MASQUE sur HTTP/3 :
- Chaque flux encapsulé évolue dans son propre contexte d'exécution.
- Les paquets de charge utile sont transportés dans des trames
DATAGRAM, évitant les mémoires tampons d'assemblage de QUIC. - Si un datagramme de jeu en ligne est perdu, le récepteur MASQUE transmet sans aucun temps mort les paquets suivants à la pile réseau du système d'exploitation.
- La couche QUIC externe régule le débit global au moyen d'algorithmes modernes tels que BBRv2 ou CUBIC, préservant la dynamique naturelle des connexions internes.
La liaison réseau conserve ainsi une grande régularité, y compris sur des accès satellites ou des réseaux cellulaires présentant un taux de perte de 5 % à 10 %.
Architecture multi-sauts et acheminement préservant la vie privée
En plus de ses gains en réactivité, MASQUE offre une structure idéale pour concevoir des réseaux relais multi-sauts hautement confidentiels. Dans les chaînes VPN traditionnelles, chaque étape intermédiaire requiert l'établissement d'une négociation cryptographique complète, multipliant les délais d'aller-retour (RTT) et entraînant une fragmentation des trames.
MASQUE simplifie l'enchaînement des relais par le mécanisme de transmission de requêtes HTTP :
- Relais d'entrée (Ingress Proxy) : Connaît l'adresse IP d'origine de l'utilisateur, mais ne possède aucun moyen cryptographique de déchiffrer l'adresse du serveur final ciblé.
- Relais de sortie (Egress Proxy) : Connaît la destination finale pour lui transférer les requêtes, mais ne reçoit que les paquets transmis par le relais d'entrée, ignorant l'adresse IP de l'utilisateur.
Cette organisation constitue le socle technologique de services de protection tels qu'Apple iCloud Private Relay et Oblivious HTTP (OHTTP). Aucun intermédiaire ne détient simultanément l'identité de l'émetteur et le site consulté.
Calcul du budget MTU et réglage des interfaces virtuelles
L'exploitation de MASQUE en tant que client VPN de couche 3 requiert une gestion rigoureuse de la taille maximale de paquet (MTU). Sur les réseaux Ethernet soumis à la limite de 1500 octets, l'adjonction des en-têtes HTTP/3 et QUIC entraîne des surcoûts systématiques :
- En-tête IPv4 externe : 20 octets (ou 28 octets en IPv6)
- En-tête UDP externe : 8 octets
- En-tête court QUIC : de 1 à 4 octets
- Balise d'authentification QUIC AEAD : 16 octets
- En-tête de trame QUIC DATAGRAM : de 2 à 4 octets
- Identifiant de datagramme HTTP : de 1 à 8 octets
- Métadonnées de contexte MASQUE : de 2 à 6 octets
Le surcoût total s'établit entre 50 et 70 octets par datagramme. Pour empêcher la fragmentation des paquets IP internes—source majeure de dégradation des performances—l'interface virtuelle TUN du système d'exploitation doit afficher une valeur MTU adaptée (généralement entre 1420 et 1440 octets). De plus, l'utilisation des capsules de découverte de chemin permet d'ajuster dynamiquement le calibrage selon les capacités effectives de la route réseau.
Intégration du routage en datagrammes dans l'architecture VPNRice
La sécurité réseau actuelle doit faire face à des mécanismes d'analyse stricts tout en préservant une grande fluidité de transmission. VPNRice concrétise ces exigences techniques au sein de sa double pile de connexion.
Dans un environnement réseau dégagé, l'application utilise en priorité le protocole RiceGuard optimisé au niveau du noyau, délivrant un débit maximal avec une empreinte processeur minime. Dès que la connexion traverse un réseau contraignant où les ports UDP ordinaires se heurtent à des filtres, VPNRice bascule automatiquement sur l'encapsulation en datagrammes QUIC et HTTP/3 sur le port 443. Cette continuité technique maintient vos flux actifs sans aucune saccade et préserve rigoureusement la confidentialité de vos échanges. Télécharger VPNRice.