Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
网络工程师与隐私架构师长期以来都在权衡一种底层传输矛盾。传统的第 3 层虚拟隧道——如 WireGuard、IPsec ESP 和基于 UDP 的 OpenVPN——通过发送无须严格保序的独立数据报,实现了极高的吞吐效率与零排队阻塞。然而,由于它们运行在专用的 UDP 目标端口(例如 51820 或 1194),企业防火墙、公共 Wi-Fi 认证门户和互联网运营商往往会针对这些特定端口实施流量限制甚至阻断连接。
以往常见的应对手段是将所有网络流量打包进运行在 443 端口上的可靠 TCP 流中,从而模拟普通的 HTTPS 网页通信。尽管这种做法可以让数据报文穿透严格的中间检查设备,却极易触发严重的双层 TCP 崩溃现象(TCP-over-TCP meltdown)。一旦传输链路发生轻微丢包,外部 TCP 的重传计时器就会与内部 TCP 的拥塞控制机制发生剧烈冲突,引发严重的队列膨胀、延迟激增以及传输速率断崖式下跌。
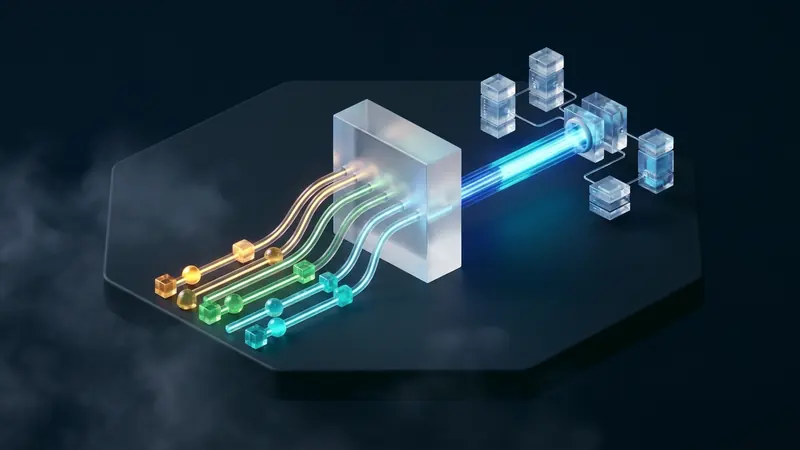
互联网工程任务组(IETF)成立的 MASQUE 工作组(基于 QUIC 加密的多路复用应用基底)从架构层面给出了解决方案。通过将原始 UDP 数据报和第 3 层 IP 数据报标准化地封装在 HTTP/3 基础之上,MASQUE 成功兼顾了纯正的数据报传输性能与现代网页浏览的加密流量特征。
传统网络隧道面临的传输困境与排队延迟
在传统的网络架构中,基于 HTTP CONNECT 方法(RFC 9110)建立的代理通道最初仅为保序可靠的 TCP 字节流而设计。当应用程序需要通过 HTTP 代理中继 UDP 流量或原始网络层 IP 数据报时,必须将其序列化并放入可靠的传输流中。
这种设计带来了显著的性能代价:
- 只要丢失其中一个数据包,整个多路复用通道就会被迫挂起,直到缺失的分段重传成功。
- 像实时语音通话(VoIP)、视频会议和多人竞技游戏这类对抖动极其敏感的应用,会遭遇明显的卡顿与声音停顿。
- 内外两层独立的流量控制算法相互干扰,削弱了对真实链路状况的自适应调节能力。
现代安全网络需要一种既能保持 Web 端口伪装特性、又能独立传输每个数据报文而不受前置包丢失影响的先进协议标准。
MASQUE 协议体系:QUIC 数据报与胶囊协议
MASQUE 并非孤立的单一协议,而是建立在 QUIC(RFC 9000)传输层基础之上的三项核心 IETF 标准的协同集成:
- QUIC 数据报扩展(RFC 9221): 标准 QUIC 协议负责保障可靠、保序的数据流分发。RFC 9221 引入了
DATAGRAM帧(包括不含长度的0x30和包含长度的0x31帧类型)。这些专用帧允许通信双方直接在 QUIC 连接内发送非可靠、非保序的数据。若数据报在传输途中丢失,QUIC 栈会记录丢包事件以供拥塞控制估算参考,但绝不会触发重传。 - HTTP 数据报与胶囊协议(RFC 9297): 为了在单个 QUIC 物理连接内支持多个并发的 HTTP 数据报请求,RFC 9297 定义了数据报上下文标识与 Capsule(胶囊)协议。胶囊单元是一种采用类型-长度-值(TLV)格式的二进制单元,通过可靠的 HTTP 控制流进行传输。它们负责处理链路协商(如 MTU 大小协商)、地址分配以及连接关闭通知等控制信令;而实际的高速用户负载数据报则直接通过轻量级的 QUIC 数据报帧高速流通。
- UDP 与 IP 代理转发(RFC 9298 与 RFC 9484): RFC 9298 规范确立了扩展的
CONNECT-UDP方法,使客户端能够指示 HTTP/3 代理节点与目标端点建立 UDP 关联。RFC 9484 则进一步将这一机制延伸至第 3 层网络,定义了CONNECT-IP方法,允许直接代理传输原始 IPv4 和 IPv6 数据报文,从而将 HTTP/3 连接转化为功能齐备的虚拟网络接口。
由于 MASQUE 流量依托标准 UDP 443 端口传输,并全程使用 TLS 1.3 进行握手认证,深度包检测(DPI)设备所观察到的完全是符合标准的 QUIC 参数与应用层协议协商(ALPN 为 h3)。中间过滤设备无法在不影响常规网页与高画质流媒体业务的前提下区分出 MASQUE 隧道流量。
消除多路复用中的队头阻塞与拥塞隔离
相较于旧一代 TLS 隧道方案(如基于 TCP 的 OpenVPN 或 SSTP),MASQUE 具备的核心架构优势在于彻底消除了队头阻塞(head-of-line blocking)。
在承载多路内部业务的传统 TCP 隧道中,丢失一个网络分段会导致所有后继数据滞留于缓冲区中。当后台发生大文件下载并偶发丢包时,并行的命令行交互会话或实时语音流都会陷入短暂冻结。
在基于 HTTP/3 的 MASQUE 架构下:
- 每个被封装的内部业务流在独立的逻辑上下文中处理。
- 传输负载封装在 QUIC
DATAGRAM帧内,直接避开了 QUIC 流重组缓冲队列。 - 即使某个游戏 UDP 数据报在中途遗失,接收端 MASQUE 节点也会立刻将后续抵达的相邻报文递交给操作系统内核,毫无停顿。
- 外层 QUIC 传输层运行先进的 BBRv2 或 CUBIC 算法调节全局发包速率,内层各业务流维持各自的原生拥塞反馈机制,避免了计时器连锁崩塌。
这使得网络即使在经历 5% 至 10% 随机丢包的高延迟卫星链路或移动蜂窝网络中,也能保持极其平稳的数据吞吐表现。
多跳代理架构与端到端隐私保护机制
除了传输性能的跨越式提升,MASQUE 还为高等级的链式多跳隐私保护体系提供了坚实的基础。在传统多跳 VPN 级联中,每增加一跳都意味着叠加密集的全量握手与多重封包,造成高昂的往返延迟(RTT)开销和严重的数据包分片。
MASQUE 利用 HTTP 请求转发机制天然实现了链式多跳代理:
- 入口代理节点(Ingress Proxy): 掌握客户端的真实物理 IP 地址,但由于内部请求受到多层加密保护,入口节点完全无法解密获知用户意图访问的目标服务器。
- 出口代理节点(Egress Proxy): 负责解密请求并将数据发往目标主机,但其接收到的流量来自入口节点,无法获悉客户端的真实网络源地址。
这一设计构成了诸如苹果 iCloud Private Relay 和 Oblivious HTTP(OHTTP)等全球隐私服务的底层支柱。没有任何单点中间设备能够同时掌握用户身份与访问目标。
MTU 开销计算与虚拟网卡接口性能调优
将 MASQUE 构建为系统级的第 3 层 VPN 客户端,需要对最大传输单元(MTU)进行严谨规划。在标准以太网 1500 字节的 MTU 约束下,将 IP 数据报封装入 HTTP/3 和 QUIC 会引入多重头部开销:
- 外层 IPv4 报头:20 字节(若为 IPv6 则为 28 字节)
- 外层 UDP 报头:8 字节
- QUIC 短报头:1 至 4 字节
- QUIC AEAD 认证标签:16 字节
- QUIC DATAGRAM 帧头部:2 至 4 字节
- HTTP 数据报上下文标识:1 至 8 字节
- MASQUE 扩展控制标识:2 至 6 字节
总体来看,MASQUE 封装在每个数据报上产生的头部开销大约为 50 至 70 字节。为了避免内层 IP 数据包发生分片——这是导致吞吐量急剧下滑的主要诱因——客户端的虚拟 TUN 网卡接口必须将 MTU 设置在安全阈值(通常设定为 1420 至 1440 字节)。与此同时,利用胶囊协议进行链路 MTU 主动探测,能确保动态匹配中间网络所支持的传输载荷。
VPNRice 架构中集成动态数据报隧道
现代安全通信系统必须在抵御严苛网络审查的同时保持高效的报文转发性能。VPNRice 将这些技术规范融入其特有的双层网络引擎中。
在常规网络环境下,客户端优先启用内核级深度优化的 RiceGuard 协议,提供线速传输能力与超低的系统资源占用。当检测到受限网络环境、常规 UDP 端口被严密过滤时,系统会平滑切换至基于 HTTP/3 443 端口的 MASQUE 动态数据报通道。这不仅保证了连接连续性与低延迟传输,更全方位巩固了设备端的数据安全防护。获取 VPNRice。