Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
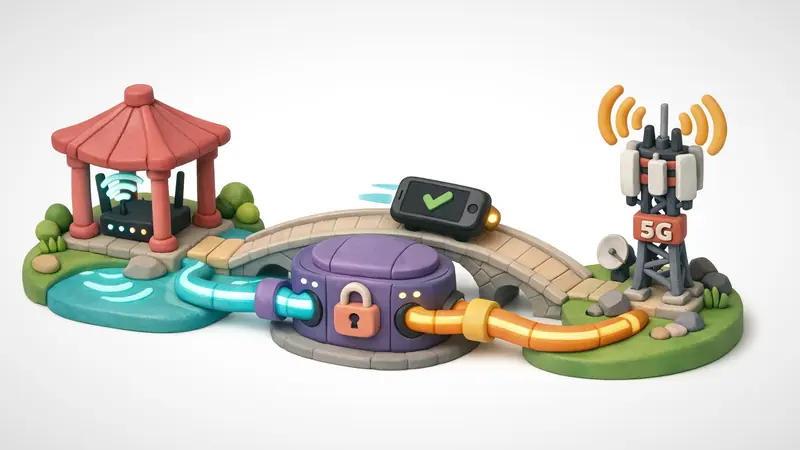
اتصال در شبکههای همراه همواره با ناپایداریهای فیزیکی همراه است. هنگامی که کاربر از محیط خانه یا محل کار خارج میشود، سیگنال وایفای به سرعت تضعیف شده و سیستمعامل ناچار به جابهجایی و اتصال به دکلهای مخابراتی نسل چهارم یا پنجم همراه میشود. در مدلهای سنتی شبکه، این جابهجایی باعث دگرگونی نشانی پروتکل اینترنت عمومی و درگاه خارجی دستگاه میگردد. در شبکههای خصوصی مجازی قدیمی، این تغییر مسیر موجب وقفه در اتصال، ریزش بستهها و نیاز به برقراری مجدد ارتباط میشود.
پروتکل WireGuard با بهکارگیری سازوکار جابهجایی پویای نقطهپایانی (Dynamic Endpoint Roaming) این چالش ساختاری را برطرف کرده است. این پروتکل بر پایه مسیریابی کلید رمزنگاری (Cryptokey Routing) و به حداقل رساندن وضعیتها در هسته سیستمعامل ساخته شده و هویت رمزنگاری را از نشانیهای انتقال شبکه جدا میسازد. با بررسی شیوه پردازش بستههای داده تأییدشده در WireGuard، مهندسان شبکه درمییابند که چرا تونلهای ارتباطی هنگام جابهجایی میان دکلهای سلولی و شبکههای محلی بدون قطعی صدا یا توقف تبادل داده پایدار میمانند.
شکنندگی تونلهای سنتی در زمان جابهجایی فیزیکی شبکه
پروتکلهای پیشین مانند OpenVPN مبتنی بر TCP یا UDP و سامانه کلاسیک IPsec ESP در دورهای طراحی شدند که رایانههای رومیزی با اتصالات سیمی و ثابت حاکم بودند. از این رو، ماشین وضعیت این پروتکلها پیوند امنیتی را به یک سوکت مشخص شامل نشانی فرستنده، نشانی گیرنده، درگاه فرستنده و درگاه گیرنده قفل میکرد.
[اختلال جابهجایی در تونلهای سنتی]
دستگاه همراه (وایفای محلی: 192.168.1.10 -> نشانی عمومی: 203.0.113.10:41234)
| === برقراری موفق تونل امن ===> سرور درگاه (198.51.100.1:1194)
[حرکت کاربر به بیرون -> قطع وایفای -> اتصال به دکل 5G همراه]
دستگاه همراه (مسیریابی CGNAT اپراتور -> نشانی عمومی جدید: 198.51.100.50:58210)
| --- ارسال بستههای رمزگذاریشده ---> سرور درگاه (در انتظار دریافت از 203.0.113.10)
X [سرور بسته را حذف میکند: عدم تطابق نشانی یا ناهماهنگی وضعیت]
X [پایان مهلت زمانی -> نیاز به دستتکانی کامل از ابتدا (توقف ۲ تا ۵ ثانیهای)]
هنگامی که یک دستگاه همراه میان شبکهها جابهجا میشود: ۱. مودم همراه نشانی جدیدی از سازوکار ترجمه نشانی شبکه اپراتور (CGNAT) دریافت میکند. ۲. سرور دوردست همچنان ترافیک پاسخ را به نشانی سوکت وایفای پیشین میفرستد که توسط مسیریابهای میانی حذف میشود. ۳. در پروتکل IPsec حل این مشکل به چارچوب MOBIKE (استاندارد RFC 4555) وابسته است که نیازمند تبادل پیامهای کنترلی متعدد و تأخیر رفتوبرگشت قابلتوجه است. ۴. در پروتکل OpenVPN کاربر باید تا انقضای زمانسنج بررسی سلامت اتصال منتظر بماند و سپس تمام مراحل زمانبر دستتکانی TLS را مجدداً تکرار کند.
مسیریابی کلید رمزنگاری و سازوکار بهروزرسانی نقطهپایانی بدون حالت
پروتکل WireGuard مفهوم ماشینهای وضعیت پیچیده را کنار گذاشته و در عوض، سازوکار مسیریابی کلید رمزنگاری را معرفی کرده است. در این شیوه، کلیدهای عمومی رمزنگاری مستقیماً به محدودههای مجاز نشانی درون تونل (AllowedIPs) نگاشت میشوند و نقطهپایانی فیزیکی بیرونی تنها به عنوان یک ورودی موقت حافظه نهان در نظر گرفته میشود.
هر گره در پیکربندی داخلی WireGuard ساختاری برای نگهداری نقطهپایانی دارد:
struct wireguard_peer {
    u8 public_key[32];
    struct noise_symmetric_key current_key;
    struct allowedips_node allowed_ips;
    struct endpoint {
        union {
            struct sockaddr_in in;
            struct sockaddr_in6 in6;
        } addr;
    } endpoint;
};
به جای ارسال پیامهای کنترلی ویژه، WireGuard مقدار endpoint.addr را همزمان با تبادل ترافیک عادی بهروزرسانی میکند. هنگامی که سرور بستهای دریافت میکند که آزمون اعتبارسنجی ChaCha20-Poly1305 را با موفقیت پشت سر گذاشته، سرآیند UDP آن را بررسی میکند. چنانچه نشانی یا درگاه بسته با مقدار ذخیرهشده متفاوت باشد، سرور بلافاصله نشانی جدید را ثبت میکند و تمام ترافیک بازگشتی آتی به مقصد جدید فرستاده میشود.
جریان اجرای هسته: از دریافت بسته تا اتصال مجدد سوکت
برای درک چگونگی انجام این جابهجایی در مقیاس میکروثانیه، مراحل اجرای کد در هسته لینوکس (drivers/net/wireguard/receive.c) را بررسی میکنیم.
[دریافت بسته داده رمزگذاریشده روی درگاه 51820]
|
v
[یافتن گره بر پایه شناسه Receiver Index]
|
v
[اعتبارسنجی رمزنگاری: کد ChaCha20-Poly1305 MAC]
/ \
(نامعتبر) (معتبر)
/ \
v v
[حذف فوری بسته] [بررسی پنجره لغزان ضد تکرار]
/ \
(تکراری) (جدید)
/ \
v v
[حذف بسته] [بهروزرسانی نقطهپایانی]
|
v
[peer->endpoint = src]
|
v
[ارسال بسته به رابط wg0]
هنگام ورود بسته داده معتبر به رابط شبکه:
۱. جستجوی شاخص: هسته شناسه ۳۲ بیتی را از سرآیند استخراج کرده و گره و کلید نشست مربوطه را در جدول درهمسازی با زمان O(1) مییابد.
۲. بررسی رمزنگاری: دادهها با الگوریتم ChaCha20-Poly1305 رمزگشایی میشوند. اگر کد اصالتسنجی ۱۲۸ بیتی همخوانی نداشته باشد، بسته بدون تغییر وضعیت سیستم فوراً دور ریخته میشود.
۳. پایش ضد تکرار: شمارنده ۶۴ بیتی با پنجره لغزان مقایسه میشود تا از حملات بازپخش بستههای کهنه جلوگیری به عمل آید.
۴. اتصال مجدد سوکت: پس از احراز قطعی اصالت فرستنده، هسته تابع wg_socket_set_peer_endpoint() را اجرا کرده و نشانی بازگشت گره را با نشانی فرستنده بسته تطبیق میدهد.
از آنجا که این عملیات درون فضای هسته و هنگام پردازش معمولی دادهها رخ میدهد، جابهجایی نشانی هیچ بار ترافیکی اضافی ایجاد نکرده و بدون تأخیر زمانی انجام میگیرد.
تضمینهای ضد جعل و امنیت مسیر بازگشت بسته
یکی از پرسشهای اساسی در زمینه امنیت شبکه این است که آیا بهروزرسانی منعطف نقطهپایانی خطر حملات جعل یا اختلال در سرویس (DoS) را در پی دارد؟ برای نمونه، آیا یک مهاجم در شبکه وایفای عمومی میتواند با ارسال بستههای ساختگی، ترافیک کاربر دیگری را به سوی نشانی خود منحرف کند؟
ترتیب دقیق مراحل در معماری WireGuard مانع از هرگونه سوءاستفاده جعل میگردد:
| مؤلفه امنیتی | سازوکار پیادهسازی | اثر حفاظتی |
|---|---|---|
| اولویت اعتبارسنجی | بررسی کامل رمزنگاری پیش از تغییر نقطهپایانی | بستههای جعلی پیش از اثرگذاری بر جدولها حذف میشوند |
| تازگی شمارنده | فیلتر ضد تکرار با پنجره لغزان ۶۴ بیتی | بستههای ضبطشده در شبکه پیشین فاقد اعتبار خواهند بود |
| یکتایی کلیدها | تبادل منحنی ۲۵۵۱۹ و کلیدهای متقارن موقت Noise | تنها فرستنده دارای کلید معتبر قادر به تولید برچسب MAC است |
| هدایت دادهها | انطباق جدول AllowedIPs با سرآیند بسته پس از رمزگشایی | جلوگیری از جعل نشانی در لایههای داخلی تونل |
از آنجا که برچسب اعتبارسنجی بدون در دست داشتن کلید نشست ۲۵۶ بیتی به هیچ روی قابل جعل نیست، هیچ مهاجمی در مسیر ارتباطی قادر به تغییر مسیر ترافیک نخواهد بود. همچنین بستههای قدیمی بازپخششده نیز توسط پنجره حفاظتی متوقف میشوند.
عبور از ترجمه نشانی شبکه و پویایی زندهداری مداوم در شبکههای همراه
اپراتورهای تلفن همراه برای صرفهجویی در منابع نشانیهای عمومی، مهلتهای زمانی بسیار کوتاهی برای نگهداری جدولهای ترجمه نشانی (NAT) تعیین میکنند. در بسیاری از موارد پس از ۳۰ تا ۶۰ ثانیه سکوت، مسیر ارتباطی بسته میشود.
پروتکل WireGuard برای حفظ ارتباط پایدار از دو روش هماهنگ بهره میگیرد:
۱. ایجاد مسیر پویا: با ارسال هر بسته داده توسط دستگاه همراه، مسیر جدیدی در تجهیزات ترجمه نشانی اپراتور باز شده و نشانی سرور نیز همزمان تازه میگردد.
۲. ارسال بستههای زندهداری (Persistent Keepalive): در شرایطی که دستگاه باید همواره برای دریافت تماسهای اینترنتی یا نشستهای ورودی آماده باشد، دستور PersistentKeepalive فعال میشود. به عنوان مثال با تنظیم مقدار روی ۲۵ ثانیه، در صورت نبود ترافیک، یک بسته سبک ۳۲ بایتی به طور منظم فرستاده میشود.
این سیگنال منظم مسیرهای ارتباطی را همواره باز نگه میدارد و تضمین میکند که بستههای دریافتی بدون مانع به دستگاه همراه برسند.
معماری RiceGuard: جابهجایی بدون تأخیر میان وایفای و شبکه سلولی
در سرویس VPNRice، پایداری اتصالات همراه از طریق فناوری اختصاصی RiceGuard مستقیماً در هسته شبکه پیادهسازی شده است. این فناوری با تکیه بر قابلیتهای درونی WireGuard، اتصالی بدون افت را برای کاربران در حال حرکت فراهم میسازد.
[سامانه یکپارچه جابهجایی شبکه در VPNRice RiceGuard]
دستگاه همراه کاربر
[حسگر پایش ارتباط RiceGuard] <---> تشخیص لحظهای تغییر رابط وایفای به همراه
|
+---> ارسال آنی بسته آزمایشی معتبر به محض تغییر شبکه
|
v (تغییر پویا درگاه / یکنواختسازی الگوی داده)
سرورهای شبکه لبه Anycast در VPNRice
[موتور جابهجایی در هسته] <---> بررسی رمزنگاری در کسری از میکروثانیه
|
+---> اتصال آنی به نقطهپایانی جدید (تأخیر مذاکره صفر میلیثانیه)
+---> جلوگیری از قطع تماسهای صوتی و پایداری پخش زنده
هنگامی که تلفن همراه دارای برنامه VPNRice از پوشش وایفای خارج و به شبکه سلولی متصل میشود:
- حسگر هوشمند RiceGuard فوراً رویداد سختافزاری تغییر رابط شبکه را ثبت میکند.
- بدون درنگ، یک بسته کاوشگر رمزنگاریشده از طریق اتصال سلولی جدید به سرور ارسال میشود.
- خوشههای لبه شبکه VPNRice امضای دیجیتال بسته را در چند میکروثانیه بررسی کرده و تمام ترافیک بعدی را به نشانی جدید هدایت میکنند.
- ارتباطات تصویری، جلسات آنلاین و تراکنشهای حساس بدون نیاز به اتصال مجدد و بدون هرگونه وقفه به کار خود ادامه میدهند.
برقراری ارتباطی پیوسته و ایمن در دستگاههای همراه نیازمند ساختاری است که بر پایه پویایی محیطهای واقعی طراحی شده باشد. جایگزینی ماشینهای وضعیت قدیمی با سازوکار نقطهپایانی پویا در سامانههای مدرن، آزادی عمل و ثبات کامل در تمامی بسترها را به ارمغان میآورد.
امنیت ارتباط همراه خود را در تمامی مسیرها تضمین کنید. دریافت VPNRice.