Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
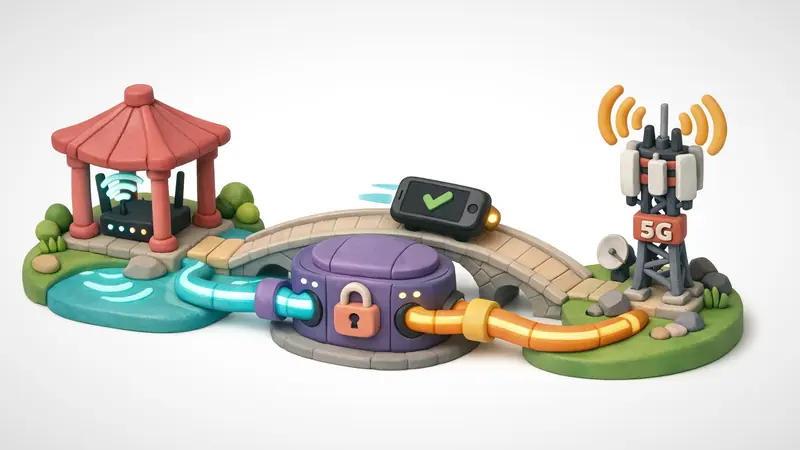
تتسم الاتصالات عبر الشبكات المحمولة بعدم الاستقرار بطبيعتها الفيزيائية. فعندما يغادر المستخدم منزله أو مكان عمله، تتلاشى إشارة شبكة واي فاي المحلية بسرعة، مما يضطر نظام التشغيل إلى إجراء انتقال فوري نحو شبكات الهاتف المحمول من الجيل الرابع أو الخامس. وفي نماذج الشبكات التقليدية، تؤدي هذه الهجرة المادية إلى تغيير العنوان العام للإنترنت ورقم المنفذ الخارجي المخصص للجهاز. بالنسبة لشبكات الاتصال الافتراضي التقليدية، يتسبب هذا التبديل في تجميد الجلسات وفقدان الحزم واضطرار العميل إلى إعادة التفاوض بالكامل.
أحدث بروتوكول WireGuard نقلة نوعية في هذا المجال بفضل آلية التجوال الديناميكي لنقاط النهاية (Dynamic Endpoint Roaming). بفضل اعتماده على توجيه مفتاح التشفير (Cryptokey Routing) وتبسيط حالات الاتصال داخل نواة النظام، يفصل WireGuard الهوية التشفيرية عن عناوين النقل الشبكي. ومن خلال تفحص كيفية معالجة حزم البيانات الموثقة، يمكن لمهندسي الشبكات إدراك أسباب استقرار أنفاق WireGuard أثناء التنقل بين الأبراج والشبكات اللاسلكية دون انقطاع للمكالمات الصوتية أو تدفقات البيانات المحمية.
هشاشة أنفاق الشبكات الافتراضية التقليدية أثناء التجوال المادي
صُممت البروتوكولات السابقة، مثل OpenVPN عبر بروتوكولات TCP أو UDP وبروتوكول IPsec ESP التقليدي، خلال حقبة كانت تهيمن عليها الحواسيب المكتبية الثابتة المتصلة عبر كابلات مستقرة. ونتيجة لذلك، قامت آلات الحالات بربط اقتران الأمان (Security Association) برباعية مقابس ثابتة تتضمن عنوان المصدر وعنوان الوجهة ومنفذ المصدر ومنفذ الوجهة.
[فشل التبديل الشبكي في الأنفاق التقليدية]
العميل المحمول (واي فاي منزلي: 192.168.1.10 -> العنوان العام: 203.0.113.10:41234)
   | === جلسة نفق نشطة ومستقرة ===> بوابة الخادم (198.51.100.1:1194)
[انتقال المستخدم للشارع -> انقطاع واي فاي -> الاتصال ببرج 5G]
العميل المحمول (شبكة خلوية CGNAT -> عنوان عام جديد: 198.51.100.50:58210)
   | --- إرسال حزم البيانات المشفرة ---> بوابة الخادم (تتوقع الاستلام من 203.0.113.10)
   X [الخادم يتجاهل الحزم: عدم تطابق عنوان المصدر أو فقدان تزامن الحالة]
   X [انتهاء مهلة الجلسة -> اضطرار لبدء مصافحة جديدة كاملة (توقف يستمر من 2 إلى 5 ثوانٍ)]
عندما يتنقل جهاز محمول عبر واجهات شبكية مختلفة:
- يتلقى المودم الخلوي عنوان إنترنت جديداً تماماً عبر تقنية ترجمة عناوين الشبكة على مستوى مزود الخدمة (CGNAT).
- تستمر بوابة الخادم البعيدة في إرسال الردود إلى عنوان واي فاي القديم، حيث تتخلص أجهزة التوجيه الوسيطة من الحزم بصمت.
- في بروتوكول IPsec، تتطلب معالجة هذا الخلل تفعيل بروتوكول MOBIKE (وفق المعيار RFC 4555)، وهو ما يستلزم إرسال رسائل تحكم معقدة والتحقق من ملفات تعريف الارتباط واستهلاك أوقات ذهاب وإياب متعددة لتحديث الاقتران.
- في بروتوكول OpenVPN، يتعين على العميل انتظار انتهاء مؤقتات كشف النظير المعطل (DPD) لإغلاق النفق القديم وإعادة تنفيذ مصافحة TLS بالكامل، مما يسبب انقطاعاً ملموساً للمستخدم.
توجيه مفتاح التشفير وآلية تحديث نقطة النهاية عديمة الحالة
ألغى بروتوكول WireGuard مفهوم آلة حالات الاتصال المعقدة. وعوضاً عن ذلك، استحدث توجيه مفتاح التشفير، وهو نظام يربط المفاتيح العامة مباشرة بنطاقات عناوين الإنترنت المسموح بمرورها داخل النفق (AllowedIPs)، بينما تُعامل نقطة النهاية الفيزيائية الخارجية كمدخل مؤقت في الذاكرة المخبأة قابل للتحديث التلقائي.
يحتفظ كل نظير في WireGuard ببنية داخلية لنقطة النهاية:
struct wireguard_peer {
    u8 public_key[32];
    struct noise_symmetric_key current_key;
    struct allowedips_node allowed_ips;
    struct endpoint {
        union {
            struct sockaddr_in in;
            struct sockaddr_in6 in6;
        } addr;
    } endpoint;
};
بدلاً من الاعتماد على رسائل تحكم مخصصة أو إعادة التفاوض، يُحدّث WireGuard الحقل endpoint.addr تلقائياً مع تدفق البيانات. فعندما يستلم الخادم حزمة بيانات صالحة تجتاز اختبار التوثيق ChaCha20-Poly1305، فإنه يفحص ترويسة UDP للحزمة. وإذا اختلف عنوان المصدر أو المنفذ عن القيمة المخزنة، يحدّث الخادم جدوله الداخلي على الفور، ليتم توجيه جميع الحزم الصادرة اللاحقة إلى العنوان الجديد دون تأخير.
مسار التنفيذ في النواة: من استلام الحزمة إلى إعادة ربط المقبس
لفهم كيفية حدوث التجوال في أجزاء من الميكروثانية، يمكن مراجعة مسار التنفيذ الفعلي داخل نواة نظام لينكس (drivers/net/wireguard/receive.c).
[استلام حزمة مشفرة على منفذ UDP رقم 51820]
                       |
                       v
         [البحث عن النظير عبر Receiver Index]
                       |
                       v
     [التحقق التشفيري: شفرة ChaCha20-Poly1305 MAC]
          /                         \
     (غير صالحة)                   (صالحة)
        /                             \
       v                               v
[إسقاط الحزمة فوراً]         [فحص نافذة منع إعادة الإرسال]
                                    /              \
                               (مكررة)          (حديثة)
                                  /                 \
                                 v                   v
                          [إسقاط الحزمة]    [تحديث نقطة النهاية للنظير]
                                                     |
                                                     v
                                            [peer->endpoint = src]
                                                     |
                                                     v
                                          [تمرير الحزمة للواجهة wg0]
عند وصول الحزمة إلى واجهة الشبكة في الخادم:
- استخراج الفهرس: تقرأ النواة فهرس الاستلام المكون من 32 بت من ترويسة WireGuard لتحديد النظير ومفتاح الجلسة المطابق في جدول التجزئة بزمن O(1).
- التوثيق التشفيري: تُفك شفرة البيانات باستخدام ChaCha20-Poly1305. وإذا أخفقت مطابقة شفرة توثيق الرسالة Poly1305 المكونة من 128 بت، يتم إسقاط الحزمة فوراً دون تعديل أي بيانات في النظام.
- منع إعادة الإرسال: تجري مطابقة العداد المكون من 64 بت مع نافذة منزلقة نقطية لإحباط هجمات إعادة بث الحزم القديمة.
- إعادة الربط الفوري للمقبس: عقب تأكيد أصالة المرسل تشفيرياً، تستدعي النواة الدالة
wg_socket_set_peer_endpoint()التي تعيد ضبط عنوان الوجهة للنظير ليتطابق مع عنوان المصدر للحزمة المستلمة.
ولكون هذه العمليات تجري مباشرة داخل مساحة النواة أثناء معالجة الحزم المعتادة، فإن تحديث نقطة النهاية لا يولد أي بيانات زائدة على الشبكة ولا يتطلب أي تبادل مسبق للرسائل.
ضمانات منع الانتحال وأمان التوجيه العكسي
يتساءل خبراء أمن الشبكات دائماً عما إذا كان التحديث التلقائي لنقطة النهاية يفتح الباب أمام هجمات انتحال الهوية أو حجب الخدمة (DoS). على سبيل المثال، هل يمكن لمهاجم في شبكة مقهى عامة إرسال حزم مزورة تحمل عنوان الضحية لتحويل مسار نفق البيانات إليه؟
يوفر الترتيب التشفيري الصارم في بروتوكول WireGuard حماية حاسمة ضد الانتحال:
| الميزة الأمنية | آلية التنفيذ | النتيجة الوقائية |
|---|---|---|
| أسبقية التوثيق | التحقق عبر ChaCha20-Poly1305 قبل تغيير العنوان | إسقاط الحزم المزورة قبل ملامسة جداول نقطة النهاية |
| التحقق من حداثة العداد | نافذة منزلقة لمنع إعادة الإرسال بـ 64 بت | رفض الحزم الملتقطة مسبقاً في الشبكات السابقة |
| تفرد المفاتيح | تبادل Curve25519 ومفاتيح Noise المتناظرة المؤقتة | يقتصر إنشاء وسم MAC الصحيح على الحائز الشرعي للمفتاح |
| فحص اتجاه البيانات | مطابقة جدول AllowedIPs مع ترويسة IP بعد فك التشفير | منع انتحال عناوين الإنترنت من داخل مسار النفق |
نظراً لاستحالة تزوير وسم التوثيق Poly1305 دون امتلاك مفتاح الجلسة المتناظر (الذي يوفر أماناً تشفيرياً بمقدار 128 بت)، يعجز أي مهاجم خارجي عن صياغة حزمة قادرة على تحويل نقطة النهاية. كما أن محاولة إعادة بث الحزم السابقة تسقط تلقائياً بفعل نافذة منع التكرار.
تجاوز ترجمة عناوين الشبكة وديناميكيات الإبقاء على الاتصال في الشبكات المحمولة
تطبق شركات الاتصالات المحمولة فترات مهلة قصيرة للغاية على جداول ترجمة العناوين للحفاظ على العناوين العامة المحدودة. وفي كثير من الأحيان، تنتهي صلاحية الارتباط خلال 30 إلى 60 ثانية من الخمول.
يعالج WireGuard إمكانية الوصول ثنائية الاتجاه عبر بوابات الترجمة من خلال آليتين متكاملتين:
- الفتح التلقائي للمنافذ: مع كل حزمة يرسلها الجهاز المحمول، يُفتح مسار جديد في أجهزة الترجمة الخاصة بمزود الخدمة، وتتحدث نقطة النهاية لدى الخادم تلقائياً.
- حزم الإبقاء على الاتصال (Persistent Keepalive): في الحالات التي تتطلب بقاء الجهاز مستعداً لاستقبال الاتصالات الواردة (مثل المكالمات الصوتية أو جلسات التحكم عن بعد)، يوفر WireGuard الإعداد
PersistentKeepalive. وعند تعيينه على 25 ثانية مثلاً، يرسل البروتوكول تلقائياً حزمة خفيفة بحجم 32 بايت خالية من البيانات كل 25 ثانية عند انعدام حركة المرور.
يحافظ هذا النبض الخفيف على بقاء مسارات جداول الترجمة نشطة، مما يضمن وصول البيانات الواردة إلى الهاتف دون انقطاع.
بنية RiceGuard: انتقال فوري بين الشبكات الخلوية واللاسلكية دون تأخير
في شبكة VPNRice، جرى دمج مرونة الأنفاق المحمولة في صميم البنية التحتية عبر محرك بروتوكول RiceGuard. يعتمد RiceGuard على المبادئ المتقدمة لنواة WireGuard ليقدم للمستخدمين تجربة اتصال لا تنقطع أثناء التنقل.
[منظومة التجوال المحمول في VPNRice RiceGuard]
الجهاز الذكي للمستخدم
  [مستشعر ارتباط RiceGuard] <---> رصد لحظي لتغير واجهات واي فاي وشبكات 5G
          |
          +---> إرسال فوري لحزمة إبقاء اتصال موثقة بمجرد تبديل الشبكة
                     |
                     v (القفز بين المنافذ / تطبيع النمط البرمجي للحزم)
خوادم Anycast الطرفية لـ VPNRice
  [محرك التجوال في النواة] <---> التحقق عبر ChaCha20-Poly1305 في ميكروثوانٍ
          |
          +---> إعادة ربط فورية لنقطة النهاية (زمن تفاوض 0 مللي ثانية)
          +---> منع انقطاع المكالمات الصوتية واستمرار البث المباشر
عندما ينتقل هاتف يعمل بتطبيق VPNRice من شبكة واي فاي منزلية إلى برج خلوي 5G:
- يرصد مستشعر RiceGuard تغيير حالة واجهة الشبكة على مستوى نظام التشغيل فوراً.
- بدلاً من الانتظار السلبي لتوقف البيانات، يرسل RiceGuard حزمة استكشاف موثقة عبر الواجهة الخلوية الجديدة.
- تتحقق عقد Anycast الطرفية لـ VPNRice من التوقيع الرقمي خلال ميكروثوانٍ، وتعدل جدول التوجيه وتوجه جميع البيانات اللاحقة نحو العنوان الخلوي الجديد.
- تواصل المكالمات الصوتية والمرئية وجلسات البث عملها بانسيابية تامة دون تجميد أو طلبات إعادة تسجيل الدخول.
يتطلب الاتصال الآمن والمستمر عبر الأجهزة المحمولة بنية تحتية صممت خصيصاً للتعامل مع البيئات المتغيرة. ومن خلال استبدال آلات الحالات التقليدية بالتجوال الموثق تشفيرياً، توفر شبكات الاتصال الحديثة حرية حركة مطلقة عبر كافة وسائل الاتصال المادية.
احمِ اتصال هاتفك المحمول عبر كافة مسارات التنقل. الحصول على VPNRice.