Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
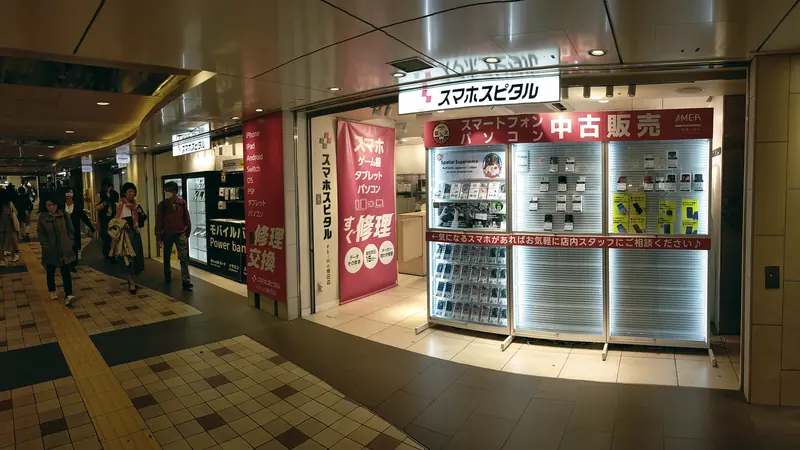
خرید گوشی دستدوم روشی اقتصادی است، اما استفاده از دستگاهی که پیشتر در اختیار شخص دیگری بوده میتواند خطراتی مانند قفلهای پنهان سازمانی یا بدافزارهای سیستمی به همراه داشته باشد. بازنشانی ساده کارخانه برای ایمنی کافی نیست.
خطرات پنهان در گوشیهای کارکرده
۱. قفلهای سازمانی ابری (MDM)
دستگاه ممکن است متعلق به شرکتی خارجی باشد و با اولین بهروزرسانی سیستمعامل به طور کامل قفل شود.
۲. بدافزارهای مستقر در پارتیشن سیستم
با باز بودن بوتلودر، برنامههای جاسوسی در بخش سیستمی قرار میگیرند و با بازنشانی کارخانه پاک نمیشوند.
۳. باقی ماندن گواهیهای امنیتی قدیمی
دادههای پاکنشده میتوانند در آینده رخنههای امنیتی ایجاد کنند.
چکلیست پاکسازی اصولی
- فلش کامل فریمور اصلی با رایانه (DFU / Fastboot).
- بررسی عدم وجود نمایههای مدیریتی سازمانی.
- تنظیم مجدد شناسههای زیستسنجی (اثر انگشت و چهره).
- بررسی شبکه با بررسی نشانی اینترنتی و جستجوی نشانی.
ایمنسازی دستگاه با VPNRice
نرمافزار VPNRice با پروتکل RiceGuard و رمزنگاری ChaCha20-Poly1305 ارتباطات تلفن همراه شما را در برابر شنود و خطرات احتمالی دستگاه پیشین محافظت میکند. برای بررسی از آزمون نشت وبآرتیسی استفاده کنید.