Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan

مهندسی نرمافزار در دوران معاصر به طور گسترده به سمت ساختار کاری توزیعشده و دورکاری سوق یافته است. توسعهدهندگان، مهندسان دوآپس (DevOps) و مدیران سیستمهای ابری به طور پیوسته کدهای برنامهنویسی را منتشر کرده، سرویسها را مدیریت نموده و به خوشههای سرورهای عملیاتی از خانه، کافیشاپها یا فرودگاهها دسترسی پیدا میکنند. با این حال، رایانه شخصی یک مهندس نرمافزار هدفی باارزش برای نفوذگران است؛ چرا که این دستگاهها معمولاً دربردارنده کلیدهای خصوصی SSH، توکنهای دسترسی به سرویسهای ابری و شناسههای مدیریتی زیرساخت هستند.
حوادث امنیتی بزرگ اخیر که در آنها مهاجمان سایبری از طریق آلودهسازی لپتاپ مهندسان دوآپس به سرورهای حساس شرکتها دسترسی پیدا کردند، نشان میدهد که نقطه شروع آسیبپذیریها، سیستم شخصی برنامهنویسان است.
هنگام کار در شبکههای اینترنتی عمومی، ابزارهای محافظتی متداول مرورگرها به هیچ وجه پاسخگوی نیاز نیستند. ابزارهای خط فرمان و ترمینال از پروکسیهای ساده عبور نمیکنند، استعلامهای دیاناس ساختار شبکههای داخلی را آشکار میسازند و تغییر مداوم نشانیهای آیپی پویا باعث ایجاد پیکربندیهای اشتباه در فایروالها میشود. بررسی دقیق این تهدیدها نشان میدهد چرا راهاندازی یک تونل امن لایه ۳ بر پایه پروتکل وایرگارد، نقشی کلیدی در استقرار مدل امنیت بدون اعتماد (Zero Trust) ایفا میکند.
بررسی سطوح حمله سایبری علیه مهندسان نرمافزار دورکار
رایانه یک برنامهنویس تفاوتهای بنیادینی با رایانههای اداری معمولی دارد. کارکنان بخشهای اداری عمدتاً از طریق مرورگر به وبسایتها متصل میشوند، در حالی که مهندسان نرمافزار سرویسهای متعددی را در پسزمینه سیستم اجرا کرده و پورتهای محلی گوناگونی را فعال نگه میدارند.
بر روی حافظه یک سیستم توسعهدهنده داراییهای حساس فراوانی ذخیره شده است:
- کلیدهای احراز هویت SSH (
~/.ssh/): کلیدهای خصوصی (مانندid_ed25519) که برای اتصال امن به سرورها و ثبت تغییرات در گیت مورد استفاده قرار میگیرند. - تنظیمات دسترسی ابری (
~/.aws/credentials,gcloud,az): شناسهها و کلیدهای محرمانهای که اختیار کامل سرورهای مجازی و پایگاههای داده را در اختیار دارند. - پیکربندیهای کوبرنتیز و کانتینرها (
~/.kube/config,~/.docker/config.json): اطلاعات هویتی که دسترسی به خوشههای سرور اصلی را ممکن میسازند. - سرویسهای در حال اجرای محلی: پردازشهای داکر، دیتابیسهای آزمایشی و سرورهای توسعه که روی پورتهای محلی بدون رمز عبور فعال هستند (پورتهای ۳۰۰۰، ۵۴۳۲، ۶۳۷۹).
در صورت حضور در شبکههای ناامن، این اطلاعات در معرض رصد و نفوذ افراد سودجو قرار میگیرند.
سازوکارهای نفوذ و تهدیدات شبکههای ناامن و عمومی
اتصال دستگاههای حاوی اطلاعات مدیریتی حساس به شبکههای عمومی با چند خطر اساسی همراه است:
۱. افشای نامهای دامنه و معماری سرورها در بستر DNS
حتی زمانی که مهندسان از ارتباطات رمزنگاریشده استفاده میکنند، درخواستهای تبدیل نام دامنه به آیپی از طریق پورت ۵۳ به صورت رمزنشده به روتر محلی فرستاده میشود. افراد حاضر در همان شبکه میتوانند این درخواستها را ثبت کنند. هنگام کار با دستورات ترمینال، نام سرورهای داخلی و ساختار کاری شرکت به راحتی شناسایی میشود.
۲. استقرار نقاط دسترسی جعلی و دستکاری جدول ARP
در شبکههای باز که دستگاهها از یکدیگر ایزوله نیستند، افراد نفوذگر میتوانند با فریب جدول ARP یا ایجاد شبکههای وایفای مشابه، ترافیک را به سمت خود هدایت کنند. آنها ممکن است تلاش کنند در جریان بارگیری بستههای نرمافزاری کد مخرب تزریق نمایند.
۳. مخاطرات ناشی از باز گذاشتن پورتها برای همه نشانیها
برای جلوگیری از نفوذ، مدیران سرور دسترسیها را به آیپیهای مشخص محدود میکنند. اما هنگامی که مهندس دورکار نشانی آیپی متغیری دارد، برای ادامه کار ممکن است پورتهای حساس (مانند پورت ۲۲ یا ۵۴۳۲) به روی تمامی نشانیهای اینترنتی (0.0.0.0/0) باز شوند. رباتهای اسکنر اینترنتی ظرف چند دقیقه این پورتها را شناسایی کرده و حملات نفوذ را آغاز میکنند.
معماری شبکه با اعتماد صفر برای زیرساختهای ابری
استانداردهای نوین ایجاب میکنند که اصول مدل بدون اعتماد (Zero Trust بر اساس NIST SP 800-207) پیادهسازی شود: هرگز به بستر فیزیکی شبکه اعتماد نکنید و تمام دادهها را رمزگذاری و اعتبارسنجی نمایید.
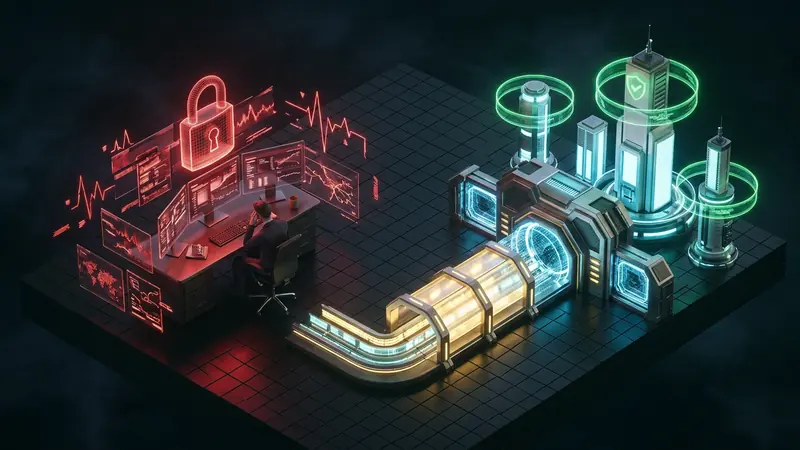
در این ساختار، مهندس دورکار شبکه فیزیکی خود را کاملاً ناامن فرض میکند و پیش از برقراری هرگونه ارتباط کاری، ترافیک دستگاه را به یک تونل رمزنگاریشده هدایت مینماید.
نقش تونل لایه ۳ وایرگارد در امنسازی چرخه توسعه نرمافزار
ابزارهای متداول مرورگر تنها صفحات وب را پوشش میدهند و هیچ حمایتی از دستورات خط فرمان (ssh، git، kubectl) و سرویسهای پسزمینه به عمل نمیآورند.
پروتکل وایرگارد در لایه سوم شبکه (Layer 3) بستری مطمئن ایجاد میکند:
رمزنگاری سرتاسری ترافیک در هسته سیستمعامل
وایرگارد به عنوان یک کارت شبکه یکپارچه در هسته عمل میکند. تمامی بستههای اطلاعاتی صادر شده از ترمینال، کدهای گیت و اسکریپتهای اجرایی توسط الگوریتمهای ChaCha20 و Poly1305 محافظت میشوند. این امر مانع از شنود اطلاعات در بستر شبکه محلی میگردد.
فراهمسازی آیپی ثابت و معتبر برای دسترسی به سرورها
با هدایت ترافیک به سمت سرورهای واسط، مهندسان به یک نشانی آیپی خروجی ثابت و شناختهشده مجهز میشوند. در نتیجه مدیران میتوانند دسترسی سرورهای ابری را تنها به این آیپی محدود سازند و پورتهای مدیریتی را از دید کل اینترنت پنهان کنند.
جلوگیری از افشای درخواستهای DNS
وایرگارد تمام استعلامهای دامنه را از طریق سرورهای داخلی خود پردازش میکند. بدین ترتیب نام سرورهای داخلی و پایگاههای داده محرمانه باقی میمانند.
تفکیک هوشمند ترافیک برای حفظ سرعت عملکرد
با بهرهگیری از قابلیت تقسیم ترافیک (Split Tunneling)، مهندسان میتوانند دسترسی به شبکههای ابری کاری را از مسیر رمزنگاریشده عبور دهند، در حالی که ترافیکهای سنگین مانند تماسهای تصویری از اینترنت مستقیم استفاده کرده و تاخیری در آنها ایجاد نشود.
راهنمای گامبهگام ارتقای امنیت کاری برای توسعهدهندگان
جهت حفظ امنیت محیط کاری در زمان دورکاری، اقدامات زیر توصیه میشود:
۱. فعالسازی تونل شبکه وایرگارد در لایه ۳: پیش از اجرای دستورات ترمینال یا ورود به سامانههای کاری، اتصال امن وایرگارد را فعال کرده و کلید قطع اضطراری (Kill Switch) را روشن نمایید تا از درز اطلاعات جلوگیری شود.
۲. محدودسازی پورتهای سرورهای ابری به آیپی خروجی اختصاصی: فایروالهای سرورها را بازبینی کرده و قوانین باز بودن پورتها (0.0.0.0/0) را حذف و تنها آیپی خروجی تونل را مجاز اعلام کنید.
۳. بهکارگیری کلیدهای مدرن SSH: ورود با رمز متنی را غیرفعال کرده و از کلیدهای الگوریتم Ed25519 استفاده کنید. همچنین ارسال واسط کلید (ForwardAgent no) را در فایل تنظیمات غیرفعال نمایید.
۴. مدیریت پورتهای محلی کانتینرها: مطمئن شوید که سرویسهای توسعه محلی پورتهای مدیریتی را روی شبکه عمومی باز نمیگذارند و همواره آنها را به نشانی داخلی 127.0.0.1 متصل کنید.
با تلفیق رمزنگاری عمیق در لایه سوم و مدیریت متمرکز دسترسیها، مهندسان نرمافزار میتوانند با آسودگی خاطر از هر نقطهای از جهان به فعالیت بپردازند.